Plugin4Shell: Die Sicherheitslücke, die KI-Coding-Agenten aushebelt
Plugin4Shell zeigt, wie Plugins für KI-Coding-Agenten ausgetauscht werden können, selbst wenn sie fest auf einen geprüften Commit gepinnt sind.
Wer Plugins für einen KI-Coding-Agenten installiert, kennt den kleinen Vertrauensbeweis: Das Plugin ist auf einen bestimmten Commit gepinnt, erkennbar an einer langen Zeichenkette namens SHA (ein kryptografischer Fingerabdruck genau dieser Code-Version). Die Idee dahinter: Niemand kann den Code heimlich unter den Füßen austauschen. Die Sicherheitsfirma Air hat jetzt gezeigt, dass dieses Versprechen bei vier großen KI-Coding-Agenten eine Illusion sein kann. Sie nennen die zugrunde liegende Schwachstelle Plugin4Shell – keine einzelne CVE-Nummer, sondern eine ganze Angriffsklasse. Und sie verändert, wem man eigentlich vertraut, wenn man ein Plugin in seinen Coding-Agenten einbaut.
Zur Einordnung: Supply-Chain-Angriffe, die das Vertrauen in eine Abhängigkeit ausnutzen statt einen Fehler im Code der Abhängigkeit selbst, sind nichts Neues. Wir haben bereits beschrieben, wie sich selbst verbreitende Würmer über kompromittierte Paket-Registries ausbreiten, und Plugin4Shell gehört in dieselbe Familie: Die Schwachstelle liegt nicht in der Logik des Plugins, sondern im Prüfschritt, der eigentlich zwischen einem selbst und dieser Logik stehen soll.
Was Plugin4Shell wirklich ist – und was nicht
Plugin4Shell ist kein Produkt, keine Firma und kein einzelner Bug mit CVE-Nummer (der öffentliche Katalog-Bezeichner, mit dem einzelne Sicherheitslücken verfolgt werden). Es ist der Name, den Air einem Muster gegeben hat: eine Methode, mit der sich die Pinning-Prüfung eines Plugins umgehen lässt, sodass der Agent am Ende anderen Code ausführt als den geprüften und freigegebenen. Dieser Unterschied ist wichtig für alle, die nachvollziehen wollen, ob “ihre” Software betroffen ist – es gibt keine einzelne Advisory-Nummer, die man gegen einen Scanner abgleichen kann. Der Fehler liegt in der Funktionsweise der Pinning-Prüfung selbst, nicht in einem einzelnen, patchbaren Code-Stück.
Ebenso wichtig: Was Plugin4Shell nicht ist. Es hat nichts mit anderen, bereits bekannten Sicherheitsproblemen bei KI-Coding-Agenten zu tun, etwa mit separaten Token-Diebstahl-Lücken, die andere Forscher in der Vergangenheit gemeldet haben. Das waren andere Mechanismen, unabhängig gefunden und unabhängig behoben. Beides in einen Topf zu werfen wäre falsch, und dieser Artikel trennt die beiden Geschichten bewusst.
Air hat seine Erkenntnisse in einem ausführlichen Report zu Plugin4Shell veröffentlicht – nach dem Prinzip der koordinierten Offenlegung: zuerst die betroffenen Hersteller privat informieren, ihnen Zeit zum Patchen geben, dann erst publizieren. Air gibt an, die Lücke im Mai 2026 gefunden, die vier Hersteller im Juni informiert und die Ergebnisse im September veröffentlicht zu haben – ein Fenster von rund 90 Tagen, wie es bei dieser Art von Forschung üblich ist.
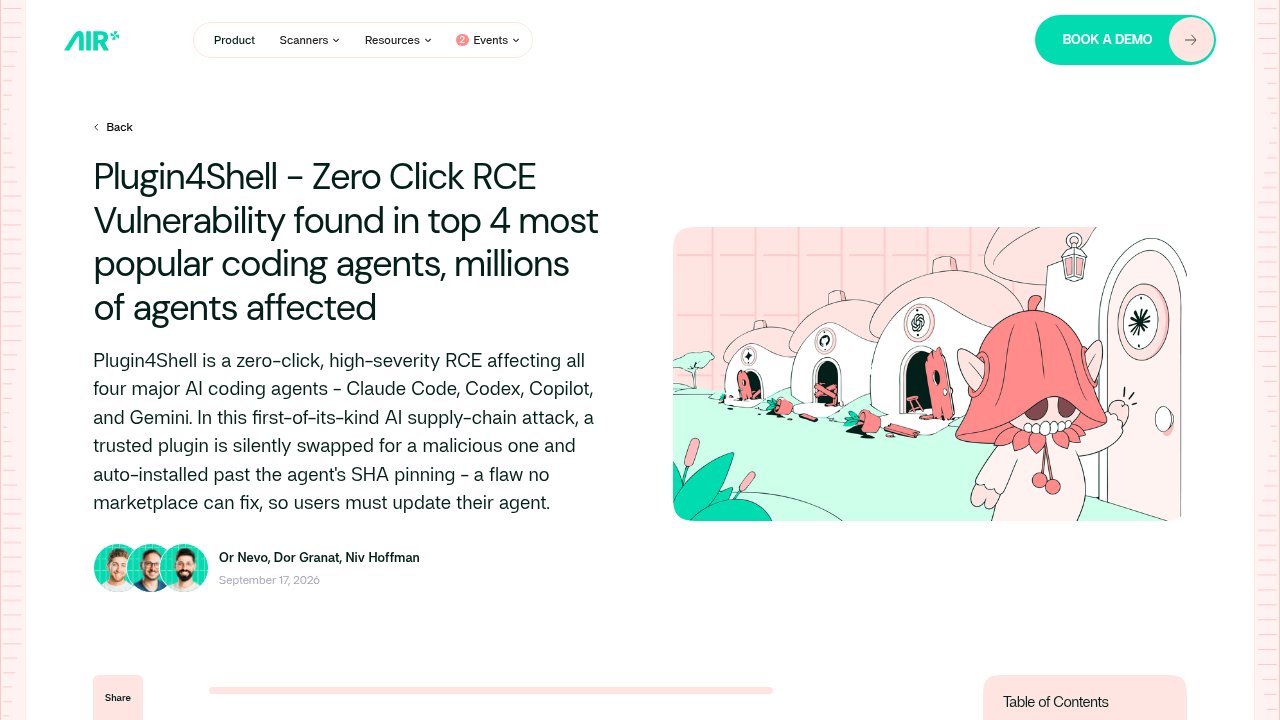 Air – die Sicherheitsfirma, die Plugin4Shell entdeckt und benannt hat, mit ihrem Report zur koordinierten Offenlegung.
Die Lücke: Ein Hash-Check, der nie fragt, woher der Hash kommt
Der Mechanismus, einfach erklärt: Wenn ein Plugin-Marktplatz ein Plugin auf einen Commit pinnt, speichert er im Grunde nur diesen SHA – den langen Fingerabdruck, der genau einen Code-Stand eindeutig identifiziert. Installiert der Agent das Plugin, checkt er diesen Commit aus und prüft, ob der Hash übereinstimmt. Stimmt er, vertraut der Agent dem Plugin.
Das Problem, das Air gefunden hat: Diese Prüfung verifiziert nur, dass der Hash korrekt ist – niemals, ob der Hash tatsächlich aus dem Repository stammt, das der Marktplatz angibt. Kann ein Angreifer in einem Repository, das er selbst kontrolliert, einen anderen Code-Stand auf genau diesen Fingerabdruck antworten lassen, besteht die Prüfung trotzdem. Das Schloss ist echt. Es prüft nur die falsche Tür.
Air dokumentiert zwei unterschiedliche Wege, das auszunutzen – beide beruhen auf einer Eigenheit, wie Versionskontroll-Software Namen auflöst.
Der erste Angriffsweg, der laut Air bei Claude Code, Codex und GitHub Copilot funktioniert, nutzt einen Konflikt zwischen zwei Arten von Referenzen in einem Code-Repository aus: einem Commit-Hash und einem Branch-Namen. Ein Angreifer legt einen Branch an, der exakt wie der 40-stellige SHA heißt, auf den das Plugin gepinnt ist, und macht diesen Branch zum Standard-Branch des Repositorys. Checkt der Agent “diesen SHA” aus, löst das Tool stattdessen die Branch-Referenz auf, weil Branch-Referenzen Vorrang haben. Nicht der ursprünglich geprüfte Commit wird heruntergeladen und ausgeführt, sondern der Branch des Angreifers.
Dieser Angriffsweg hat eine plattformspezifische Besonderheit, die in den meisten Zusammenfassungen untergeht. GitHub selbst verhindert, dass ein Branch exakt wie ein 40-stelliger hexadezimaler SHA benannt wird – das schließt einen Teil des Angriffs dort aus. Air merkt an, dass Bitbucket und selbst gehostete Git-Server diese Branch-Benennung erlauben, wodurch die Technik dort direkter einsetzbar ist als auf GitHub selbst.
Der zweite Angriffsweg betrifft speziell Googles Gemini CLI und funktioniert anders: Der Agent holt tatsächlich den korrekt gepinnten Commit, prüft ihn nach dem Checkout aber nie erneut. Heißt der Standard-Branch des Repositorys zufällig FETCH_HEAD – eine Referenz, die Git selbst intern nutzt, um zu verfolgen, was gerade heruntergeladen wurde –, löst der Checkout stillschweigend auf diesen Branch auf statt auf den tatsächlich verifizierten Commit.
In beiden Fällen bleibt der sichtbare Beweis – der Hash im Plugin-Eintrag – identisch zu dem, was ein sorgfältiger Prüfer abgesegnet hat. Am Hash selbst ändert sich nichts. Was sich ändert, ist, welcher Code am Ende tatsächlich auf der Maschine landet.
Zur Einordnung: Supply-Chain-Angriffe, die das Vertrauen in eine Abhängigkeit ausnutzen statt einen Fehler im Code der Abhängigkeit selbst, sind nichts Neues. Wir haben bereits beschrieben, wie sich selbst verbreitende Würmer über kompromittierte Paket-Registries ausbreiten, und Plugin4Shell gehört in dieselbe Familie: Die Schwachstelle liegt nicht in der Logik des Plugins, sondern im Prüfschritt, der eigentlich zwischen einem selbst und dieser Logik stehen soll.
Was wirklich auf dem Spiel steht, wenn die Lücke ausgenutzt wird
Air beschreibt die Auswirkung einer erfolgreichen Ausnutzung im eigenen Report direkt als “vollständige Kompromittierung des Agenten und des Systems, auf dem er läuft”, erreichbar über eine Remote-Code-Ausführung ohne Nutzerinteraktion. KI-Coding-Agenten laufen in der Regel mit weitreichenden Rechten auf dem Rechner eines Entwicklers: Sie lesen Quellcode, führen Befehle aus und halten oft Zugangsdaten für andere Systeme, die der Entwickler nutzt. Ein Plugin, das bei der Installation heimlich Code eines Angreifers einschleust, erbt diesen gesamten Zugriff.
Air musste dafür keine neue Demonstration bauen: In einer früheren, separaten Untersuchung namens The Story of Skills baute Air einen bösartigen “Skill” (eine andere Art wiederverwendbarer Agenten-Fähigkeit, kein Plugin4Shell-artiges gepinntes Plugin) und beobachtete, wie er viral ging – mehr als 26.000 Agenten erreichte er, bevor er entfernt wurde. Diese Zahl zeigt, wie leicht sich ein vertrauenswürdiger Marktplatz allgemein missbrauchen lässt, nicht den SHA-Pinning-Bypass selbst. Air veröffentlichte außerdem eine weitere, verwandte Untersuchung namens SkillJacking und fand dabei 925 übernommene “Skills” (wiederverwendbare Plugin-Fähigkeiten), die rund 134.000 Agenten betrafen. Keine dieser Zahlen ist eine gemessene, reale Anzahl tatsächlich über Plugin4Shell kompromittierter Systeme. Das ist ein wichtiger Unterschied: Die Zahlen zeigen, wie groß die Angriffsfläche um Agenten-Marktplätze allgemein ist – nicht, dass ein Angriff in dieser Größenordnung tatsächlich über genau diese Lücke stattgefunden hat.
Wo die vier großen Agenten heute stehen
Drei Monate nach der koordinierten Offenlegung stehen die vier von Air kontaktierten Hersteller an vier verschiedenen Punkten – und die Unterschiede sagen genauso viel über Anreize aus wie über Technik.
Claude Code, Anthropics Coding-Agent, lieferte laut Air einen Fix in Version 2.1.179, veröffentlicht am 16. Juni 2026. Anthropics öffentliche Release-Notes zu dieser Version erwähnen Plugin4Shell nicht, doch laut Air hat Anthropic den Fix am 17. Juni 2026 bestätigt, und auch The Register berichtet, dass Claude Code in 2.1.179 gepatcht wurde.
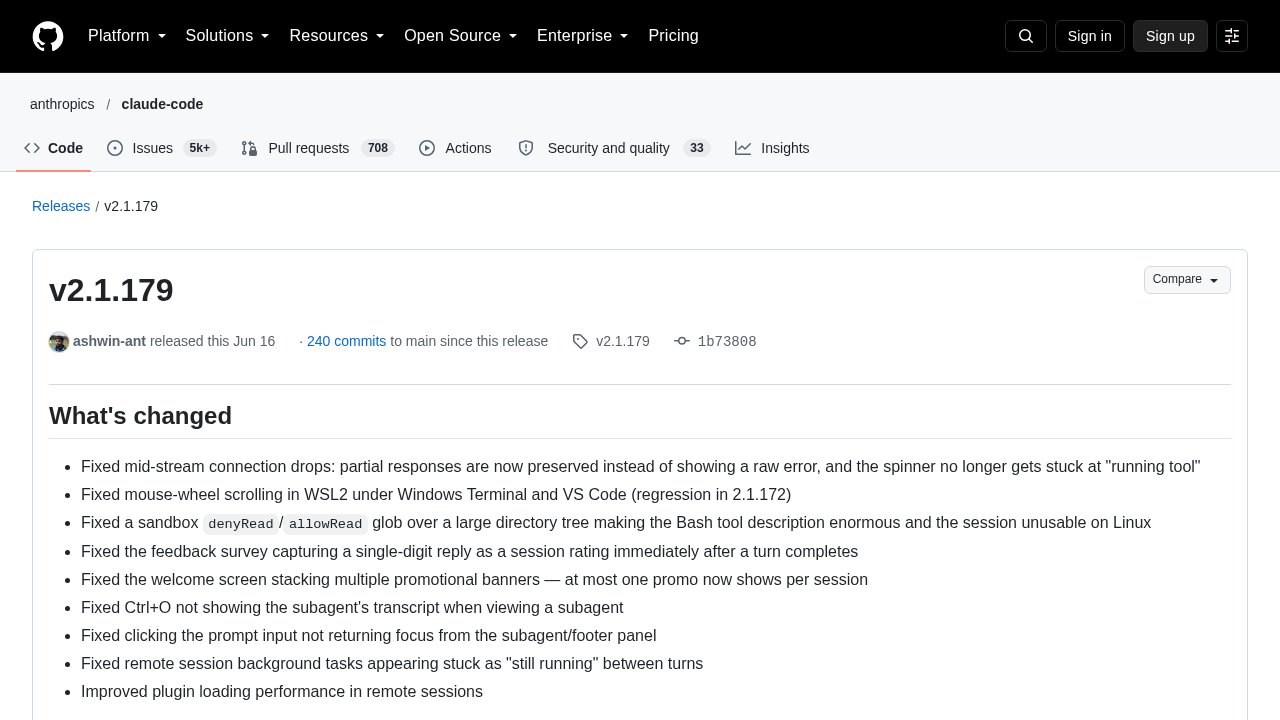 Claude Code v2.1.179 – Anthropics eigene Release-Notes zu der Version, die den Fix enthält, ohne Plugin4Shell namentlich zu nennen.
Codex, OpenAIs Coding-Agent, hat laut Air die Lücke in Version 0.146.0 geschlossen. Air hat den Fix am 12. August 2026 verifiziert, und auch The Register berichtet, dass OpenAI die Lücke gepatcht hat; eine eigene Stellungnahme von OpenAI liegt nicht vor.
Gemini CLI, Googles Agent, wird nicht gepatcht – und laut Air ist das eine bewusste Entscheidung, kein Versehen: Google hat das Produkt eingestellt und verweist Nutzer auf einen Nachfolger namens Antigravity CLI. Ein Fix für ein Tool am Ende seines Lebenszyklus stand schlicht nicht auf dem Plan.
GitHub Copilot, Microsofts Agent, ist laut Airs Report nicht gepatcht, und die Lage ist umstritten. Ein GitHub-Sprecher sagte gegenüber The Register, GitHub erlaube es Nutzern nicht, Branch- oder Tag-Namen anzulegen, die wie Commit-SHAs aussehen, und die gemeldete Schwachstelle lasse sich auf GitHub nicht ausnutzen. Air widerspricht und weist darauf hin, dass Marktplätze auch auf anderen Plattformen wie Bitbucket gehostet werden können und dass die Dokumentation von Claude Code Bitbucket und selbst gehostetes Git als gültige Marktplatz-Backends nennt. Microsoft hat auf die Anfrage von The Register nicht geantwortet und laut Air auch den Report vom Juni nicht beantwortet. Der Streit wird hier als offen dargestellt, nicht als entschieden.
Das Muster über alle vier hinweg ist kein einfaches Bestanden/Durchgefallen. Es ist gepatcht, gepatcht (laut Air und The Register), eingestellt-und-damit-hinfällig und umstritten. Drei verschiedene Gründe für drei verschiedene Arten von “nicht behoben” – keiner davon einfache Nachlässigkeit.
Warum es bei dem Fix eigentlich nicht um diese vier Hersteller geht
Der dauerhafte Kern dieser Geschichte ist nicht die Tabelle oben, denn die ist spätestens beim nächsten Release eines der vier Agenten wieder veraltet. Der dauerhafte Kern ist die Design-Annahme, die den Fehler erst möglich gemacht hat: dass die Prüfung eines Hashes dasselbe ist wie die Prüfung der Herkunft (woher etwas tatsächlich stammt).
Das ist sie nicht. Ein Hash sagt nur, dass zwei Code-Stücke Byte für Byte identisch sind. Er sagt nichts darüber, welches Repository sie produziert hat, oder ob das, womit man vergleicht, überhaupt jemals ernsthaft geprüft wurde. Plugin4Shell nutzt genau diese Lücke aus, indem ein vom Angreifer kontrollierter Branch auf denselben Fingerabdruck antwortet, den ein Prüfer woanders abgesegnet hat. Jedes System, das auf einen Hash pinnt, ohne unabhängig zu bestätigen, woher dieser Hash tatsächlich geholt wurde, trägt dieselbe strukturelle Schwäche in sich – unabhängig davon, welcher Hersteller es gebaut hat oder welcher Agent beteiligt ist. Das ist dieselbe Art von Denken auf Framework-Ebene, die wir auch beim Vergleich behandelt haben, wie unterschiedliche KI-Sicherheits-Frameworks wie OWASP, MITRE ATLAS und NIST diese Risikoklasse angehen.
Für Entwickler, die diese Tools heute nutzen, lautet die praktische Konsequenz nicht, wegen eines bestimmten Plugins in Panik zu geraten. Sie lautet, zu verstehen, dass “auf einen Commit gepinnt” eine schwächere Garantie ist, als es klingt, und dass Plugin-Marktplätze, die auf allgemeinen Versionskontrollsystemen aufbauen, jede Unschärfe erben, die diese Systeme zwischen Namen und Referenzen zulassen.
FAQ
Ist Plugin4Shell eine CVE, die ich im Blick behalten sollte?
Plugin4Shell ist keine CVE (der standardisierte, nummerierte Bezeichner für einzelne Sicherheitslücken). Es ist eine Angriffsklasse, die die Sicherheitsfirma Air benannt hat, um ein Muster zu beschreiben – eine Methode, wie sich Commit-Pinning-Prüfungen in Plugin-Systemen von KI-Coding-Agenten umgehen lassen – statt ein einzelner Bug mit einer einzigen Tracking-Nummer.
Heißt das, meine KI-Coding-Agent-Plugins sind aktiv kompromittiert?
Nicht unbedingt. Plugin4Shell beschreibt eine Technik, mit der sich Plugin-Code unbemerkt austauschen ließe. Air hat in früheren Untersuchungen (ein viraler bösartiger Skill, eine separate SkillJacking-Studie) gezeigt, wie verwundbar Agenten-Marktplätze allgemein sein können – diese Zahlen messen aber Airs breitere Forschungsreichweite, keine bestätigte Anzahl realer Kompromittierungen über genau diese Technik.
Welche KI-Coding-Agenten haben das tatsächlich behoben?
Claude Code lieferte den Fix im Juni 2026 in Version 2.1.179, den laut Air Anthropic bestätigt hat. Codex gilt in 0.146.0 als behoben, von Air verifiziert und auch laut The Register gepatcht. Gemini CLI wird nicht behoben, weil Google das Tool eingestellt hat. GitHub Copilot bleibt ungepatcht, und GitHub sagt, der Angriff lasse sich auf GitHub nicht ausnutzen, was Air bestreitet.
Warum schützt das Pinnen auf einen Commit-Hash davor nicht vollständig?
Commit-Hash-Pinning bei KI-Coding-Agent-Plugins prüft, ob ein Hash übereinstimmt, aber Airs Untersuchung zeigt: Es prüft nicht, ob der Hash wirklich aus dem erwarteten Repository stammt. Ein Angreifer, der ein Repository kontrolliert, kann einen Branch auf denselben Hash antworten lassen, den ein Prüfer woanders abgesegnet hat – die Prüfung besteht trotzdem, während anderer Code installiert wird.
Was sollten Entwickler tun, während Hersteller das klären?
“SHA-gepinnte” Plugin-Einträge als schwächere Garantie behandeln, als sie klingen – besonders bei Bitbucket oder selbst gehosteten Git-Servern, wo Air den Branch-Benennungstrick als direkter nutzbar einstuft. Plugins von Marktplätzen oder Anbietern bevorzugen, die sich unabhängig überprüfen lassen, und den eigenen Coding-Agenten auf der Version halten, die diese Fehlerklasse adressiert.