Plugin4Shell : quand l'agent de codage IA installe un code que personne n'a validé
Plugin4Shell montre comment un plugin d'agent de codage IA peut être remplacé par du code malveillant, même verrouillé sur un commit vérifié.
Quand vous installez un plugin pour votre agent de codage IA, vous avez sans doute déjà vu cette petite mention rassurante : le plugin est « épinglé » à un commit précis, identifié par une longue suite de lettres et de chiffres appelée SHA (une empreinte numérique qui désigne exactement cette version du code, et aucune autre). L’idée, c’est que personne ne peut changer le code sous vos pieds sans que vous le sachiez. Une société de sécurité nommée Air vient de montrer que, sur quatre agents de codage IA parmi les plus utilisés, cette garantie peut être totalement contournée — une nouvelle variante des attaques de chaîne d’approvisionnement logicielle qui visent la confiance plutôt que le code lui-même. Elle a baptisé la faille Plugin4Shell — une catégorie de vulnérabilité plutôt qu’un bug isolé avec un numéro de suivi — et elle change la nature de la confiance qu’on accorde à un plugin.
Ce qu’est Plugin4Shell, et ce qu’il n’est pas
Plugin4Shell n’est ni un produit, ni une entreprise, ni un bug unique qu’on pourrait corriger avec un patch et un numéro CVE (l’identifiant public standard utilisé pour cataloguer les failles de sécurité une par une). C’est un nom qu’Air a donné à un schéma d’attaque : une manière de contourner la vérification par commit pour qu’un agent exécute, au final, un code différent de celui qui a été relu et validé. La nuance compte pour quiconque essaie de savoir si « son » outil est concerné, puisqu’il n’y a pas une référence unique à cocher dans un scanner de vulnérabilités. La faille se loge dans la façon dont la vérification fonctionne, pas dans une pièce de code qu’on pourrait livrer et corriger d’un coup.
Il faut aussi être précis sur ce que Plugin4Shell n’est pas. Cette faille n’a rien à voir avec d’autres problèmes de sécurité déjà révélés sur les agents de codage IA, notamment des fuites de jetons d’authentification signalées par d’autres chercheurs dans le passé. Ce sont des mécanismes différents, trouvés et corrigés indépendamment. Les confondre donnerait une image fausse du problème, et cet article les garde volontairement séparés.
Air a publié ses résultats dans un rapport détaillé consacré à Plugin4Shell, en suivant ce que l’industrie de la sécurité appelle la divulgation coordonnée : prévenir discrètement les éditeurs concernés, leur laisser le temps de corriger, puis publier. Air affirme avoir découvert le problème en mai 2026, prévenu les quatre éditeurs en juin, et rendu l’affaire publique en septembre — un délai d’environ 90 jours qui correspond à la pratique courante pour ce type de recherche.
 Air — la société de sécurité qui a découvert et nommé Plugin4Shell, en publiant son rapport de divulgation coordonnée.
La faille : une vérification de hash qui ne demande jamais d’où il vient
Voici le mécanisme, en clair. Quand une place de marché de plugins épingle un plugin à un commit, elle ne fait en réalité qu’enregistrer ce SHA — la longue empreinte qui désigne de façon unique un instantané précis du code. Quand votre agent installe le plugin, il récupère ce commit et vérifie que le hash correspond. Si ça correspond, l’agent fait confiance.
Le problème découvert par Air, c’est que cette vérification contrôle seulement que le hash est correct — jamais qu’il provient réellement du dépôt que la place de marché prétend utiliser. Si un attaquant parvient à faire répondre un autre code à cette même empreinte, à l’intérieur d’un dépôt qu’il contrôle, la vérification passe quand même. Le verrou est bien réel. Il vérifie simplement la mauvaise porte.
Air a documenté deux façons distinctes d’exploiter cette faille, toutes deux fondées sur une particularité de la manière dont les logiciels de gestion de versions (Git, en l’occurrence) résolvent les noms.
Le premier vecteur, qui fonctionne contre Claude Code, Codex et GitHub Copilot, exploite un conflit entre deux types de références à l’intérieur d’un dépôt de code : un hash de commit et un nom de branche. Un attaquant crée une branche nommée exactement comme le SHA à 40 caractères sur lequel le plugin est épinglé, et la définit comme branche par défaut du dépôt. Quand l’agent va chercher « ce SHA », l’outil résout en priorité la référence de branche plutôt que le commit réel, parce que les références de branche sont prioritaires dans Git. C’est la branche de l’attaquant, et non le commit original validé, qui est téléchargée et exécutée.
Ce vecteur a une subtilité propre à chaque plateforme, que la plupart des résumés de l’affaire passent sous silence. GitHub, lui, bloque la création d’une branche dont le nom ressemble exactement à un SHA hexadécimal de 40 caractères, ce qui ferme une partie de l’attaque sur sa propre plateforme. Air note en revanche que Bitbucket et les serveurs Git auto-hébergés autorisent ce type de nom de branche, ce qui rend la technique directement exploitable sur ces plateformes, à la différence de GitHub.
Le second vecteur est spécifique à Gemini CLI, l’agent de Google, et fonctionne différemment : l’agent récupère bien le commit correctement épinglé, mais ne revérifie jamais rien après l’étape de checkout. Si la branche par défaut du dépôt s’appelle FETCH_HEAD — une référence que Git utilise lui-même en interne pour suivre ce qui vient d’être téléchargé — le checkout se résout silencieusement sur cette branche plutôt que sur le commit qui avait pourtant été vérifié.
Dans les deux cas, la preuve visible — le hash affiché dans la fiche du plugin — reste identique à ce qu’un relecteur attentif a approuvé. Rien ne change dans le hash lui-même. Ce qui change, c’est le code qui finit réellement sur la machine.
Avant d’aller plus loin, il est utile de remettre ça en contexte : les attaques de chaîne d’approvisionnement logicielle — celles qui exploitent la confiance accordée à une dépendance plutôt qu’une faille dans son propre code — ne sont pas nouvelles. Nous avons déjà raconté comment des vers auto-propagateurs se répandent via des registres de paquets compromis, et Plugin4Shell appartient à la même famille : le point faible n’est pas la logique du plugin, c’est l’étape de vérification censée se tenir entre vous et ce que cette logique fait réellement.
Ce qui est vraiment en jeu si la faille est exploitée
La description qu’Air donne elle-même de l’impact, citée directement de son rapport, est qu’une exploitation réussie entraîne « la compromission totale de l’agent et de la machine sur laquelle il tourne », via une exécution de code à distance sans interaction. Les agents de codage IA tournent en général avec de larges permissions sur la machine d’un développeur : ils peuvent lire le code source, exécuter des commandes, et détiennent souvent des identifiants pour d’autres systèmes utilisés par ce développeur. Un plugin qui remplace silencieusement son code par celui d’un attaquant, dès l’installation, hérite de tous ces accès.
Air n’a pas eu besoin de construire une nouvelle démonstration pour montrer à quel point cet accès est exposé : dans une recherche antérieure et distincte baptisée The Story of Skills, Air a construit une « skill » malveillante (un autre type de capacité réutilisable pour agent, différent d’un plugin épinglé façon Plugin4Shell) et l’a regardée devenir virale, atteignant plus de 26 000 agents avant d’être retirée. Ce chiffre montre à quel point une place de marché jugée fiable peut être détournée en général, pas que le contournement de l’épinglage par SHA a été exploité à cette échelle. Air a aussi publié une recherche distincte et liée, baptisée SkillJacking, recensant 925 « skills » détournées (des capacités de plugin réutilisables) touchant environ 134 000 agents. Aucun de ces chiffres n’est un décompte mesuré et réel de systèmes effectivement compromis via Plugin4Shell lui-même. C’est une distinction importante : ces chiffres montrent l’ampleur de la surface d’attaque autour des places de marché pour agents en général, pas qu’une attaque de cette taille a réellement eu lieu via cette faille précise.
Où en sont les quatre grands agents
Trois mois après la divulgation coordonnée, les quatre éditeurs contactés par Air se trouvent dans quatre situations différentes, et ces différences en disent autant sur les incitations de chacun que sur leur ingénierie.
Claude Code, l’agent de codage d’Anthropic, a livré un correctif dans la version 2.1.179, sortie le 16 juin 2026, selon Air. Les notes de version publiques d’Anthropic pour cette version ne mentionnent pas Plugin4Shell, mais Air indique qu’Anthropic a confirmé le correctif le 17 juin 2026, et The Register rapporte de même que Claude Code a été corrigé en 2.1.179.
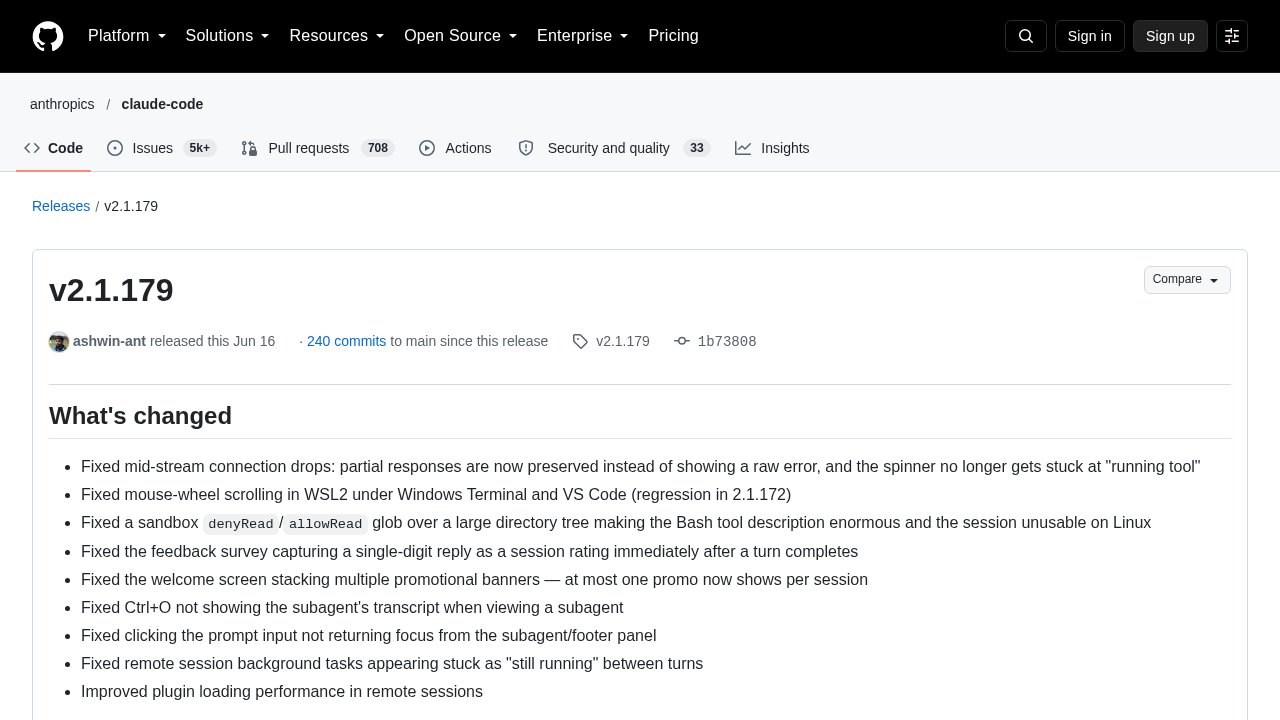 Claude Code v2.1.179 — les notes de version d’Anthropic pour la version qui contient le correctif, sans toutefois nommer Plugin4Shell explicitement.
Codex, l’agent d’OpenAI, aurait corrigé le problème dans la version 0.146.0, selon Air. Air a vérifié le correctif le 12 août 2026, et The Register rapporte aussi qu’OpenAI a corrigé la faille ; OpenAI n’a pas publié de déclaration de son côté.
Gemini CLI, l’agent de Google, ne sera pas corrigé, et Air précise qu’il s’agit d’un choix délibéré plutôt que d’un oubli : Google a déprécié le produit et redirige les utilisateurs vers un successeur baptisé Antigravity CLI. Un correctif pour un outil en fin de vie ne figurait simplement pas sur la feuille de route.
GitHub Copilot, l’agent de Microsoft, n’a pas été corrigé selon le rapport d’Air, et la situation est contestée. Un porte-parole de GitHub a déclaré à The Register que « GitHub ne permet pas aux utilisateurs de créer des noms de branche ou de tag qui ressemblent à des SHA de commit » et que la vulnérabilité signalée ne peut pas être exploitée sur GitHub. Air n’est pas d’accord et rappelle que les places de marché peuvent aussi être hébergées sur d’autres plateformes comme Bitbucket, et que la documentation de Claude Code mentionne Bitbucket et Git auto-hébergé comme backends valides. Microsoft n’a pas répondu à la demande de commentaire de The Register et, selon Air, n’a pas répondu à son signalement de juin. Le désaccord est présenté ici comme ouvert, pas comme réglé.
Le tableau pour les quatre agents n’est pas un simple « corrigé / pas corrigé ». C’est corrigé, corrigé (selon Air et The Register), obsolète-donc-sans-objet, et contesté. Trois raisons différentes pour trois formes différentes de « non corrigé », et aucune ne relève simplement de la négligence.
Pourquoi le vrai sujet n’est pas ces quatre éditeurs
La partie durable de cette histoire n’est pas le tableau de bord ci-dessus, parce qu’il sera obsolète dès la prochaine version livrée par l’un de ces quatre agents. La partie durable, c’est l’hypothèse de conception qui a rendu la faille possible dès le départ : l’idée que vérifier un hash équivaut à vérifier la provenance — c’est-à-dire d’où vient réellement une chose.
Ce n’est pas le cas. Un hash vous dit que deux morceaux de code sont identiques, octet pour octet. Il ne vous dit rien sur le dépôt qui les a produits, ni si la chose à laquelle vous comparez a vraiment été relue un jour. Plugin4Shell exploite exactement cet écart, en faisant répondre une branche contrôlée par un attaquant à la même empreinte qu’un relecteur a approuvée ailleurs. Tout système qui épingle sur un hash sans vérifier indépendamment d’où ce hash a été récupéré porte la même faiblesse structurelle, quel que soit l’éditeur qui l’a construit ou l’agent concerné. C’est le même type de réflexion au niveau des cadres de référence que nous avons développé en comparant comment différents référentiels de sécurité IA comme OWASP, MITRE ATLAS et NIST abordent cette catégorie de risque.
Pour un développeur qui utilise un de ces outils aujourd’hui, la conclusion pratique n’est pas de paniquer pour un plugin précis. C’est de comprendre que « épinglé sur un commit » est une garantie plus faible qu’elle n’en a l’air, et que les places de marché de plugins construites sur des systèmes de gestion de versions génériques héritent de toute l’ambiguïté que ces systèmes tolèrent entre noms et références.
FAQ
Plugin4Shell est-il un CVE à suivre ?
Plugin4Shell n’est pas un CVE (l’identifiant numéroté standard utilisé pour les failles de sécurité individuelles). C’est une catégorie de vulnérabilité que la société de sécurité Air a nommée pour décrire un schéma d’attaque — une manière de contourner les vérifications d’épinglage par commit dans les systèmes de plugins pour agents de codage IA — plutôt qu’un bug précis avec un seul numéro de suivi.
Est-ce que mes plugins d’agent de codage IA sont activement compromis ?
Pas forcément. Plugin4Shell décrit une technique qui pourrait servir à remplacer le code d’un plugin sans être détectée. Air a montré, via des recherches antérieures, à quel point les places de marché d’agents peuvent être exposées en général (une « skill » malveillante devenue virale, et une étude distincte baptisée SkillJacking), mais ces chiffres mesurent la portée globale des recherches d’Air, pas un décompte confirmé de compromissions réelles via cette technique précise.
Quels agents de codage IA ont vraiment corrigé la faille ?
Claude Code a livré le correctif dans la version 2.1.179 en juin 2026, qu’Air indique qu’Anthropic a confirmé. Codex est signalé comme corrigé en 0.146.0, vérifié par Air et rapporté comme corrigé par The Register. Gemini CLI ne sera pas corrigé car Google l’a déprécié. GitHub Copilot reste non corrigé, et GitHub affirme que l’attaque ne peut pas être exploitée sur GitHub, ce qu’Air conteste.
Pourquoi l’épinglage sur un hash de commit ne protège-t-il pas totalement contre ça ?
L’épinglage par hash de commit, dans les plugins d’agents de codage IA, vérifie qu’un hash correspond — mais la recherche d’Air a montré qu’il ne vérifie pas que ce hash provient réellement du dépôt attendu. Un attaquant qui contrôle un dépôt peut faire répondre une branche à la même empreinte qu’un relecteur a approuvée ailleurs : la vérification passe quand même, alors qu’un autre code est installé.
Que doit faire un développeur en attendant que les éditeurs règlent la situation ?
Traitez les fiches de plugin « épinglées par SHA » comme une garantie plus faible qu’elle ne paraît, en particulier sur Bitbucket ou sur un serveur Git auto-hébergé, où Air a montré que l’astuce de nommage de branche est directement exploitable. Privilégiez les plugins de places de marché ou d’éditeurs que vous pouvez vérifier indépendamment, et maintenez votre agent de codage à jour vers la version qui corrige cette catégorie de problème.