Linux-Kernel-Lücke: Wie eine KI die Root-Lücke Vghost fand
CVE-2026-74580 erlaubt über eine 9 Jahre alte Linux-Kernel-Lücke Root-Rechte. Was Tencents KI-Tool wirklich geleistet hat, und wer patchen sollte.
Linux-Kernel-Lücke: Wie eine KI die Root-Lücke Vghost fand
Anfang August wurde im Linux-Kernel still und leise eine Lücke geschlossen, die sich zu einer der interessanteren Security-Geschichten des Jahres entwickelt hat. Nicht weil der Fehler selbst ungewöhnlich wäre, sondern wegen der Frage, wer ihn gefunden hat. Tencents Sicherheitsteam Zhuque Lab berichtet, sein hauseigenes KI-System Corvus AI habe die Schwachstelle in rund zwei Stunden aufgespürt, und dasselbe System habe später die Reproduktion über mehrere Distributionen und die Patch-Verifikation getragen. Der Fehler trägt die Kennung CVE-2026-74580, intern „Vghost” genannt, und steckte seit 2017 im Kernel. Genau diese Lücke zwischen einem neun Jahre alten Fehler und einer Entdeckung in zwei Stunden ist die eigentliche Geschichte, vor allem wenn man sie nicht als „KI hackt den Linux-Kernel” liest.
Was Vghost wirklich ist
CVE-2026-74580 sitzt in vhost, einem Teil des Linux-Kernels, der virtuelle Maschinen beschleunigt. Normalerweise müsste jedes Datenpaket einer VM durch eine langsame Emulationsschicht laufen. Vhost erlaubt es stattdessen, dass die virtuelle Netzwerk- oder Speicherkomponente einer VM fast direkt mit dem Host-Kernel spricht. Diese Technik steckt hinter schnellem virtuellem Netzwerkverkehr bei KVM und QEMU, dem Virtualisierungs-Stack, auf dem ein Großteil der Cloud- und Unternehmens-VMs läuft. Genau in solchem unauffälligen, selten angefassten Code setzt auch das Prinzip Zero Trust an: Man misstraut grundsätzlich jedem lokalen Konto, weil es irgendwann kompromittiert sein könnte.
Der Fehler selbst ist ein Cache-Problem, keine ausgeklügelte Angriffskette. Vhost führt intern eine Art Nachschlagetabelle namens IOTLB (Input/Output Translation Lookaside Buffer), die Speicheradressen einer virtuellen Maschine auf die passenden physischen Adressen abbildet. Wenn bestimmte Befehle den virtuellen Netzwerk-Ring einer VM neu konfigurieren (die Warteschlange, über die vhost Daten hin- und herschiebt), müsste dieser Cache eigentlich geleert werden. Das passierte nicht. Der technische Bericht von Tencent Zhuque Lab führt den Defekt auf zwei Commits zurück, einen aus Linux 4.11 (2017) und einen aus Linux 5.9 (2020), deren Zusammenspiel den Cache veraltet lässt; der betroffene Bereich reicht von 4.11 bis 7.2. Der Fehler lag also rund neun Jahre im Kernel, bevor ihn jemand bemerkte.
Ein veralteter Cache-Eintrag klingt erst mal harmlos, bis man sieht, was er ermöglicht: Ein lokaler, nicht privilegierter Nutzer (kein anonymer Angreifer von außen) mit Zugriff auf eine vhost-Gerätedatei, /dev/vhost-net oder /dev/vhost-vsock, deren Rechte je nach Distribution variieren (0666 bei manchen, 0660 root:kvm bei anderen), kann den Kernel dazu bringen, Speicher zu lesen oder zu beschreiben, auf den er keinen Zugriff haben sollte. Daraus lässt sich voller Root-Zugriff gewinnen. Der offizielle CVE-Eintrag bewertet die Lücke mit 8,8 von 10 Punkten auf der CVSS-3.1-Skala, Kategorie „Hoch”, ein Ausdruck dafür, dass der Angriff wenig Aufwand braucht und kaum Vorbedingungen hat, sobald jemand lokalen Zugang besitzt.
Was Tencents Werkzeug wirklich geleistet hat, und was nicht
Die Schlagzeile, die sich nach der Veröffentlichung am schnellsten verbreitete, lautete sinngemäß „Eine KI hat einen 0-Day im Linux-Kernel gefunden”. Diese Zuspitzung ist die Kurzformel, die nach der Veröffentlichung kursierte; Tencent selbst schreibt, Corvus AI habe die Lücke „entdeckt”, ohne den Begriff 0-Day zu verwenden. Es lohnt sich, beides auseinanderzuhalten.
Tencent Zhuque Lab, das Sicherheitsteam, das die Lücke fand, hat ein KI-System namens Corvus AI gebaut und dabei Tencents eigenes Sprachmodell Hunyuan Hy4-preview für zwei konkrete Schritte eingesetzt: die Verifikation des Exploits und die Regressionsanalyse des Patches. Tencents Darstellung beschreibt nicht, wie Corvus AI den Fehler lokalisiert hat; sie sagt nur, das System habe den Defekt in zwei Stunden „aufgespürt”. Die späteren Schritte sind dokumentiert: dynamische Exploit-Verifikation, Reproduktion desselben generischen x86-64-Exploits auf fünf Distributionen (Ubuntu 26.04 LTS, RHEL 9.8, Amazon Linux 2023, Azure Linux 3.0, Oracle Linux 10.2) und Patch-Verifikation. Nach Tencents Zeitplan wurde der Fehler am 31. Juli identifiziert, der Fix gelangte am 3. August in den Mainline-Kernel, und die vollständige lokale Rechteausweitung wurde am 24. August auf fünf Distributionen verifiziert.
Das ist eine wirklich schnelle Entdeckung und verdient Anerkennung für sich genommen. Aber es ist eine andere Behauptung als die, eine KI habe aus eigenem Antrieb einen 0-Day entdeckt und bewaffnet. Der Bericht belegt einen Geschwindigkeitsgewinn bei einer bekannten Art von Arbeit (einen Cache-Invalidierungsfehler finden, dann Exploit und Patch verifizieren, Aufgaben, die Sicherheitsteams längst von Hand oder mit bestehenden Werkzeugen erledigen), nicht eine Maschine, die eine neue Angriffsklasse erfindet oder mit einem Urteilsvermögen arbeitet, das es vorher nicht gab. Der Fehler selbst war immer auffindbar; ein Cache, der bei einer Neukonfiguration nicht geleert wird, ist ein Lehrbuchbeispiel für eine Fehlerkategorie. Er hatte nur neun Jahre lang nicht die zwei Stunden fokussierter Aufmerksamkeit bekommen, die es brauchte, bis dieses System darauf angesetzt wurde.
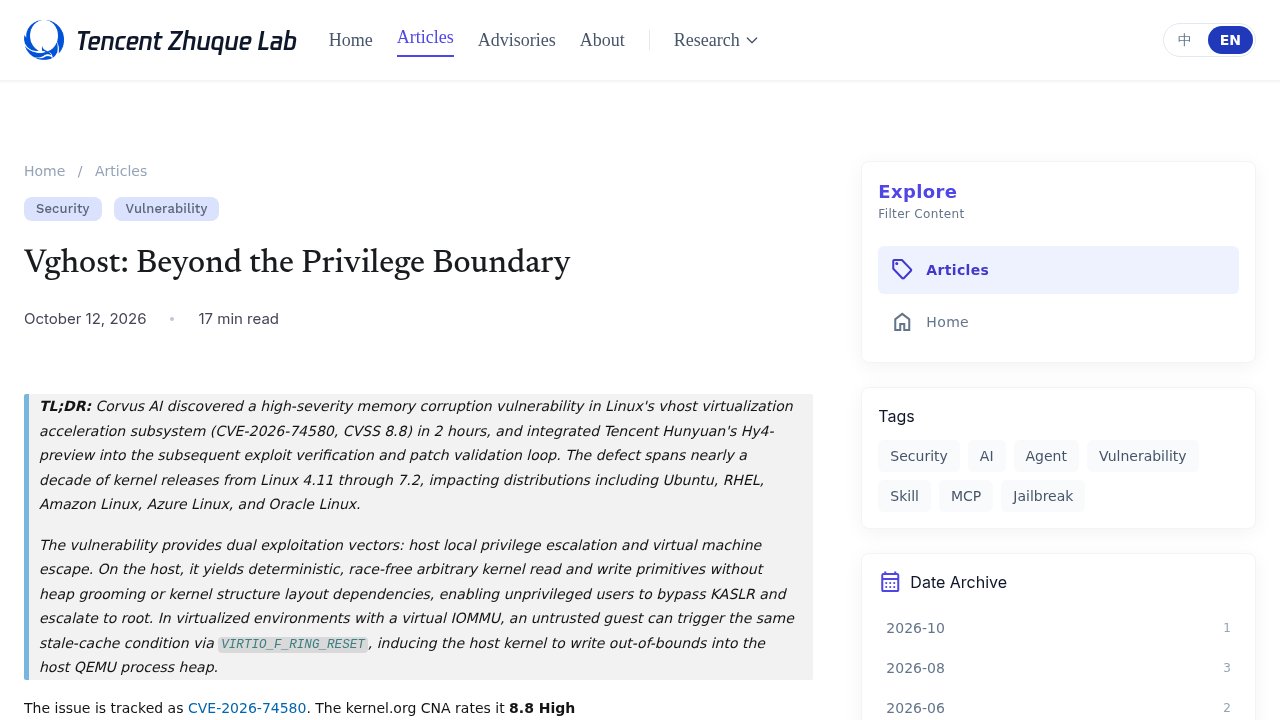 Tencent Zhuque Lab: das Sicherheitsteam, dessen System Corvus AI die Vghost-Lücke aufspürte.
Wer wirklich betroffen ist
Hier kommt es auf die Details an, für alle, die tatsächlich virtualisierte Infrastruktur betreiben. Die Lücke bedeutet nicht, dass jede KVM-VM standardmäßig aus ihrem Host ausbrechen kann. Tencents eigene Tests bestätigten genau zwei Angriffswege: vhost-net (das virtuelle Netzwerkgerät) und vhost-vsock (das virtuelle Socket-Gerät für die Kommunikation zwischen Host und Gast). Tencent nennt nur vhost-net und vhost-vsock als betroffene Frontends; vhost-scsi wird nicht erwähnt.
Für einen vollständigen Ausbruch von der VM zum Host braucht es außerdem ein spezifisches Setup, keine Standardkonfiguration. Der Host benötigt eine aktive vIOMMU (eine virtualisierte Version der Hardwarekomponente, die Speicheradressen für I/O-Geräte übersetzt), Gast und Host müssen das Virtio-Feature VIRTIO_F_ACCESS_PLATFORM ausgehandelt haben, das Gerät muss im Device-IOTLB-Modus laufen, und der Auslöser führt über ein weiteres Virtio-Feature, VIRTIO_F_RING_RESET. Entkleidet man das von den Abkürzungen, bleibt der praktische Punkt: Man braucht eine recht spezifische, bewusst konfigurierte Virtualisierungsumgebung, keine nackte KVM-Standardinstallation, damit das Worst-Case-Szenario greift. Selbst dann beschreibt Tencents Bericht den Ausbruch als einen Schreibzugriff außerhalb der vorgesehenen Speichergrenzen innerhalb des QEMU-Prozessspeichers auf dem Host, was die Tür für weitere Ausnutzung öffnet (konkret die Kaperung eines Funktionszeigers), einem Angreifer aber nicht in einem einzigen Schritt sofortigen Root-Zugriff auf den Host verschafft.
Wer Systeme administriert, die KVM oder QEMU mit aktiviertem vhost-net oder vhost-vsock betreiben, sollte genau diese Lücke prüfen. Wer in seinen Workloads keine vIOMMU- oder Device-IOTLB-Konfigurationen verwendet, für den greift das Host-Escape-Szenario nicht auf dieselbe Weise, auch wenn die lokale Rechteausweitung innerhalb eines einzelnen Linux-Systems, ganz ohne Virtualisierung, trotzdem gilt, sofern der lokale Nutzer die vhost-Gerätedateien öffnen kann, weil der zugrundeliegende Cache-Fehler im selben vhost-Code sitzt.
Jetzt patchen, und wie man prüft
Der Fix ist seit dem 3. August 2026 verfügbar, im Mainline-Commit de845981da67, und wurde bereits in die stabilen Kernel-Zweige zurückportiert, auf denen die meisten Produktivsysteme tatsächlich laufen: 5.10.265, 5.15.216, 6.1.183, 6.6.152, 6.12.104, 6.18.45, 7.1.9 und 7.2. Verfolgt die eigene Distribution die Upstream-Stable-Kernel im üblichen Rhythmus, deckt ein normales Kernel-Update die Lücke bereits ab oder wird es in Kürze tun.
Um den eigenen Stand zu prüfen, reicht der Befehl uname -r, um die aktuelle Kernel-Version anzuzeigen und sie mit der gepatchten Version des jeweiligen Zweigs oben zu vergleichen. Distributionskerne können den Backport unter einer älteren Basisversion enthalten; eine niedrigere Nummer allein beweist also nicht, dass man betroffen ist; maßgeblich ist der Hinweis des Anbieters. Wer auf einem 6.1- oder 6.6-Kernel mehrere Patch-Versionen zurückliegt, hat dort die Lücke zu schließen. Bislang gibt es keine Hinweise auf aktive Ausnutzung von CVE-2026-74580 in freier Wildbahn, was die Lücke in eine andere Risikokategorie rückt als manche aktiv ausgenutzten Fehler, etwa bestimmte Palo-Alto-PAN-OS- oder Cisco-Secure-Email-Gateway-Lücken, die im selben Veröffentlichungszyklus kursierten. Ein Patch-Fenster ohne bestätigten Missbrauch in der Praxis ist genau der richtige Moment, das Update in Ruhe einzuplanen, statt es als Notfall zu behandeln.
Der Fix wurde zudem am 14. Oktober 2026 offen auf der oss-security-Mailingliste diskutiert, dem üblichen, öffentlichen Kanal, über den die Linux-Sicherheitsgemeinschaft Kernel-Fixes koordiniert und verifiziert, kein Zeichen für irgendetwas Ungewöhnliches an diesem speziellen Fehler.
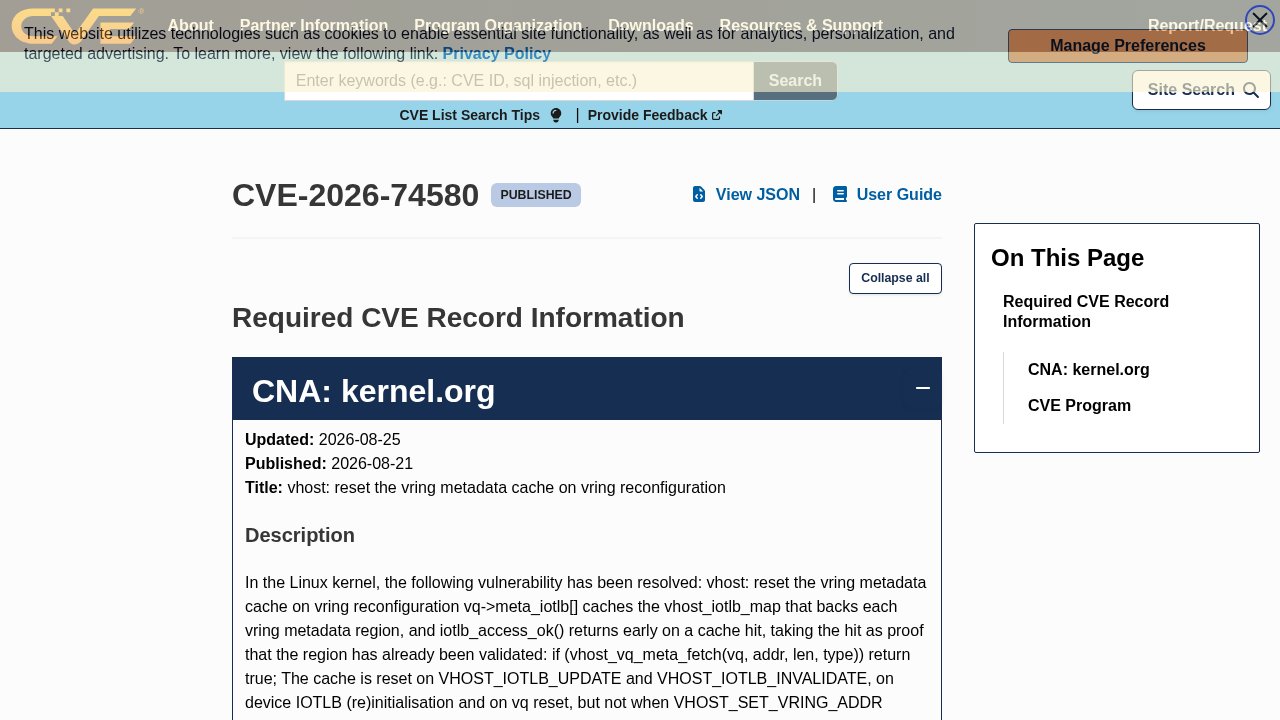 CVE-2026-74580: der offizielle Eintrag, bewertet mit 8,8 (Hoch) auf der CVSS-3.1-Skala.
Das eigentliche Signal hinter der Schlagzeile
Entfernt man die Marketing-Zuspitzung, bleibt eine nützliche, bescheidene Lektion übrig statt einer dramatischen. Ein KI-System spürte in zwei Stunden einen alltäglichen, neun Jahre alten Fehler auf, den bis dahin niemand sich genauer angeschaut hatte. Das ist eine Geschichte darüber, dass Aufmerksamkeit und Werkzeuge endlich einen Rückstau an unauffälligem Code aufarbeiten, nicht darüber, dass eine Maschine das Urteilsvermögen entwickelt, selbstständig nach neuartigen Schwachstellen zu suchen. Wer verfolgen möchte, was KI-Sicherheitswerkzeuge heute schon können und was nicht, sollte genau diesen Unterschied im Kopf behalten. Derselbe Veröffentlichungszyklus enthielt auch Lücken, die anderswo bereits aktiv ausgenutzt werden, eine Erinnerung daran, dass die dringendere Sicherheitsarbeit gerade darin besteht, das zu patchen, was bereits gegen Menschen eingesetzt wird, nicht darin, zu spekulieren, was ein KI-System als Nächstes finden könnte.
Die praktische Erkenntnis für alle, die Linux betreiben, virtualisiert oder nicht, ist enger gefasst und haltbarer als jede einzelne CVE: Alte, unauffällige Teilsysteme sammeln genau die Art von Fehlern an, die automatisierte, systematische Prüfung gut aufspürt, und der Wert von Werkzeugen wie Corvus AI liegt darin, die Zeit zwischen der Existenz eines Fehlers und seiner bestätigten Behebung zu verkürzen, nicht darin, das menschliche Urteilsvermögen zu ersetzen, das entscheidet, was überhaupt gebaut, ausgeliefert und für vertrauenswürdig erklärt wird. Es ist dieselbe Lektion, auf die DecodeStack bei Risiken in der Software-Lieferkette immer wieder zurückkommt: Ein Stück Code, das niemand aktiv im Blick hat, kann jahrelang einen ernsten Fehler tragen, ohne dass es jemand bemerkt, egal ob die Lücke in einer Abhängigkeit steckt oder, wie hier, in einem Teilsystem des Kernels selbst.

Häufig gestellte Fragen
Wird CVE-2026-74580 derzeit aktiv ausgenutzt?
Zum jetzigen Zeitpunkt liegen keine bestätigten Berichte über eine aktive Ausnutzung dieser Linux-Kernel-vhost-Lücke vor. Das unterscheidet sie von anderen Lücken desselben Veröffentlichungsfensters, etwa bestimmten Palo-Alto-PAN-OS- und Cisco-Secure-Email-Gateway-Fehlern, für die bereits Missbrauch in freier Wildbahn bestätigt wurde. Ein Patch ist seit Anfang August 2026 verfügbar.
Muss vhost-scsi aktiviert sein, damit ich betroffen bin?
Nein. Tencent nennt nur vhost-net und vhost-vsock als betroffene Frontends und erwähnt vhost-scsi nicht.
Kann jede KVM-virtuelle Maschine über diese Lücke zum Host ausbrechen?
Nein, ein vollständiger Ausbruch von der VM zum Host über Vghost setzt ein spezifisches Setup voraus: eine aktive vIOMMU, das zwischen Gast und Host ausgehandelte Virtio-Feature VIRTIO_F_ACCESS_PLATFORM, aktivierten Device-IOTLB-Modus und einen Auslöser über VIRTIO_F_RING_RESET. Eine KVM-Standardkonfiguration ohne diese Einstellungen ist dem vollständigen Ausbruchsszenario nicht ausgesetzt, auch wenn die zugrundeliegende lokale Rechteausweitung auf einem betroffenen, ungepatchten Kernel weiterhin gilt.
Hat eine KI diese Linux-Kernel-Lücke wirklich eigenständig entdeckt?
Laut Tencent hat sein System Corvus AI, in das das Modell Hunyuan Hy4-preview für Exploit-Verifikation und Regressionsanalyse des Patches eingebunden ist, die Lücke in rund zwei Stunden aufgespürt. Der Bericht beschreibt nicht, wie der Fehler lokalisiert wurde; dokumentiert sind die dynamische Exploit-Verifikation, die Reproduktion auf fünf Distributionen und die Patch-Verifikation. Das ist ein Geschwindigkeitsgewinn bei einer bekannten Art von Arbeit, kein Beleg für ein System, das eine neue Angriffsart erfindet.
Woran erkenne ich, ob mein Kernel gegen Vghost gepatcht ist?
Der Befehl uname -r zeigt die aktuelle Kernel-Version, die sich mit den gepatchten Stable-Zweigen vergleichen lässt: 5.10.265, 5.15.216, 6.1.183, 6.6.152, 6.12.104, 6.18.45, 7.1.9 oder 7.2 und neuer. Hersteller-Kernel können den Backport enthalten und dennoch eine ältere Basisversion tragen; das Advisory der Distribution sollte man daher prüfen, bevor man auf eine Betroffenheit schließt. Mainline-Kernel erhielten den Fix am 3. August 2026 im Commit de845981da67, und die meisten Distributionen, die den Upstream-Stable-Kernel verfolgen, liefern ihn bereits über ein reguläres Update aus.