Faille vhost du noyau Linux : ce qu'une IA a vraiment trouvé
CVE-2026-74580 : un utilisateur local devient root via un bug vieux de 9 ans dans le noyau Linux. Ce que l'outil IA de Tencent a fait, et qui doit patcher.
Faille vhost du noyau Linux : ce qu’une IA a vraiment trouvé
Début août, un correctif discret est venu refermer l’une des histoires de sécurité les plus intéressantes de l’année : une faille dans le sous-système vhost du noyau Linux. Ce n’est pas le bug en lui-même qui surprend, c’est qui l’a trouvé. Le laboratoire Zhuque de Tencent affirme que son système IA maison, Corvus AI, a repéré la faille en deux heures environ, et que ce même système a ensuite piloté la reproduction sur plusieurs distributions et la vérification du correctif. Le bug, référencé CVE-2026-74580 et surnommé « Vghost », dormait dans le noyau depuis 2017. C’est cet écart entre un bug vieux de neuf ans et une découverte en deux heures qui mérite l’attention, bien plus que le raccourci « une IA a piraté le noyau ».
Ce qu’est vraiment Vghost
CVE-2026-74580 se cache dans vhost, un sous-système du noyau Linux qui accélère les machines virtuelles en laissant leur carte réseau ou leur stockage virtuel parler presque directement au noyau de la machine hôte, au lieu de faire transiter chaque paquet par une couche d’émulation plus lente. C’est la plomberie derrière la virtualisation réseau rapide sur KVM et QEMU, la pile de virtualisation qui fait tourner une large part des machines virtuelles du cloud et de l’entreprise. Ce code dort dans un coin peu reluisant et rarement touché du noyau — exactement le genre d’endroit que la logique zero trust traite déjà par défaut avec méfiance, en partant du principe que n’importe quel compte local peut un jour se retourner contre le système.
La faille elle-même est un bug de cache, pas une chaîne d’exploitation sophistiquée. À l’intérieur de vhost, le noyau tient à jour un cache appelé IOTLB (pour « input/output translation lookaside buffer »), qui fait correspondre les adresses mémoire d’une machine virtuelle à la bonne mémoire physique. Quand certaines commandes reconfigurent l’anneau réseau virtuel de la VM (la structure de file d’attente que vhost utilise pour faire transiter les données), ce cache est censé être vidé. Il ne l’était pas. Le rapport technique du laboratoire Zhuque de Tencent remonte le défaut à deux commits, l’un livré dans Linux 4.11 (2017) et l’autre dans Linux 5.9 (2020), dont l’interaction laisse le cache périmé ; la plage concernée va de 4.11 à 7.2. Le bug est donc resté en place pendant près de neuf ans avant d’être repéré.
Une entrée de cache périmée paraît anodine jusqu’à ce qu’on regarde ce qu’elle permet : un utilisateur local non privilégié (pas un attaquant distant anonyme) ayant accès à un nœud de périphérique vhost, /dev/vhost-net ou /dev/vhost-vsock, dont les permissions varient selon la distribution (0666 sur certaines, 0660 root:kvm sur d’autres), peut piéger le noyau pour lire ou écrire de la mémoire qu’il ne devrait pas toucher, et s’en servir pour obtenir les pleins droits root. La fiche CVE officielle la note 8.8 sur l’échelle CVSS 3.1, dans la tranche « élevée », ce qui reflète une faible complexité d’attaque et une barrière basse une fois qu’on a déjà un accès local.
Ce que l’outil de Tencent a vraiment fait, et n’a pas fait
Après la publication, le titre qui a circulé le plus vite tenait en une phrase : « une IA a trouvé un 0-day dans le noyau Linux ». Ce raccourci est celui qui a circulé après la divulgation ; Tencent dit lui-même que Corvus AI a « découvert » la faille, sans employer le terme 0-day. Il vaut la peine de démêler les deux.
Le laboratoire Zhuque de Tencent, la cellule de recherche sécurité à l’origine de la découverte, a construit un système IA baptisé Corvus AI, et y a intégré son propre modèle de langage Hunyuan Hy4-preview pour deux étapes précises : la vérification de l’exploitation et l’analyse de non-régression du correctif. Le récit de Tencent ne détaille pas comment Corvus AI a localisé le bug ; il dit seulement que le système a « repéré » le défaut en deux heures. Les étapes suivantes sont, elles, documentées : vérification dynamique de l’exploitation, reproduction du même exploit x86-64 générique sur cinq distributions (Ubuntu 26.04 LTS, RHEL 9.8, Amazon Linux 2023, Azure Linux 3.0, Oracle Linux 10.2) et vérification du correctif. Selon la chronologie de Tencent, la faille a été identifiée le 31 juillet, le correctif est entré dans la branche principale le 3 août, et l’escalade de privilèges locale complète a été vérifiée sur cinq distributions le 24 août.
C’est une découverte réellement rapide, et ça mérite d’être pris au sérieux en tant que telle. Mais c’est une tout autre affirmation que celle d’une IA découvrant et armant un 0-day de sa propre initiative. Ce que le rapport étaye, c’est un gain de vitesse sur un travail déjà connu (repérer une erreur d’invalidation de cache, puis vérifier l’exploitation et le correctif, des tâches que les équipes sécurité font déjà à la main ou avec des outils existants), pas une machine qui invente une nouvelle catégorie d’attaque ou qui exerce un jugement qu’aucun outil n’avait avant elle. Le bug en lui-même a toujours été trouvable : un cache qui n’est pas vidé lors d’une reconfiguration, c’est une erreur de manuel. Il n’avait simplement pas attiré les deux heures d’attention ciblée dont il avait besoin, pendant neuf ans, jusqu’à ce que ce système soit pointé dessus.
 Laboratoire Zhuque de Tencent — la cellule de recherche sécurité dont le système Corvus AI a repéré le bug Vghost.
Qui est réellement exposé
C’est là que les détails comptent pour quiconque fait tourner une infrastructure virtualisée. La vulnérabilité ne signifie pas que n’importe quelle machine virtuelle KVM peut s’évader vers son hôte par défaut. Les propres tests de Tencent ont confirmé deux chemins d’exploitation précis : vhost-net (le périphérique réseau virtuel) et vhost-vsock (le périphérique de socket virtuel utilisé pour la communication hôte-invité). Tencent ne nomme que vhost-net et vhost-vsock comme interfaces concernées ; vhost-scsi n’est pas mentionné.
Atteindre une évasion complète de la VM vers l’hôte exige aussi une configuration précise, pas une installation par défaut. L’hôte a besoin d’un vIOMMU actif (une version virtualisée du composant matériel qui traduit les adresses mémoire pour les périphériques d’entrée-sortie), l’invité et l’hôte doivent avoir négocié une fonctionnalité virtio appelée VIRTIO_F_ACCESS_PLATFORM, le périphérique doit tourner en mode device-IOTLB, et le déclencheur passe par une autre fonctionnalité virtio, VIRTIO_F_RING_RESET. Une fois les sigles retirés, le point pratique est celui-ci : il faut une configuration de virtualisation assez spécifique et délibérément mise en place, pas une simple installation KVM par défaut, pour que le pire scénario s’applique. Et même dans ce cas, le rapport de Tencent décrit l’évasion comme aboutissant à une écriture hors limites dans la mémoire du processus QEMU de l’hôte, ce qui ouvre la porte à une exploitation ultérieure (plus précisément, le détournement d’un pointeur de fonction) plutôt que de donner à un attaquant un accès root instantané sur l’hôte en une seule étape.
Si vous administrez des systèmes qui font tourner KVM ou QEMU avec vhost-net ou vhost-vsock activés, c’est ce bug qu’il faut vérifier. Si vos charges de travail ne touchent pas aux configurations vIOMMU ou device-IOTLB, le scénario d’évasion vers l’hôte ne vous concerne pas de la même façon — mais l’escalade de privilèges locale à l’intérieur d’un même système Linux (sans virtualisation) s’applique quand même, à condition que l’utilisateur local puisse ouvrir les nœuds de périphérique vhost, puisque le bug de cache sous-jacent se trouve dans le même code vhost, quelle que soit la configuration.
Patcher maintenant, et comment vérifier
Le correctif est disponible depuis le 3 août 2026, dans le commit principal de845981da67, et il a déjà été rétroporté vers les branches stables que font tourner la plupart des systèmes de production : 5.10.265, 5.15.216, 6.1.183, 6.6.152, 6.12.104, 6.18.45, 7.1.9 et 7.2. Si votre distribution suit les branches stables amont à un rythme normal, une mise à jour de routine du noyau vous couvre déjà, ou le fera très prochainement.
Pour vérifier où vous en êtes, lancez uname -r pour afficher la version de votre noyau actuel, et comparez-la à la ligne corrigée de votre branche ci-dessus. Les noyaux de distribution peuvent embarquer le correctif sous une version de base plus ancienne : un numéro inférieur ne prouve donc pas à lui seul que vous êtes exposé, consultez l’avis de votre éditeur. Si vous avez plusieurs versions de retard sur un noyau 6.1 ou 6.6, par exemple, c’est l’écart à combler. Aucune exploitation active de CVE-2026-74580 n’a été signalée à ce jour, ce qui la place dans une catégorie de risque différente de certaines failles activement exploitées, comme certains bugs de Palo Alto PAN-OS ou de Cisco Secure Email Gateway qui ont circulé dans le même cycle de divulgation. Une fenêtre de correctif sans abus confirmé sur le terrain, c’est exactement le moment pour planifier la mise à jour calmement plutôt que de la traiter comme une urgence.
Le correctif a aussi été discuté publiquement sur la liste de diffusion oss-security le 14 octobre 2026, qui est le canal normal et public que la communauté sécurité de Linux utilise pour coordonner et vérifier les correctifs du noyau — rien d’inhabituel dans ce bug précis.
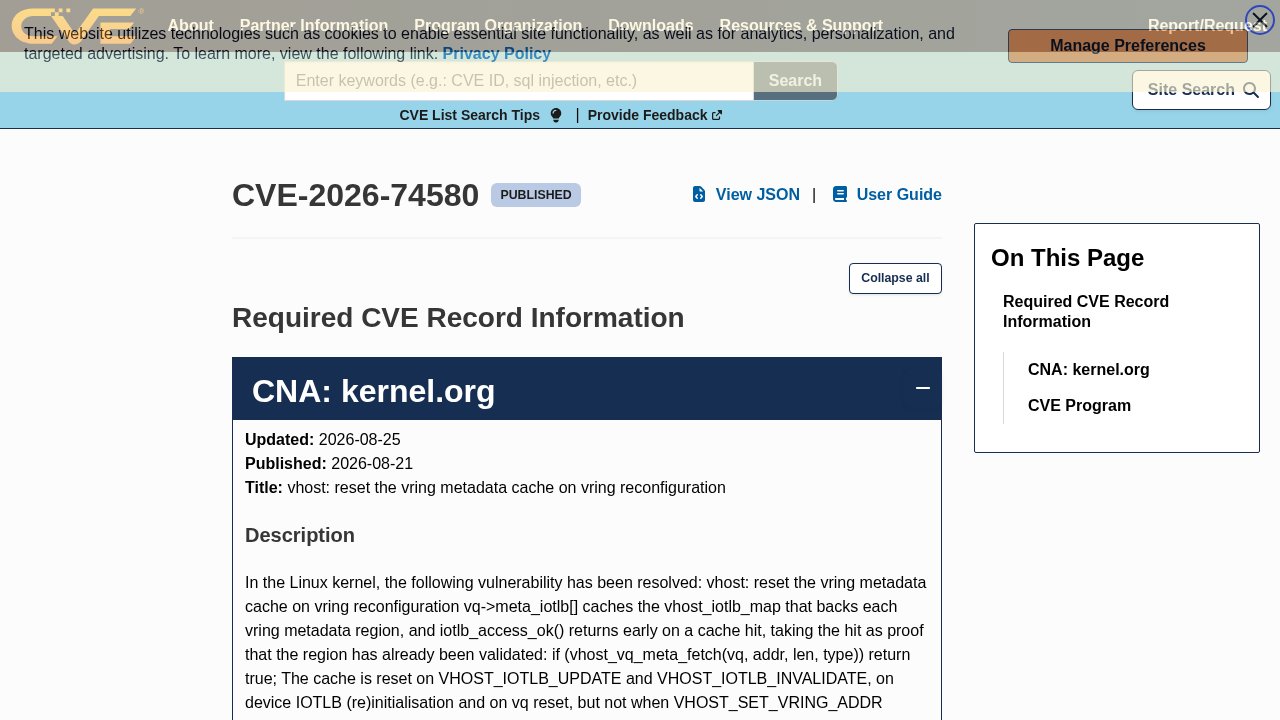 CVE-2026-74580 — la fiche officielle, notée 8.8 (élevée) sur l’échelle CVSS 3.1.
Le vrai signal derrière le titre
Une fois le vernis marketing retiré, ce qui reste est une leçon utile et modeste, pas une leçon spectaculaire. Un système IA a repéré en deux heures un bug banal, vieux de neuf ans, que personne n’avait pris le temps d’examiner de près. C’est une histoire d’attention et d’outillage qui rattrape un arriéré de code peu reluisant, pas une machine qui développe le jugement nécessaire pour chasser des vulnérabilités inédites de sa propre initiative. Pour qui suit ce que les outils de sécurité IA savent faire ou non à ce stade, cette distinction est celle qui compte. La même semaine de divulgations incluait des failles activement exploitées ailleurs, un rappel que le travail de sécurité le plus urgent en ce moment reste de patcher ce qui est déjà utilisé contre des gens, pas de spéculer sur ce qu’un système IA pourrait trouver ensuite.
La leçon pratique pour quiconque fait tourner Linux, virtualisé ou non, est plus étroite et plus durable que n’importe quel CVE isolé : les vieux sous-systèmes peu glamour accumulent exactement le genre de bug qu’une vérification automatisée et systématique sait bien repérer, et la valeur d’outils comme Corvus AI est de réduire le temps entre l’existence d’un bug et sa confirmation puis sa correction, pas de remplacer le jugement humain qui décide ce qui est construit, livré et digne de confiance en premier lieu. C’est la même leçon que DecodeStack répète à propos du risque de supply chain logicielle : un morceau de code que personne ne surveille activement peut porter une faille grave pendant des années sans que personne ne s’en aperçoive, que l’écart soit une dépendance ou, comme ici, un sous-système à l’intérieur même du noyau.

Questions fréquentes
CVE-2026-74580 est-elle activement exploitée en ce moment ?
Aucune exploitation active confirmée de cette vulnérabilité vhost du noyau Linux n’a été signalée à ce jour. Cela la distingue d’autres failles de la même fenêtre de divulgation, comme certains bugs de Palo Alto PAN-OS et de Cisco Secure Email Gateway, qui ont fait l’objet d’abus confirmés sur le terrain. Un correctif est disponible depuis début août 2026.
Faut-il avoir vhost-scsi activé pour être concerné ?
Non. Tencent ne nomme que vhost-net et vhost-vsock comme interfaces concernées et ne mentionne pas vhost-scsi.
N’importe quelle machine virtuelle KVM peut-elle s’évader vers son hôte à cause de ce bug ?
Non, une évasion complète de la VM vers l’hôte via Vghost exige une configuration précise : un vIOMMU actif, la fonctionnalité virtio VIRTIO_F_ACCESS_PLATFORM négociée entre invité et hôte, le mode device-IOTLB activé, et un déclencheur via VIRTIO_F_RING_RESET. Une configuration KVM par défaut sans ces réglages n’est pas exposée au scénario d’évasion complet, même si l’escalade de privilèges locale sous-jacente s’applique toujours sur un noyau concerné et non corrigé.
Une IA a-t-elle vraiment découvert ce bug du noyau Linux toute seule ?
Selon Tencent, son système Corvus AI, auquel le modèle Hunyuan Hy4-preview a été intégré pour la vérification de l’exploitation et l’analyse de non-régression du correctif, a repéré la faille en environ deux heures. Le rapport ne détaille pas comment le bug a été localisé ; il documente la vérification dynamique de l’exploitation, la reproduction sur cinq distributions et la vérification du correctif. C’est un gain de vitesse sur un travail déjà connu, pas la preuve d’un système qui invente un nouveau type d’attaque.
Comment savoir si mon noyau est corrigé contre Vghost ?
Lancez uname -r pour vérifier votre version de noyau actuelle, et comparez-la aux branches stables corrigées : 5.10.265, 5.15.216, 6.1.183, 6.6.152, 6.12.104, 6.18.45, 7.1.9, ou 7.2 et au-delà. Les noyaux des éditeurs peuvent contenir le correctif tout en gardant une version de base plus ancienne : consultez l’avis de votre distribution avant d’en conclure que vous êtes exposé. Les noyaux principaux ont reçu le correctif dans le commit de845981da67 le 3 août 2026, et la plupart des distributions qui suivent les branches stables amont l’incluront déjà dans une mise à jour de routine.