Coldcard-Firmware-Fehler: 88 Millionen Dollar in Bitcoin gestohlen
Ein Fehler im Zufallszahlengenerator von Coldcard blieb fünf Jahre unentdeckt und half beim Diebstahl von 88,6 Millionen Dollar in Bitcoin.
Am 30. Juli 2026 leerte eine automatisierte Operation innerhalb von nur 41 Minuten 1.083 Bitcoin, damals rund 70,2 Millionen Dollar wert, aus mehr als tausend Wallets. Zwei weitere Wellen folgten in den nächsten zwei Tagen und trieben die Gesamtsumme auf 1.367 Bitcoin, umgerechnet rund 88,6 Millionen Dollar, erbeutet aus 4.585 Adressen. Fast alle betroffenen Wallets waren Coldcard-Geräte, eine bekannte Reihe von Hardware-Wallets: physische Geräte, die die privaten Schlüssel für Bitcoin offline speichern, getrennt von einem Smartphone oder Computer, der gehackt werden könnte. Ursache war ein Firmware-Fehler im Zufallszahlengenerator von Coldcard, der Komponente, die die unvorhersehbaren Zahlen liefert, aus denen eine Wallet einen wirklich privaten Schlüssel erzeugt. Fast fünf Jahre lang produzierte diese Komponente unter bestimmten Bedingungen still Zahlen, die überhaupt nicht zufällig waren. Coinkite, das Unternehmen hinter Coldcard, brachte innerhalb eines Tages, nachdem der Diebstahl öffentlich wurde, einen Fix heraus. Der Fix macht nicht ungeschehen, was bereits passiert ist, und genau dieser Punkt fehlte in den meisten Berichten zu dem Fall.
Was wirklich kaputt ging
Firmware-Fehler, die jahrelang unbemerkt bleiben, verstecken sich meist offen sichtbar, ähnlich wie DecodeStack es bei Angriffen auf die Software-Lieferkette beobachtet hat, wo die Gefahr in Code steckt, dem ohnehin schon jeder vertraut, statt in einem offensichtlichen Einbruch. Der Coldcard-Fehler lebte in einer einzigen Konfigurationsprüfung.
Coldcards Firmware basiert auf MicroPython, einer schlanken Version der Programmiersprache Python für kleine, stromsparende Geräte. Coinkite hatte die Firmware so konfiguriert, dass sie auf eine eigene, hardwarebasierte Zufallsquelle setzt, einen Chip, der Zahlen aus physischem elektrischem Rauschen erzeugt, das zu chaotisch ist, um vorhersagbar zu sein, statt auf den eingebauten Generator von MicroPython. Damit das funktioniert, muss eine Einstellung namens MICROPY_HW_ENABLE_RNG ausgeschaltet sein, die der Firmware sagt, den MicroPython-eigenen Generator komplett zu überspringen.
Genau dort saß der Fehler. Laut der technischen Analyse von Block Engineering, dem Sicherheitsforschungsteam, das die Schwachstelle fand und ihre Offenlegung mit Coinkite koordinierte, prüfte der Code nur, ob die Einstellung überhaupt existierte, nicht, ob sie tatsächlich aktiviert war. Weil die Einstellung vorhanden war, nur eben ausgeschaltet, bestand die Prüfung, und die Firmware fiel still auf den MicroPython-eigenen Generator zurück statt auf den dedizierten Hardware-Generator, um den herum Coldcard eigentlich gebaut wurde.
Dieser Fallback-Generator namens Yasmarang war nie für Sicherheit gedacht. Es ist ein schneller, simpler Algorithmus für gewöhnliche Programmieraufgaben, dessen Ausgabe auf den ersten Blick zufällig wirkt, sich aber rekonstruieren lässt, sobald man weiß, womit er startet. Coldcards Implementierung kombinierte zwei Yasmarang-Instanzen, die mit einer kleinen Menge fester, öffentlich bekannter Konstanten sowie der Chip-ID und dem internen Takt des Geräts initialisiert wurden, alles Informationen, die ein Angreifer nicht erraten musste, weil sie längst bekannt waren.
Wie schwach “schwach” wirklich ist
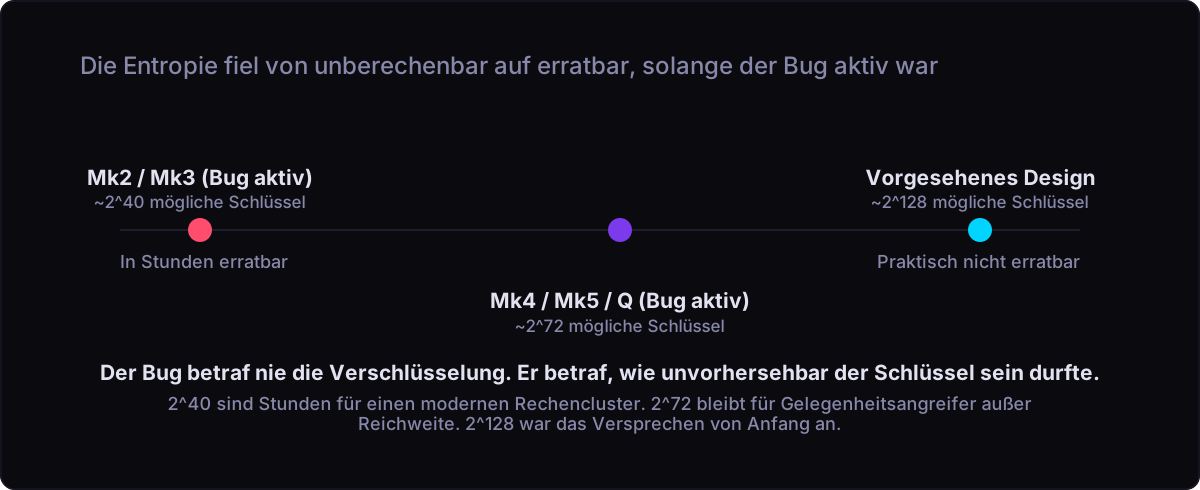
Der praktische Schaden lässt sich auf Entropie zurückführen, den Begriff, mit dem Kryptografen beschreiben, wie viele mögliche Ergebnisse ein Zufallsprozess liefern kann. Ein wirklich zufälliger 128-Bit-Schlüssel hat ungefähr so viele mögliche Werte wie ein großer Felsbrocken Atome, weit mehr Kombinationen, als jede realistische Rechenleistung durchprobieren könnte. Genau dieses Maß an Unvorhersehbarkeit sollte die Schlüsselerzeugung von Coldcard garantieren.
Mit dem aktiven Fehler brach diese Zahl ein. Coinkites eigene technische Analyse setzte die effektive Entropie bei den älteren Mk2- und Mk3-Geräten auf rund 2^40, bei den neueren Mk4-, Mk5- und Q-Modellen auf rund 2^72. Anders gesagt: 2^40 Möglichkeiten lassen sich mit einem modernen Rechnercluster in Stunden durchprobieren. 2^72 ist deutlich größer und für Gelegenheitsangreifer außer Reichweite, aber nicht für jemanden mit viel Budget, maßgeschneiderter Hardware und genug Motivation. Beide Werte liegen weit unter den rund 2^128, die die Wallet eigentlich liefern sollte, und genau diese Lücke zwischen “unmöglich zu erraten” und “erratbar mit genug Rechenleistung” machte aus einem obskuren Firmware-Fehler einen funktionierenden Diebstahl.
Der Diebstahl in drei Wellen
Der Fehler allein hätte nichts bedeutet, hätte ihn niemand gefunden und ausgenutzt. BleepingComputers Berichterstattung zum Diebstahl schreibt der On-Chain-Analysegruppe Galaxy Research zu, das Muster erkannt zu haben, das die geschwächte Zufälligkeit mit einer Welle geleerter Wallets verband. Galaxy Research verfolgt hauptberuflich Kryptowährungsbewegungen; die eigentliche Firmware-Schwachstelle hat die Gruppe nicht entdeckt, das war Block Engineering.
Die erste Welle traf am 30. Juli 2026: 1.083 Bitcoin, damals rund 70,2 Millionen Dollar wert, wurden in nur 41 Minuten aus 1.196 Adressen abgezogen, etwa 30 Stunden bevor der RNG-Fehler öffentlich bekannt wurde. Zwei weitere Wellen folgten am 1. August, die die laufende Summe auf 1.367 Bitcoin und 4.585 Adressen trieben, zusammen rund 88,6 Millionen Dollar.
Jede Transaktion der Operation zahlte eine identische feste Gebühr und schickte kein Restguthaben an eine frische Adresse zurück, anders, als es jemand tun würde, der sein eigenes Geld bewegt (die Gebühr, 30 Satoshi pro virtuellem Byte, ist eine übliche Bitcoin-Gebühreneinheit). Diese Gleichförmigkeit über Tausende einzelne Abhebungen hinweg spricht für automatisierte Werkzeuge, die eine Liste verwundbarer Adressen systematisch abarbeiten, nicht für eine Person, die sich einzeln durch Wallets klickt. Damit war die Zählung nicht beendet: Weitere Wellen nach dem 1. August trieben die laufende Summe über 100 Millionen Dollar, eine Erinnerung daran, dass jede Zahl zu einem aktiven, automatisierten Diebstahl nur eine Momentaufnahme ist, kein endgültiger Stand.
Coinkites Reaktion: nichts abgestritten
Coinkite hat den Fehler nicht bestritten. CEO Rodolfo Novak veröffentlichte auf X eine öffentliche Entschuldigung, beschrieb sich selbst als am Boden zerstört wegen der Verluste und erklärte, der Firmware-Fehler liege in Coinkites eigener Verantwortung, nicht bei einem Anwenderfehler oder einem Angriff von außen auf die Lieferkette von Coldcard.
Coinkite untermauerte die Entschuldigung mit konkreten Schritten. Das Unternehmen veröffentlichte eine offizielle Firmware-Warnung, die jede betroffene Version nennt, vernichtete seinen Bestand an noch nicht ausgelieferten Geräten mit der verwundbaren Firmware und brachte am 31. Juli 2026 einen Notfall-Patch heraus, weniger als 24 Stunden nach der ersten Diebstahlswelle.
Diese Reaktion war schnell und präzise darin, was schiefgelaufen war, ohne die vage Floskel vom “raffinierten Angriff”, zu der Unternehmen nach einem Sicherheitsversagen gerne greifen. Den Diebstahl macht sie nicht ungeschehen. Sie sorgt aber dafür, dass Coldcard-Besitzer eine klare, glaubwürdige Darstellung dessen bekamen, was passiert ist und was zu tun ist, statt einer verzögerten Stellungnahme und wochenlangem Schweigen.
Der Fix, den jede Schlagzeile falsch versteht
Hier liegt der Unterschied zwischen einer nützlichen und einer irreführenden Schlagzeile: Ein Firmware-Update schützt keine Bitcoin, die bereits auf einem Seed liegen, der vor dem Update erzeugt wurde. Ein Seed, kurz für Seed-Phrase, ist die Wortliste, mit der eine Wallet jeden privaten Schlüssel rekonstruiert, den sie kontrolliert. Wurde dieser Seed erzeugt, während der RNG-Fehler aktiv war, ist der Seed selbst schwach, und kein nachträgliches Firmware-Update ändert die Wörter, die damals schon erzeugt wurden.
Der Patch schließt die Lücke für die Zukunft. Wer auf aktualisierter Firmware einen komplett neuen Seed erzeugt, bekommt den vollen Schutz, den das Gerät immer bieten sollte. Aber eine Wallet, die weiter ihren alten Seed nutzt, gepatchte Firmware hin oder her, bleibt für jeden angreifbar, der herausgefunden hat, wie sich diese geschwächte Zufälligkeit reproduzieren lässt.
Zwei Gruppen von Coldcard-Besitzern waren nie wirklich gefährdet. Wer bei der Seed-Erzeugung mindestens 50 unabhängige Würfelwürfe hinzugefügt hat, eine unterstützte Funktion, mit der ein physischer Würfel zusätzliche Zufälligkeit zum geräteeigenen Generator beisteuert, landete bei einem Seed, den kein Software-Fehler schwächen konnte. Denselben Schutz genießt, wer eine starke, einzigartige BIP-39-Passphrase nutzt, ein optionales zusätzliches Wort oder eine Wortfolge, die über einem Seed liegt und dadurch praktisch eine eigene Wallet erzeugt, die ein Angreifer aus dem Seed allein nicht ableiten kann. Alle anderen erzeugten einen Seed, der vollständig davon abhing, dass das Gerät seinen Job korrekt macht, und das tat es rund fünf Jahre lang unter den richtigen Bedingungen nicht.
Was Coldcard-Besitzer jetzt wirklich tun sollten
Coinkites Empfehlung ist eindeutig: Aktualisiere zuerst die Firmware, aber behandle das Update als ersten Schritt, nicht als die ganze Lösung.
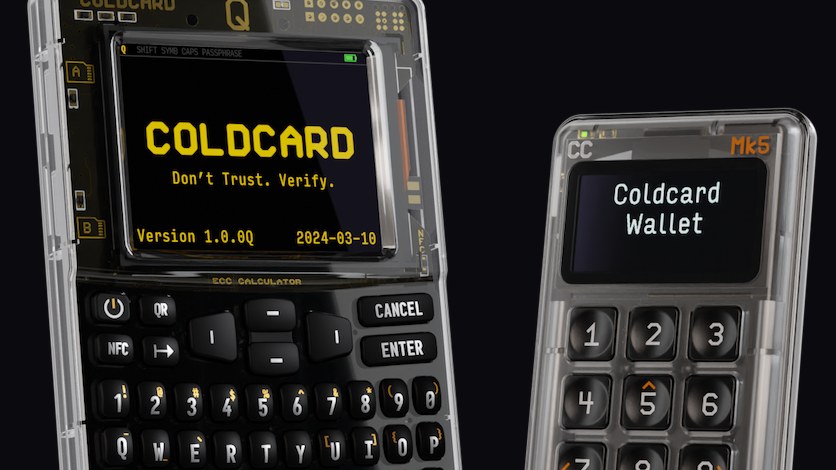
- Aktualisiere sofort auf eine gepatchte Firmware-Version: 4.2.0 für den Mk3, 5.6.0 (oder 6.6.0X auf Edge-Firmware) für Mk4 und Mk5, und 1.5.0Q (oder 6.6.0QX auf Edge) für den Coldcard Q.
- Prüfe, ob ein vorhandener Seed allein auf der geräteeigenen Zufälligkeit beruhte. Wurde er nicht mit mindestens 50 unabhängigen Würfelwürfen oder einer starken Passphrase erzeugt, behandle ihn als potenziell gefährdet.
- Erzeuge einen neuen Seed auf der aktualisierten Firmware und verschiebe die Guthaben dorthin, statt anzunehmen, dass allein das Update einen alten Seed sicher macht.
- Bewege Guthaben bewusst und prüfe jede Empfängeradresse auf dem Bildschirm des Geräts selbst, denn das Risiko hier ist ein schwacher Seed, kein akuter Einbruch, der gezielt ein einzelnes Konto angreift.
Das ist kein Grund zur Panik. Es ist ein Grund, einen Software-Patch und einen kompromittierten Seed als zwei getrennte Probleme zu behandeln, denn ein Patch repariert den Code, und nur ein neuer Seed repariert einen Schlüssel, der bereits geschwächt wurde. Dahinter steckt derselbe Gedanke wie bei Zero-Trust-Sicherheitsarchitektur: nie annehmen, dass ein einzelner Fix, so gut er auch ist, alles abdeckt, was danach kommt.
Das Fazit

Der Coldcard-Vorfall wird vermutlich als Bitcoin-Diebstahl von deutlich über 100 Millionen Dollar in Erinnerung bleiben, sobald sich die laufende Summe einpendelt. Diese Zahl zählt weniger als das, was unabhängig vom endgültigen Stand wahr bleibt: Ein Ausfall des Zufallszahlengenerators lässt sich nicht allein durch ein Software-Update ungeschehen machen, weil die Zahlen, die er bereits erzeugt hat, weiter da draußen existieren, eingebettet in Seeds, die sich nicht ändern, nur weil sich der Code geändert hat, der sie erzeugt hat. Jede Hardware-Wallet, gleich welchen Herstellers, könnte dieselbe Art von Fehler in einer einzigen Zeile Konfigurationslogik verstecken. Die Lehre daraus ist nicht, Hardware-Wallets zu misstrauen. Sie lautet: Wenn eine von ihnen einen Zufälligkeitsfehler patcht, schützt der Patch das, was danach kommt, nicht das, was schon existiert.
Häufig gestellte Fragen
Was ist der Coldcard-RNG-Fehler?
Der Coldcard-RNG-Fehler ist ein Firmware-Bug in Coldcard-Hardware-Wallets, bei dem eine fehlerhafte Prüfung das Gerät still auf einen vorhersagbaren, softwarebasierten Zahlengenerator namens Yasmarang zurückfallen ließ, statt auf die dedizierte Hardware-Zufallsquelle. Er schwächte die Schlüsselerzeugung auf betroffenen Geräten rund fünf Jahre lang, bis er 2026 koordiniert aufgedeckt wurde.
Welche Coldcard-Geräte waren vom RNG-Fehler betroffen?
Betroffen waren Coldcard-Geräte der Mk2- und Mk3-Reihe mit Firmware 4.0.1 bis 4.1.9, Mk4- und Mk5-Geräte mit Firmware vor 5.6.0 (oder 6.6.0X auf Edge-Builds) sowie Coldcard-Q-Geräte vor 1.5.0Q (oder 6.6.0QX auf Edge-Builds). Coinkites Patch vom 31. Juli 2026 behob das zugrunde liegende Problem bei allen drei Gerätereihen.
Behebt ein Firmware-Update einen Seed, der vor dem Patch erzeugt wurde?
Nein. Ein Firmware-Update von Coldcard verhindert, dass neue Seeds mit schwacher Zufälligkeit erzeugt werden, ändert aber nichts an einer Seed-Phrase, die bereits auf verwundbarer Firmware erzeugt wurde. Wer sich vor dem Patch allein auf den geräteeigenen Generator verlassen hat, muss einen neuen Seed erzeugen und die Guthaben dorthin verschieben, ein reines Update reicht nicht.
Wer hat den Coldcard-RNG-Fehler entdeckt?
Block Engineering, ein Sicherheitsforschungsteam, fand die RNG-Schwachstelle und koordinierte die Offenlegung direkt mit Coinkite, bevor der Fix erschien. Unabhängig davon identifizierten On-Chain-Analysten von Galaxy Research den Zusammenhang zwischen der geschwächten Zufälligkeit und der Welle geleerter Coldcard-Wallets, eine andere Rolle als die Entdeckung des Fehlers selbst.
Ist ein Coldcard-Seed sicher, wenn Würfelwürfe oder eine Passphrase zum Einsatz kamen?
Ja. Ein Coldcard-Seed, der mit mindestens 50 unabhängigen physischen Würfelwürfen erzeugt oder durch eine starke, einzigartige BIP-39-Passphrase geschützt wurde, hing nie allein von der fehlerhaften Hardware-Zufälligkeit ab und wurde durch diesen Fehler nicht geschwächt. Besitzer ohne eine der beiden Absicherungen sollten Seeds von vor dem Patch als potenziell gefährdet behandeln.