VUPEN und Zerodium: Der legale Markt für Zero-Day-Exploits
Wie VUPEN der NSA Hacking-Zugang per Rechnung verkaufte – und warum der Zero-Day-Exploit-Markt von Zerodium legal, gefiltert und kaum zu regulieren ist.
VUPEN und Zerodium: Der legale Markt für Zero-Day-Exploits
Im September 2012 unterschrieb die NSA einen Zwölf-Monats-Vertrag mit einer kleinen französischen Sicherheitsfirma. Gegenstand: „Binäranalyse und Exploits.” Es gab eine Bestellung, ein Leistungsverzeichnis, eine Rechnung. Niemand musste irgendwo einbrechen, um dieses Geschäft abzuschließen. Die Firma, VUPEN Security, verkaufte der US-Regierung schlicht ein Abonnement – so wie man Zugang zu einer Datenbank oder Business-Software verkauft. Der Vertrag selbst tauchte Jahre später durch eine Anfrage nach dem US-Informationsfreiheitsgesetz auf und wurde von Threatpost veröffentlicht. Er ist der klarste Einblick in einen Markt, von dem die meisten Menschen nur durch Schlagzeilen wie „eine Million Dollar, um ein iPhone zu hacken” hören.
Aus VUPEN ging später Zerodium hervor. Zusammen bilden beide Firmen das klarste Fallbeispiel für einen legalen, vertragsbasierten Handel mit Zero-Day-Exploits – einen Markt, den die meiste Berichterstattung noch immer als Kuriosität aus dem digitalen Untergrund behandelt. Das ist ein anderes Vertrauensproblem als jenes, das DecodeStacks Erklärstück zu Zero-Trust-Architektur beschreibt, wo es um die Frage geht, wer Zugriff auf ein Netzwerk bekommt, das man bereits kontrolliert. Hier geht es um etwas anderes: Wer darf sich einen Weg hineinkaufen, bevor überhaupt jemand weiß, dass die Tür existiert? Der VUPEN-Zerodium-Zero-Day-Exploit-Markt ist keine Kuriosität aus dem Darknet, sondern ein legaler, geopolitisch gefilterter Handel. Und genau zu verstehen, warum er legal funktioniert, ist der einzige Weg zu verstehen, warum er sich kaum eindämmen lässt.
Ein Zero-Day ist eine Sicherheitslücke, von der der Hersteller – Apple, Microsoft, wer auch immer den Code geschrieben hat – noch nichts weiß. Weil es dafür keinen Patch gibt, funktioniert ein darauf aufbauender Exploit (ein Stück Code, das die Lücke tatsächlich zum Einbruch nutzt) zuverlässig gegen vollständig aktualisierte Systeme. Genau diese Zuverlässigkeit ist es, wofür Käufer zahlen.
Was VUPEN wirklich verkaufte, und an wen
VUPEN Security wurde 2008 in Montpellier von Chaouki Bekrar gegründet. Die eigenen Forscher fanden Schwachstellen selbst, im Haus – anders als ein Broker wie HPs Zero Day Initiative, der Bugs von externen Hackern aufkauft und weiterverkauft. VUPEN baute eigene Exploits und verkaufte den Zugang zu diesem Katalog direkt an Regierungsbehörden.
Die Preisstruktur, wie Bekrar sie 2012 dem Forbes-Journalisten Andy Greenberg beschrieb, folgte einem Abo-Modell statt einem Einmalverkauf. Staatliche Kunden zahlten rund 100.000 Dollar im Jahr, nur um den Katalog verfügbarer Exploits einsehen zu dürfen. Der tatsächliche Erwerb eines konkreten Exploits kostete noch einmal deutlich mehr obendrauf. Im selben Interview erzählte Bekrar, Google habe ihm einmal eine Million Dollar für eine Chrome-Schwachstelle geboten – ein Angebot, das er ablehnte. Der Grund: Ein Hersteller, der den Bug patcht, den er gerade gekauft hat, zerstört genau den Zweck, weswegen man ihn überhaupt gekauft hat.
Dieses Detail wiegt schwerer als die Dollarsumme. Ein Softwarehersteller und ein staatlicher Käufer wollen bei derselben Schwachstelle genau das Gegenteil. Der Hersteller will sie tot sehen. Der Käufer will sie am Leben, still und so lange wie möglich zuverlässig. VUPENs Geschäft existierte vollständig auf der Käuferseite dieser Trennlinie – und das Unternehmen machte daraus kein Geheimnis.
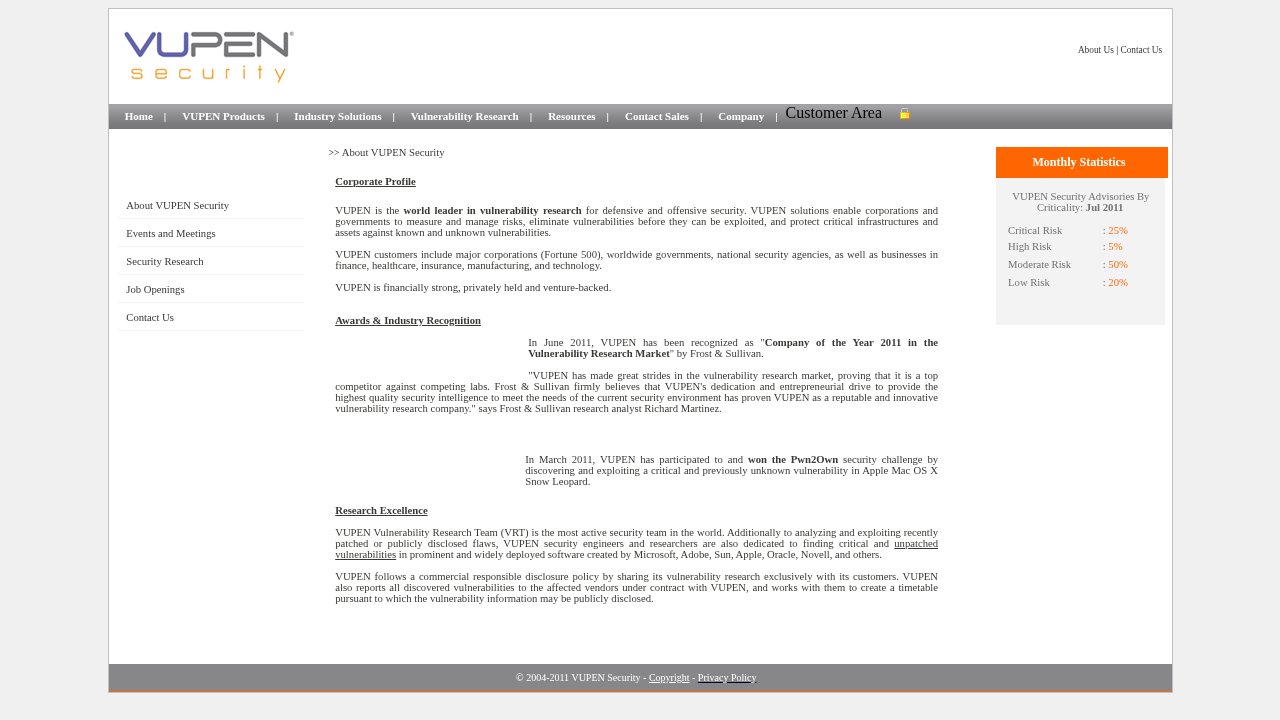
VUPEN Security – die französische Sicherheitsfirma, deren Exploit-Katalog die NSA per Dienstleistungsvertrag kaufte.
Das Unternehmen zog außerdem eine klare Grenze um seinen Kundenkreis. VUPENs eigenes Marketingmaterial, dokumentiert von Privacy International, verlangte von Käufern, eine Geheimdienst- oder Strafverfolgungsbehörde zu sein, eine Vertraulichkeitsvereinbarung zu unterschreiben und einem der folgenden Bündnisse anzugehören: NATO (dem US-europäischen Verteidigungsbündnis), ANZUS (dem Sicherheitspakt zwischen Australien, Neuseeland und den USA) oder ASEAN (dem südostasiatischen Staatenbund). Genau dieser Mechanismus trennt den Zero-Day-Handel von einem echten Schwarzmarkt: Die Teilnahme war freiwillig entlang bestehender diplomatischer Bündnisse begrenzt, nicht offen für den Meistbietenden unabhängig von der Flagge. Das Ergebnis ist ein Markt mit Gästeliste.
Der NSA-Vertrag von 2012 – und warum daraus kein Skandal wurde
Das Dokument, das VUPENs Geschäft konkret statt anekdotisch machte, tauchte durch eine Anfrage nach dem Freedom of Information Act (FOIA) auf – dem US-Rechtsmechanismus, der Bürgern und Journalisten erlaubt, Bundesbehörden zur Herausgabe von Akten zu zwingen. Er zeigte, dass die National Security Agency am 14. September 2012 einen Zwölf-Monats-Dienstleistungsvertrag mit VUPEN unterschrieb – für genau die Art von Binäranalyse und Exploit-Zugang, die Bekrar Monate zuvor Forbes beschrieben hatte. Sowohl Threatpost als auch Dark Reading berichteten ausführlich über die Veröffentlichung des Vertrags.
Bemerkenswert ist, was danach nicht passierte. Keine Anklage, keine Sanktionen, keine Anhörung im Kongress, die das Ganze als Rechtsbruch einstufte. In den USA ist der Kauf von Wissen über eine ungepatchte Schwachstelle nicht illegal – solange der Verkäufer sie durch eigene Forschung entdeckt hat und nicht durch unautorisiertes Eindringen in ein fremdes System. VUPENs Forscher fanden die Bugs selbst, in eigenen Labors, auf eigenen Rechnern. Dieses Wissen an einen staatlichen Kunden zu verkaufen ist rechtlich nicht von einem Rüstungskonzern zu unterscheiden, der Radartechnik verkauft. Der Exploit selbst berührt niemals das System eines Opfers, bevor der Käufer sich entscheidet, ihn einzusetzen – und zu diesem Zeitpunkt ist das Geschäft längst abgeschlossen und aus VUPENs Büchern verschwunden.
Das ist der strukturelle Grund, warum dieser Markt offen sichtbar bleibt statt in versteckten Foren zu operieren. Ein legaler Markt muss seine Rechnungen, Verträge und Kundenprüfung nicht verstecken. Er konnte sich – und tat es – einem Forbes-Reporter offen beschreiben. Genau diese Abwesenheit von Geheimhaltung ist der Beweis, dass an dem Geschäft nach geltendem Recht nichts illegal war, wie unbehaglich es auch macht, wofür die Lücke am Ende eingesetzt wird.
Von VUPEN zu Zerodium: das Modell, das es ablöste
VUPEN löste sich auf – sowohl die französische Muttergesellschaft als auch die US-Tochter. Bekrar gründete im Juli 2015 eine neue Firma: Zerodium. Beide sind rechtlich und geschäftlich getrennte Unternehmen, kein bloßes Rebranding, auch wenn derselbe Gründer und dasselbe zugrunde liegende Geschäft die Verbindung herstellen.
Zerodiums Geschäftsmodell unterschied sich in einem sichtbaren Punkt von VUPENs: Die Preise wurden öffentlich. Statt eines privaten Katalogs, den nur zahlende Abonnenten sahen, veröffentlichte Zerodium eine Prämienliste – ein stehendes Angebot mit konkreten Dollarbeträgen für bestimmte Kategorien funktionierender Exploits, regelmäßig aktualisiert und für jeden einsehbar. Im September 2015 bot Zerodium laut SecurityWeek bis zu 1 Million Dollar für einen vollständigen, aus der Ferne funktionierenden Jailbreak-Exploit gegen iOS 9. Zwei Monate später, im November 2015, bestätigte das Unternehmen laut Forbes, diese Summe tatsächlich an ein Team ausgezahlt zu haben, das einen funktionierenden Exploit gegen iOS 9.1 und die 9.2-Beta lieferte.
Diese Auszahlung war es, die damals Schlagzeilen machte – und bei der die meiste oberflächliche Berichterstattung stehen blieb. Doch die dauerhaftere Verschiebung ist strukturell, nicht die Dollarsumme. Eine veröffentlichte Prämienliste macht aus einem privaten Regierungsvertrag einen offenen Marktplatz mit sichtbaren Standardpreisen – das funktioniert weniger wie ein Geheimdienst-Beschaffungsdeal und mehr wie eine Rohstoffbörse. Verkäufer, unabhängige Forscher irgendwo auf der Welt, sehen genau, was ein funktionierender Exploit gegen ein bestimmtes Ziel wert ist, bevor sie überhaupt anfangen, danach zu suchen. Diese Transparenz macht den Handel nicht reguliert, sondern effizienter. Zerodium hielt diese öffentliche Preisstruktur fast ein Jahrzehnt lang sichtbar. Im Januar 2025 nahm die Firma ihre Preisliste offline und ersetzte die öffentliche Seite durch eine einzige Seite mit E-Mail-Adresse und PGP-Schlüssel, wie Berichte über diesen Schritt zeigen – ein Wechsel vom sichtbaren Market-Maker zum Kanal auf Einladung, keine bestätigte Einstellung des zugrunde liegenden Geschäfts.
Zerodium – die Exploit-Handelsfirma, die VUPEN ablöste und heute nur noch über eine einzige E-Mail-Adresse und einen PGP-Schlüssel auf ihrer Website erreichbar ist.
Eine Regel blieb unverändert aus VUPENs Zeit bestehen: Keine der beiden Firmen hat jemals eine Schwachstelle an den betroffenen Hersteller zurückverkauft. Apple bekommt nie ein Vorkaufsrecht auf einen Exploit gegen sein eigenes Betriebssystem. Genau diese standhafte Weigerung hält die Lücke lange genug am Leben, damit sich der Kauf überhaupt lohnt.
Die Offenlegungs-Debatte, die dieser Markt jedem aufzwingt, der Software nutzt
Löst man sich von der Firmenstruktur, wirft das Geschäft selbst eine echte Frage auf – eine, die jeden betrifft, der ein ungepatchtes Gerät benutzt, also praktisch jeden. Kauft eine Regierung einen Zero-Day statt ihn dem Hersteller zu melden, bleibt die Lücke offen. Jeder andere, der dieselbe Schwachstelle unabhängig entdeckt – eine andere Regierung, eine kriminelle Gruppe, ein konkurrierender Forscher – kann sie ebenfalls nutzen, gegen genau dieselbe Nutzerschaft, die die kaufende Regierung eigentlich schützen soll.
Der Sicherheitsforscher Bruce Schneier hat genau über diesen Zielkonflikt geschrieben. In einem Beitrag von 2014 auf Schneier on Security argumentiert er, Sicherheitslücken seien reichlich vorhanden und würden ungleichmäßig entdeckt – die Wahrscheinlichkeit, dass eine bestimmte Lücke irgendwann auch von jemand anderem gefunden wird, nicht nur von der Behörde, die sie zuerst gekauft hat, sei höher, als Geheimdienste gemeinhin zugeben. Schneiers Kernpunkt: Eine Lücke zu horten statt sie für einen Patch offenzulegen, schwächt die Sicherheit insgesamt – auch für die Bürger des Landes, das die Lücke hortet –, weil dessen eigene Institutionen, Unternehmen und Infrastruktur dieselbe verwundbare Software einsetzen wie alle anderen.
Schneiers Text benennt auch die interne Rechtfertigung, mit der Geheimdienste das Offenhalten einer Lücke verteidigen: ein Prinzip, das innerhalb der Geheimdienstwelt manchmal NOBUS genannt wird, kurz für „Nobody But Us” (niemand außer uns). Die Idee dahinter: Manche Exploits erfordern derart spezialisierte Ressourcen oder Expertise, dass eine Behörde einigermaßen sicher sein kann, kein anderer Gegner werde dieselbe Lücke unabhängig finden und bewaffnen – was das Risiko des Zurückhaltens niedrig genug macht, um die Tür für künftigen Gebrauch offenzuhalten, statt sie zu melden. Schneiers Kritik, dokumentiert im selben Beitrag: Dieses Urteil sei intransparent, werde einseitig gefällt und selten überprüft, sobald die Lücke altert oder sich die Annahme über die Exklusivität als falsch herausstellt.
Nichts davon verlangt zu glauben, ein bestimmter Kauf sei leichtsinnig oder böswillig gewesen. Schneiers Punkt ist strukturell: Dieselbe Lücke, die einer Regierung erlaubt, die Nachrichten eines Ziels zu lesen, steckt ungepatcht auch im Telefon jedes gewöhnlichen Menschen, der zufällig dieselbe Software nutzt. Wer sein Telefon in der Woche aktualisiert, in der ein Patch erscheint, schließt damit faktisch eine Tür, die ein Markt wie dieser gezielt einen Moment länger offenhalten will – gegen Bezahlung. Das spiegelt eine engere Version eines Vertrauensproblems, das DecodeStack an anderer Stelle bereits behandelt hat: Angriffe auf die Software-Lieferkette nutzen dieselbe Lücke zwischen dem, was ein Hersteller ausliefert, und dem, was er tatsächlich über seinen eigenen Code weiß.

FAQ
Ist der Kauf oder Verkauf eines Zero-Day-Exploits illegal?
Der Verkauf eines Zero-Day-Exploits – einer Schwachstelle, die der Softwarehersteller noch nicht kennt – ist in den USA nicht illegal, solange der Verkäufer sie durch eigene Forschung entdeckt hat und nicht durch unautorisierten Zugriff auf das System eines Opfers. VUPEN und Zerodium operierten beide offen, mit unterschriebenen Verträgen und öffentlichen Prämienlisten, gerade weil die zugrunde liegende Forschung und der Verkauf rechtmäßig waren.
Was unterscheidet VUPEN von Zerodium?
VUPEN Security, 2008 in Frankreich gegründet, verkaufte einen privaten Abo-Katalog selbst entdeckter Exploits direkt an staatliche Kunden und löste sich nach 2015 auf. Zerodium, im Juli 2015 vom selben Gründer, Chaouki Bekrar, gegründet, ersetzte VUPEN durch eine öffentlich beworbene Prämienliste. Das Unternehmen operierte von den USA aus, bis es im Januar 2025 seine öffentliche Preisliste offline nahm.
Warum wurde der NSA-Kauf von Exploits bei VUPEN nicht zum Skandal?
Der 2012 durch eine Anfrage nach dem Freedom of Information Act aufgedeckte NSA-Vertrag mit VUPEN beschrieb eine schlichte bezahlte Dienstleistung – Binäranalyse und Exploit-Zugang –, die nach geltendem Recht nicht rechtswidrig war. Weil das Geschäft nach dem Buchstaben des Gesetzes legal war, drohten keiner Behörde Sanktionen oder eine Strafverfolgung, nachdem der Vertrag öffentlich wurde.
Was ist NOBUS, und warum spielt es eine Rolle?
NOBUS, kurz für „Nobody But Us”, ist die interne Rechtfertigung, die manche Geheimdienste dafür anführen, eine Schwachstelle ungepatcht zu lassen: der Glaube, nur sie selbst besäßen die Ressourcen, sie auszunutzen. Der Sicherheitsforscher Bruce Schneier hat argumentiert, dieses Urteil sei oft falsch und werde selten überprüft – wodurch dieselbe Lücke für jeden anderen ausnutzbar bleibt, der sie irgendwann findet.
Macht ein Zero-Day-Exploit-Markt Software für alle tatsächlich unsicherer?
Ein Zero-Day-Exploit-Markt schwächt Software nicht direkt, verändert aber den Anreiz zur Offenlegung: Eine Lücke, die an einen Käufer verkauft wird, der sie geheim halten will, bleibt ungepatcht – ausnutzbar für jede andere Partei, die sie unabhängig entdeckt. Bruce Schneier hat das Horten statt Offenlegen als einen Zielkonflikt beschrieben, der die Sicherheit insgesamt schwächt, nicht als gezieltes Risiko für ein einzelnes Opfer.
Die eine Idee, die bleibt
Der VUPEN-Zerodium-Zero-Day-Exploit-Markt ist keine Kuriosität vom Rand des Internets. Er ist ein normales, vertragsbasiertes Geschäft, das zufällig mit genau der einen Sache handelt, die Softwarehersteller so schnell wie möglich vernichtet sehen wollen: den Lücken im eigenen Code. Jede ungepatchte Schwachstelle in der Software auf einem gewöhnlichen Telefon oder Laptop hat einen realen, handelbaren Wert für jeden, der das Budget hat, sie zu kaufen, und einen Grund, sie geheim zu halten. Das ist die Tatsache, die bleibt, lange nachdem die konkreten Dollarsummen und Firmennamen aus 2012 oder 2015 zu historischen Fußnoten geworden sind.