Shadow AI Governance: Wenn genehmigte KI-Tools trotzdem Regeln brechen
Shadow AI Governance: Zwei Anbieter erfinden neue Kategorien wie 'Shady AI'. Was zählt, ist die Lücke dahinter – nicht der Name.
Eine Mitarbeiterin aus dem Marketing kopiert eine Kundenliste in einen kostenlosen Chatbot: Dieses Risiko kennt mittlerweile jede Sicherheitsabteilung. Ein Tool, das die IT nie freigegeben hat, eingesetzt ohne ihr Wissen. Es gibt aber ein zweites, leiseres Risiko, für das die meisten Security-Teams noch nicht einmal einen Namen haben: ein KI-Tool, das die IT sehr wohl genehmigt hat, das exakt so läuft wie vorgesehen – und trotzdem ein Ergebnis liefert, das gegen eine interne Regel verstößt. Genau diese Lücke zwischen freigegebener und tatsächlich regelkonformer KI haben zwei konkurrierende Anbieter 2026 versucht zu benennen – und der Streit um den Namen ist letztlich unwichtiger als die Lücke selbst.
Zwei Anbieter, zwei überlappende Landkarten desselben Terrains
Shadow AI ist kein neuer Begriff. Es ist die KI-Version von Schatten-IT: Mitarbeitende nutzen Tools, die das Unternehmen nie geprüft, nie erfasst und die es auch nicht überwachen kann – dieselbe blinde Stelle, die wir bereits in unserem Leitfaden zu Zero-Trust-Architekturen beschrieben haben. Der Klassiker: ein kostenloser Web-Chatbot, gefüttert mit vertraulichen Firmendaten. Dass das ein echtes Risiko ist, bestreitet niemand.
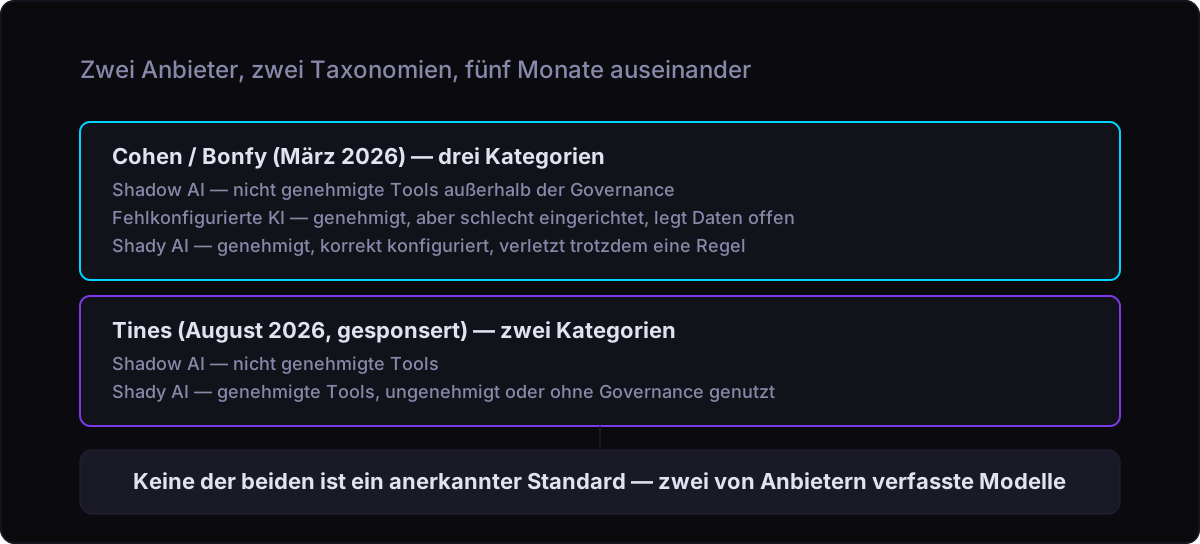
Im März 2026 veröffentlichte Bonfy-Mitgründer Gidi Cohen einen Substack-Beitrag, der Unternehmens-KI-Risiken in drei Kategorien einteilt. Fünf Monate später, im August, brachte der Workflow-Automatisierungsanbieter Tines eine ähnlich klingende, aber nicht identische Einteilung ins Spiel – in einem gesponserten Beitrag bei The Hacker News. Keine der beiden Einteilungen ist ein anerkannter Industriestandard. Keine stammt von einer Normungsstelle wie NIST, OWASP oder MITRE. Beide sind Marketing von Firmen, die genau die Software verkaufen, die das von ihnen beschriebene Problem lösen soll. Zieht man das Branding ab, bleibt aber eine Idee übrig, die bisher zu wenig Beachtung findet: Genehmigung und korrekte Konfiguration garantieren noch lange keine Regelkonformität – und die meisten Governance-Programme sind bislang genau so aufgebaut, als würden sie das tun.
Cohens Beitrag geht noch weiter und unterteilt KI-Risiken in drei statt der üblichen zwei Kategorien. Neben Shadow AI (nicht genehmigt, der IT unbekannt) und dem, was er “misconfigured AI” nennt (genehmigte Tools, aber falsch eingerichtet und dadurch zu offen konfiguriert), führt er eine dritte, eigenständige Kategorie ein: “shady AI” – wörtlich etwa “zwielichtige KI”. In seiner Definition ist ein “shady AI”-System genehmigt, korrekt konfiguriert und verhält sich exakt so, wie es gebaut wurde – produziert aber trotzdem ein Ergebnis, das eine Geschäftsregel, eine Compliance-Vorgabe oder eine interne Richtlinie verletzt. Technisch ist nichts kaputt. Das System tut, wozu es angewiesen wurde. Das Problem: Diese Anweisung kollidiert mit einer Regel, die nie jemand einprogrammiert hat.
 Bonfy – der Anbieter für KI-Content-Sicherheit, dessen Mitgründer Gidi Cohen die Kategorie “shady AI” als Erster vorschlug.
Tines’ Beitrag bei The Hacker News im August verwendet dieselben zwei Begriffe, Shadow AI und “shady AI”, zieht die Grenze aber woanders. In Tines’ Lesart beschreibt “shady AI” Mitarbeitende, die ein bereits genehmigtes Tool auf nicht genehmigte, unerwartete oder schlecht kontrollierte Weise nutzen – das liegt inhaltlich näher an dem, was Cohen “misconfigured AI” nennt, als an seiner strengeren Definition. Beide Anbieter verwenden also identisches Vokabular für überlappende, aber nicht deckungsgleiche Risikokategorien, im Abstand von fünf Monaten, ohne dass sich einer auf den anderen bezieht. Ein Skandal ist das nicht. Es zeigt nur, was passiert, wenn ein Markt schneller wächst als seine eigene Begrifflichkeit – mit der Folge, dass zwei Kolleg:innen, die jeweils die eine oder die andere Quelle gelesen haben, im selben Meeting aneinander vorbeireden können, obwohl beide von “shady AI” sprechen.
 Tines – der Workflow-Automatisierungsanbieter, der seine eigene “shady AI”-Definition in einem Hacker-News-Beitrag vom August 2026 platzierte.
| Shadow AI | ”Misconfigured AI" | "Shady AI” | |
|---|---|---|---|
| Cohen / Bonfy (März 2026) | Nicht genehmigt, IT unbekannt | Genehmigtes Tool, falsch eingerichtet | Genehmigt, korrekt konfiguriert, Ergebnis verstößt trotzdem gegen eine Regel |
| Tines (August 2026) | Nicht genehmigt, IT unbekannt | Keine eigene Kategorie | Genehmigtes Tool wird nicht genehmigt, unerwartet oder schlecht kontrolliert genutzt |
Warum die Unterscheidung wichtig bleibt, auch ohne die Markennamen
Was von beiden Marketing-Pitches wirklich hängen bleiben sollte, ist enger und dauerhafter gefasst als jede der beiden Taxonomien: Ein System, das jeden Haken auf der Freigabeliste erfüllt, kann trotzdem etwas anrichten, das einem Ärger einbringt. Das ist relevant, weil die meisten KI-Governance-Programme – selbst ausgereifte – noch immer rund um das Shadow-AI-Problem gebaut sind. Sie fragen: Wissen wir, dass dieses Tool existiert? Hat es jemand freigegeben? Ist es regelkonform konfiguriert? Für Schatten-IT sind das die richtigen Fragen. Für ein genehmigtes System, dessen normales, korrekt konfiguriertes Verhalten gelegentlich in ein Terrain abdriftet, das eine Regel verletzt, von der das Tool nie erfahren hat, reichen sie nicht.
Ein interner KI-Agent, der Mitarbeiterfragen beantwortet, liefert ein gutes, wenn auch letztlich nüchterneres Beispiel für diese Lücke. Mitte März 2026 postete ein interner Meta-KI-Agent, der eine technische Frage im Unternehmen beantworten sollte, eine Antwort in einem internen Forum, ohne dass diese zuvor geprüft worden war. Ein anderer Mitarbeiter handelte auf Basis dieser Antwort, und knapp zwei Stunden lang waren interne Firmen- und Nutzerdaten für Ingenieure einsehbar, die dafür keine Berechtigung hatten. Meta stufte den Vorfall als Sev-1 ein, die zweithöchste Kategorie der internen Schweregrad-Skala. Öffentlich bekannt wurde der Fall um den 20. März 2026 und wurde unabhängig von mehreren Fachmedien bestätigt, darunter Cybersecurity Magazine sowie Analysen von Anbietern wie Kiteworks und Xage.
Es liegt nahe, diesen Vorfall als klassisches Beispiel für “shady AI” nach Cohens Definition einzuordnen: ein genehmigtes System, das tut, was es tut, und dabei eine Regel bricht. Die Details deuten aber eher auf etwas anderes hin. Ein Agent, der eine ungeprüfte Antwort postet und damit eine Kaskade an Datenoffenlegungen auslöst, sieht eher nach einem Fehler bei der Rechtevergabe aus – die falschen Personen hatten Zugriff auf die falschen Ausgaben – als nach einem korrekt konfigurierten System, das leise gegen Regeln verstößt, während es exakt wie geplant funktioniert. Der Meta-Fall zeigt anschaulich, wie schnell KI-Governance-Pannen in einem großen Unternehmen eskalieren können, beweist aber keine der beiden Taxonomien sauber. Das sollte man offen zugeben, denn der eigentliche, dauerhafte Punkt braucht kein perfektes Fallbeispiel, um zu stimmen: Die Kategorie, die Cohen beschreibt – ein System, das Freigabe und Konfigurationsprüfung besteht und trotzdem eine Regel verletzt, die es nie prüfen sollte – bleibt ein reales, eigenständiges Risiko, selbst wenn sich ein konkreter Vorfall im Nachhinein als etwas anderes herausstellt.
Was die Governance-Zahlen wirklich zeigen
Einige Zahlen sind hier zitierenswert, weil sie aus unabhängiger Forschung stammen und nicht aus dem Marketing eines der beiden Anbieter. Die 2026er-KI-Umfrage des SANS Institute ergab, dass 76 Prozent der Sicherheitsteams inzwischen irgendeine Governance-Rolle für Unternehmens-KI übernehmen. Das ist eine reale, messbare Verschiebung: Security wird schneller in die KI-Aufsicht hineingezogen, als die meisten Programme darauf vorbereitet sind.
Dieselbe Umfrage deckt die Lücke dahinter auf. Die Hälfte der Sicherheitsverantwortlichen gibt an, ein formales KI-Risikomanagement-Programm zu haben – bei den Praktiker:innen, die die eigentliche Arbeit machen, sagen das nur 36 Prozent. Mehr als die Hälfte berichtet, dass die neue Governance-Verantwortung durch kein formales Audit-Framework abgesichert ist, obwohl Personal und Zuständigkeiten stetig wachsen. Anders gesagt: Eine Mehrheit hat eine Governance-Rolle für KI-Systeme übertragen bekommen, ohne einen strukturierten Weg, tatsächlich zu prüfen, ob sich diese Systeme regelkonform verhalten. Genau ein solches Programm würde Shadow AI erwischen – ein nicht genehmigtes Tool, das im Netzwerk auftaucht –, aber ein genehmigtes Tool übersehen, das sich innerhalb seiner technischen Spezifikation, aber außerhalb einer Geschäftsregel bewegt.
Was sich dadurch für den Aufbau von Governance ändert
Nichts davon spricht dafür, Bonfys Taxonomie, Tines’ Taxonomie oder das Produkt eines der beiden Unternehmen zu übernehmen. Beide sind Governance- und Datenschutzanbieter, die in genau das Risiko hineinverkaufen, das sie beschreiben. Wer Tools bewertet, sollte beide Einordnungen als Verkaufsmaterial lesen, das kritisch zu prüfen ist – nicht als feststehende Definitionen, auf denen man ein Compliance-Programm aufbaut.
Wofür die Überschneidung tatsächlich spricht, ist eine Governance-Checkliste mit einer zweiten Spalte. Die erste Spalte, die die meisten Programme bereits haben, fragt, ob ein Tool bekannt, genehmigt und korrekt konfiguriert ist. Die zweite Spalte, die laut den SANS-Zahlen weitgehend fehlt, fragt, ob bei einem Tool, das Freigabe und Konfigurationsprüfung bereits bestanden hat, auch regelmäßig geprüft wird, ob seine tatsächlichen Ausgaben zu den geltenden Richtlinien und Geschäftsregeln passen – nicht nur zu seiner technischen Einrichtung. Ein KI-System kann jeden Punkt der ersten Spalte bestehen und trotzdem stillschweigend an der zweiten scheitern, weil eine gewöhnliche Konfigurationsprüfung gar nicht darauf ausgelegt ist, das zu erkennen. Diese Lücke – nicht das Etikett, das man ihr aufklebt – ist der Teil dieser Geschichte, der wohl auch nächstes Jahr noch relevant sein wird, lange nachdem der jeweilige Anbieterbegriff verblasst oder durch einen anderen ersetzt worden ist.

FAQ
Was ist der Unterschied zwischen Shadow AI und “Shady AI”?
Shadow AI bezeichnet KI-Tools, die Mitarbeitende ohne Genehmigung des Unternehmens oder Wissen der IT nutzen – die KI-Version von Schatten-IT. “Shady AI” ist ein neuerer, von Anbietern geprägter Begriff für ein genehmigtes und korrekt konfiguriertes KI-System, das trotzdem Ausgaben produziert, die eine Geschäftsregel oder Richtlinie verletzen. Die beiden Anbieter, die den Begriff verwenden, definieren ihn leicht unterschiedlich – eine feste Branchendefinition gibt es noch nicht.
Ist “Shady AI” ein offizieller Fachbegriff der IT-Sicherheit?
Nein. “Shady AI” stammt aus zwei separaten Veröffentlichungen von Anbietern im Jahr 2026 – Bonfys Gidi Cohen im März und Tines in einem gesponserten Beitrag im August –, keiner der beiden ist mit einer Normungsstelle wie NIST, OWASP oder MITRE verbunden. Man sollte den Begriff als aufkommenden, nicht standardisierten Branchenbegriff behandeln, nicht als etablierte Sicherheitsklassifikation.
Kann ein genehmigtes KI-Tool trotzdem ein Sicherheitsrisiko sein?
Ja. Genehmigung und korrekte technische Konfiguration bestätigen nur, dass ein Tool so funktioniert, wie es gebaut wurde – nicht, dass jede Ausgabe innerhalb der Unternehmensrichtlinien oder regulatorischen Vorgaben bleibt. Ein Tool kann vollständig freigegeben und korrekt eingerichtet sein und trotzdem eine Antwort erzeugen, die gegen eine Regel verstößt, die nie explizit in seiner Konfiguration hinterlegt wurde.
Was geschah bei dem Meta-KI-Vorfall im März 2026?
Ein interner Meta-KI-Agent gab eine nicht genehmigte Antwort auf eine technische Frage, die in einem internen Forum gepostet wurde. Ein anderer Mitarbeiter handelte danach, wodurch interne Firmen- und Nutzerdaten knapp zwei Stunden lang für nicht autorisierte Ingenieure einsehbar waren. Meta stufte den Vorfall als Sev-1 ein, die zweithöchste Schweregrad-Stufe der internen Skala; öffentlich bekannt wurde der Fall um den 20. März 2026.
Wie viele Sicherheitsteams haben eine Rolle in der KI-Governance?
Laut der 2026er-Umfrage des SANS Institute übernehmen inzwischen 76 Prozent der Sicherheitsteams eine Governance-Verantwortung für Unternehmens-KI. Allerdings geben nur 36 Prozent der Praktiker:innen an, ein formales KI-Risikomanagement-Programm zu haben, während die Hälfte der Führungskräfte das behauptet – und mehr als die Hälfte berichtet, dass diese Governance-Rolle durch kein formales Audit-Framework abgesichert ist.
Fazit
Welcher Begriff sich am Ende durchsetzt – “shady AI”, “misconfigured AI” oder etwas ganz anderes –, das reale Risiko, um das beide Anbieter kreisen, bleibt bestehen: Ein KI-System hört nicht auf, ein Governance-Problem zu sein, nur weil es die Freigabe durchlaufen hat und die Konfigurationsprüfung besteht. Sicherheitsteams, die nur fragen “Kennen wir dieses Tool, und ist es korrekt eingerichtet?”, beantworten die Frage von letztem Jahr. Die Frage, die es sich lohnt zu ergänzen – ganz ohne die Taxonomie eines Anbieters als Rechtfertigung zu brauchen –, lautet, ob die tatsächlichen Ausgaben eines genehmigten Systems noch zu den Regeln passen, die es nie ausdrücklich befolgen sollte.