Kostenlose Ransomware-Entschlüsseler: Warum nicht jeder profitiert
Das FBI besitzt 7.000 LockBit-Schlüssel, doch manche Opfer bleiben ohne Entschlüsselung. Der technische Grund, und was jetzt zu tun ist.
Kostenlose Ransomware-Entschlüsseler: Warum nicht jeder profitiert
Im Juni 2024 erklärte der stellvertretende Cyber-Direktor des FBI, Bryan Vorndran, auf der Boston Conference on Cyber Security, die Behörde besitze inzwischen mehr als 7.000 Entschlüsselungscodes für Opfer der Ransomware LockBit. Für all die Organisationen, die Jahre nach einem Angriff noch immer verschlüsselte Backups aufbewahren, wirft diese Meldung eine naheliegende Frage auf: Warum funktioniert ein kostenloser Entschlüsseler nicht einfach, sobald die Ransomware-Familie bekannt ist? Wie schon DecodeStacks Blick auf den realen Ablauf eines Ransomware-Vorfalls in einem Krankenhaus zeigte, hängt Wiederherstellung selten an einem einzigen spektakulären Handgriff, und Entschlüsseler bilden da keine Ausnahme. Die Antwort liegt in einer technischen Unterscheidung, die den Opfern fast nie erklärt wird, und genau sie entscheidet, wer seine Dateien kostenlos zurückbekommt und wer nicht.
Was die 7.000 LockBit-Schlüssel des FBI wirklich bedeuten
Operation Cronos, die von der britischen National Crime Agency geführte internationale Razzia, beschlagnahmte im Februar 2024 34 LockBit-Server. Allein diese Aktion brachte mehr als 1.000 Entschlüsselungscodes zutage. Bis Vorndran im Juni sprach, hatte die fortlaufende Arbeit des FBI gegen die Gruppe die Gesamtzahl auf über 7.000 getrieben. Der Rat der Behörde an Opfer ist einfach: das Internet Crime Complaint Center (IC3) kontaktieren und klären, ob der eigene Fall abgedeckt ist.
Genau in diesem Wort, “eigene”, steckt die Pointe. Tausende Schlüssel zu besitzen bedeutet nicht, dass LockBit als Ganzes geknackt wäre. Es bedeutet, dass Ermittler tausende einzelne Schlüssel sicherstellten, von denen jeder einer bestimmten Opfergruppe zugeordnet ist. Gehört der eigene Fall nicht dazu, ändert die Beschlagnahmung heute nichts, selbst wenn man von derselben Ransomware-Familie betroffen war wie jemand, der seine Dateien gerade kostenlos zurückbekommen hat. Wiederherstellung hängt letztlich mehr davon ab, was vorher vorbereitet und archiviert wurde, als von einer einzelnen Ankündigung.
Warum ein Entschlüsseler selbst bei richtig erkannter Familie versagen kann
No More Ransom, das Projekt von Europol gemeinsam mit Kaspersky, McAfee und Dutzenden weiteren Sicherheitsanbietern, listet kostenlose Entschlüsselungswerkzeuge für Hunderte Ransomware-Familien, alphabetisch von 777 Ransom bis TargetCompany und darüber hinaus. Das richtige Werkzeug für die richtige Familie zu finden, ist erst der erste Schritt. Die ganze Geschichte ist das nicht.
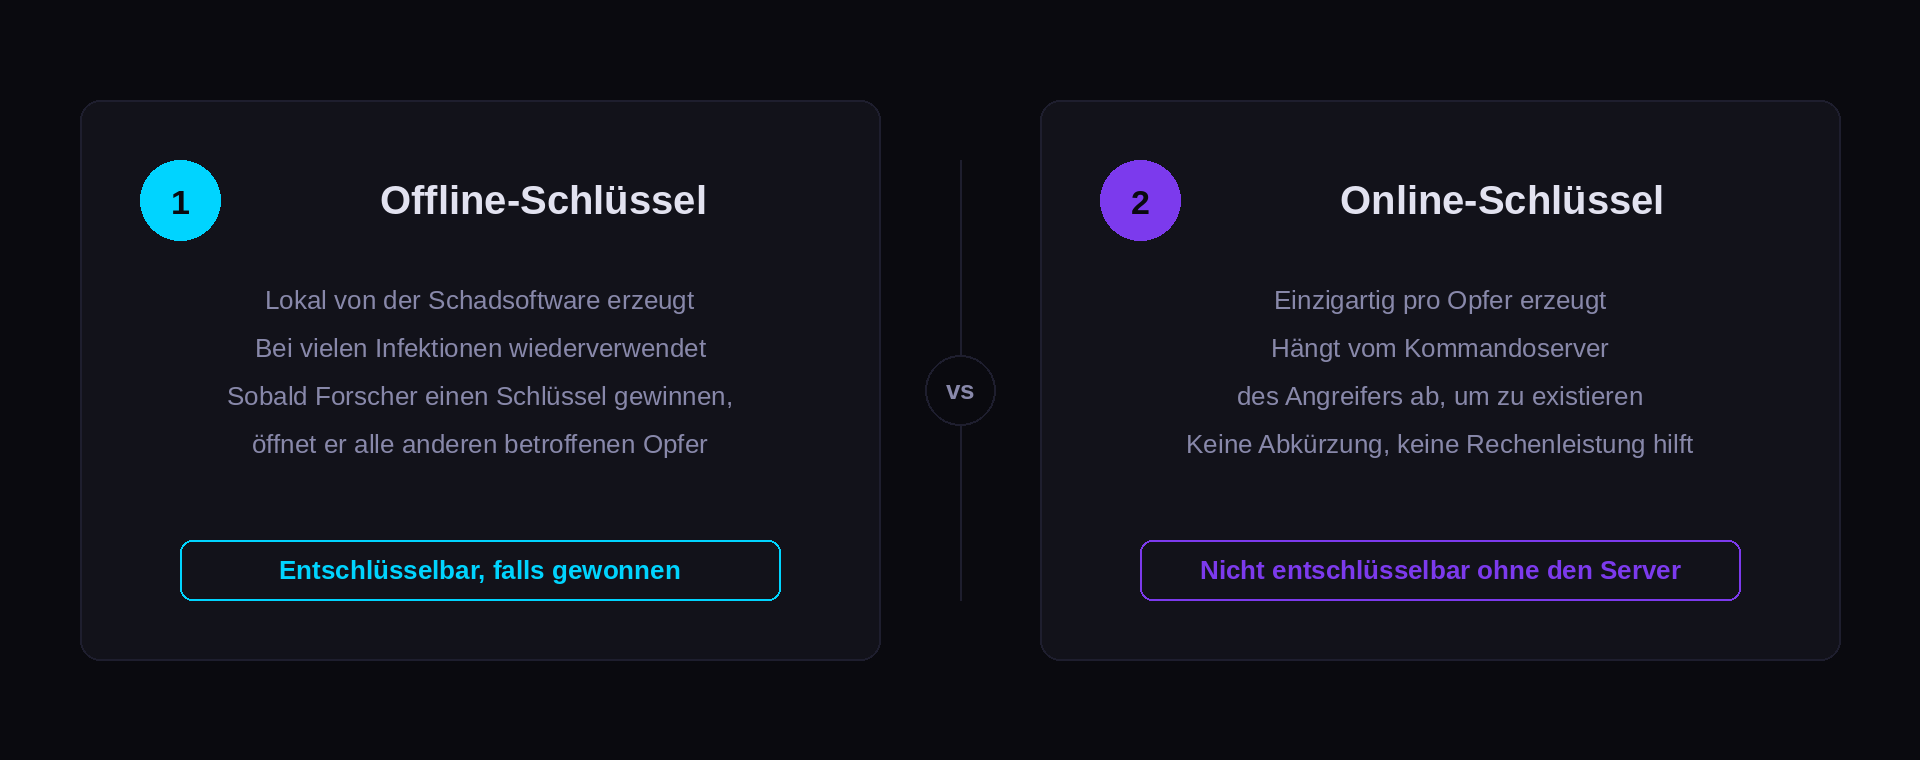
Emsisofts eigene Dokumentation zum STOP/Djvu-Entschlüsseler, einem der meistgefragten Werkzeuge der Plattform, weil STOP/Djvu enorm viele Opfer getroffen hat, benennt die eigentliche Trennlinie: Dateien lassen sich bei allen STOP-Djvu-Versionen erfolgreich entschlüsseln, wenn sie mit einem Offline-Schlüssel verschlüsselt wurden, den das Unternehmen besitzt. Ein Offline-Schlüssel wird lokal von der Schadsoftware erzeugt und danach bei vielen Infektionen wiederverwendet: Sobald Sicherheitsforscher einen solchen Schlüssel gewinnen, öffnet derselbe Schlüssel alle anderen davon betroffenen Opfer. Ein Online-Schlüssel funktioniert umgekehrt: einzigartig für jedes Opfer erzeugt, hängt er vollständig vom Kommandoserver des Angreifers ab, um überhaupt zu existieren. Niemand, nicht einmal Emsisoft, kann diese Rechnung ohne Zugriff auf die kriminelle Infrastruktur selbst umkehren.
Zwei Opfer können also von exakt derselben Ransomware-Familie betroffen sein, exakt denselben offiziellen Entschlüsseler ausführen und gegensätzliche Ergebnisse erhalten, nicht weil eines der beiden etwas falsch gemacht hätte, sondern weil die Schadsoftware des Angreifers dem einen einen Offline-Schlüssel und dem anderen einen Online-Schlüssel zugewiesen hat. Die meisten aktuellen Ransomware-Varianten erzeugen diesen opferspezifischen Schlüssel lokal und verschlüsseln ihn dann selbst mit dem öffentlichen Schlüssel des Angreifers, bevor sie ihn an dessen Server senden, ein hybrides Verschlüsselungsverfahren, direkt aus der legitimen Kryptografie entlehnt. Ohne den passenden privaten Schlüssel des Angreifers, der oft auf einem Server liegt, den Forscher womöglich nie erreichen, gibt es keine Abkürzung, keinen Brute-Force-Weg und keine Rechenleistung, die das Problem löst. Diese Unterscheidung taucht in Lösegeldforderungen oder Opfer-Ratgebern fast nie auf, weshalb “ich habe den offiziellen Entschlüsseler probiert, und er hat nicht funktioniert” so oft mit “diese Ransomware hat schlicht keinen Entschlüsseler” verwechselt wird.
Das Muster wiederholt sich: Phobos und die jahrelange Nachwirkung von Razzien
LockBit ist kein Einzelfall. Phobos, eine seit 2019 im Partnermodell betriebene Ransomware, wurde von US-Staatsanwälten mit rund 16 Millionen US-Dollar an Lösegeldzahlungen von knapp 1.000 Opfern weltweit in Verbindung gebracht. Eine international koordinierte Operation unter Beteiligung von FBI, Deutschland, Japan und weiteren Behörden zerschlug mehr als 100 Server, die zur Phobos- und 8Base-Infrastruktur gehörten. Am 18. Juli 2025 veröffentlichte Japans nationale Polizeibehörde einen kostenlosen Entschlüsseler für Phobos- und 8Base-Opfer, den Europol und das FBI anschließend weiterverbreiteten.
Der Abstand zwischen den frühesten Phobos-Angriffen 2019 und diesem Entschlüsseler vom Juli 2025 misst sich in Jahren, nicht in Wochen. Dieser Zeitraum zählt mehr als jede einzelne Ankündigung: Jede Strafverfolgungsaktion gegen eine Ransomware-Gruppe erinnert daran, dass “es gibt noch keinen Entschlüsseler” und “es wird nie einen Entschlüsseler geben” nicht dasselbe bedeuten, und der Unterschied zwischen beidem lässt sich meist an beschlagnahmten Servern ablesen, nicht an Software-Updates.
Diese Logik reicht weit über LockBit und Phobos hinaus, und das Problem der Teilabdeckung zeigt sich sogar bei bereits existierenden Entschlüsselern. Das von SRLabs-Forschern veröffentlichte Werkzeug Black Basta Buster etwa entschlüsselt nur Dateien aus Black-Basta-Infektionen zwischen November 2022 und Dezember 2023, ein Zeitfenster, das an einen konkreten Fehler in dieser Softwareversion gebunden ist (die Ransomware verwendete fälschlich wiederholt dieselben 64 Byte des Schlüsselstroms, statt ihn korrekt fortzuschreiben, ein Fehler, den die Betreiber im Dezember 2023 behoben). Opfer, die davor oder danach betroffen waren, haben mit diesem Werkzeug keine Chance. Eine Schlagzeile wie “Entschlüsseler verfügbar” erzählt also fast nie die ganze Geschichte, und Version sowie Zeitraum zu prüfen zählt ebenso viel wie den Namen der Familie zu prüfen.
Was konkret zu tun ist, wenn der Entschlüsseler heute nicht funktioniert
Die praktische Antwort gliedert sich in zwei Phasen: was sofort zu tun ist, und was in der Wartezeit zu tun ist.
Sofort betroffene Systeme isolieren, statt zu versuchen, die Infektion zu umgehen. Die Ransomware-Leitlinien der CISA empfehlen, das Netzwerk wo möglich auf Switch-Ebene zu kappen, oder einzelne Rechner herunterzufahren, wenn eine Netztrennung nicht möglich ist. Nicht über die verschlüsselten Dateien neu installieren, und nicht davon ausgehen, ein gescheiterter Entschlüsseler bedeute, bei null anzufangen: das Incident-Response-Unternehmen Coveware empfiehlt, verschlüsselte Dateien samt Lösegeldforderung auf eine externe Festplatte mit großer Kapazität zu verschieben, diese danach zu trennen und nie wieder für etwas anderes zu nutzen, ergänzt um eine Cloud-Kopie als zweite Absicherung. Coveware bringt den Nutzen auf den Punkt: sorgfältig archivierte verschlüsselte Dateien lassen sich mit etwas Geduld später oft doch noch kostenlos wiederherstellen. Genau ein solches “später” haben die Fälle LockBit und Phobos gerade geliefert.
Einen gescheiterten Entschlüsseler nicht als Grund zum Zahlen behandeln. No More Ransoms offizielle Haltung bleibt klar: Zahlen garantiert keinen funktionierenden Schlüssel, finanziert aber direkt den nächsten Angriff. Auch regelmäßig erneut prüfen: Der Werkzeugkatalog von No More Ransom und die LockBit-Schlüsseldatenbank des IC3 werden laufend aktualisiert, sobald neue Strafverfolgungsaktionen weitere Schlüssel sicherstellen, sodass eine heute nicht abgedeckte Familie im nächsten Jahr abgedeckt sein kann, ohne dass Opfer außer erneutem Nachschauen etwas tun müssen.
Häufig gestellte Fragen
Wie finde ich heraus, ob es für meine Ransomware-Familie einen kostenlosen Entschlüsseler gibt?
Zuerst die genaue Familie bestimmen, meist über die Lösegeldforderung oder die an verschlüsselte Dateien angehängte Endung, dann diesen Namen im Werkzeugkatalog von No More Ransom oder auf der jeweiligen Herstellerseite suchen (Emsisoft und Kaspersky pflegen beide umfangreiche Bibliotheken).
Garantiert ein für meine Ransomware-Familie existierender Entschlüsseler, dass er funktioniert?
Nein. Wie der STOP/Djvu-Fall zeigt, kann ein für eine Familie gelisteter Entschlüsseler bei einer konkreten Infektion trotzdem scheitern, wenn diese einen opfereigenen (“Online”-)Schlüssel statt eines von Forschern bereits gewonnenen Schlüssels verwendete.
Sollte ich zahlen, wenn kein Entschlüsseler funktioniert?
Nein. No More Ransom und Strafverfolgungsbehörden raten durchgehend davon ab. Zahlung garantiert keinen funktionierenden Schlüssel und finanziert weitere Angriffe auf andere Opfer.
Wie lange sollte ich verschlüsselte Dateien archivieren, wenn die Entschlüsselung heute scheitert?
So lange wie möglich, sofern der Speicherplatz reicht. Die Fälle LockBit und Phobos zeigen, dass Strafverfolgungsbehörden Schlüssel Jahre nach einem Angriff sicherstellen können, und ordentlich im verschlüsselten Zustand archivierte Dateien bleiben nutzbar, sobald ein passender Schlüssel auftaucht.
Das Wichtigste in Kürze
Ein heute scheiternder Entschlüsseler ist ein Datenpunkt, kein Urteil. Meist bedeutet er, dass die Schadsoftware einen opfereigenen statt eines geteilten Schlüssels zugewiesen hat, und die Lösung dafür ist kein besseres Werkzeug, sondern Zeit und eine sauber archivierte Kopie dessen, was verschlüsselt wurde. IC3 oder No More Ransom regelmäßig prüfen, die Dateien unangetastet auf separatem Speicher aufbewahren, und jede neue Schlagzeile über eine Razzia als Anlass zum erneuten Nachschauen verstehen, nicht bloß als Nachricht zum Lesen. Das ersetzt nicht die schwierigere Aufgabe, gar nicht erst ein zweites Mal getroffen zu werden, an die DecodeStacks Erklärung zur Zero-Trust-Architektur anknüpft.