Rançongiciels : pourquoi le déchiffreur ne marche pas
Le FBI détient 7 000 clés LockBit, mais certaines victimes ne peuvent pas déchiffrer leurs fichiers. La raison technique, et la conduite à tenir.
Rançongiciels : pourquoi le déchiffreur ne marche pas
En juin 2024, lors de la Boston Conference on Cyber Security, le directeur adjoint cybersécurité du FBI, Bryan Vorndran, a révélé que le bureau détenait désormais plus de 7 000 clés de déchiffrement pour des victimes du rançongiciel LockBit. Pour toutes les organisations qui, des années après une attaque, gardent encore leurs fichiers chiffrés de côté, cette annonce soulève une question simple : quand un déchiffreur de rançongiciel ne fonctionne pas, même sur une famille bien identifiée, pourquoi ? Comme le montrait déjà l’article de DecodeStack sur la gestion réelle d’un incident de rançongiciel en milieu hospitalier, la récupération tient rarement à un seul geste spectaculaire, et les déchiffreurs ne font pas exception. La réponse tient à une distinction technique que presque personne n’explique aux victimes, et c’est elle qui décide qui récupère ses fichiers gratuitement et qui n’y arrive pas.
Ce que signifient vraiment les 7 000 clés LockBit du FBI
L’opération Cronos, le coup de filet international mené par la National Crime Agency britannique, a permis de saisir 34 serveurs LockBit en février 2024. Cette seule saisie a livré plus de 1 000 clés de déchiffrement. Le temps que Vorndran s’exprime en juin, le travail continu du FBI contre le groupe avait fait grimper ce total au-delà de 7 000. La consigne du bureau aux victimes est simple : contacter l’IC3 (Internet Crime Complaint Center) pour savoir si leur cas précis est couvert.
Ce mot, « précis », porte toute la nuance. Détenir des milliers de clés ne signifie pas que LockBit est cassé dans son ensemble. Cela veut dire que les forces de l’ordre ont récupéré des milliers de clés individuelles, chacune rattachée à un groupe de victimes bien particulier. Si votre cas n’en fait pas partie, cette saisie ne change rien pour vous aujourd’hui, même si vous avez été touché par la même famille de rançongiciel que quelqu’un qui vient de récupérer ses fichiers gratuitement. La récupération, en somme, dépend surtout de ce qui a été préparé et archivé en amont, bien plus que d’une annonce isolée.
Pourquoi un déchiffreur peut échouer même sur la bonne famille de rançongiciel
No More Ransom, le projet porté par Europol aux côtés de Kaspersky, McAfee et de dizaines d’autres éditeurs de sécurité, référence des outils de déchiffrement gratuits pour des centaines de familles de rançongiciels, classées par ordre alphabétique de 777 Ransom à TargetCompany et au-delà. Choisir le bon outil pour la bonne famille n’est que la première étape. Ce n’est pas toute l’histoire.
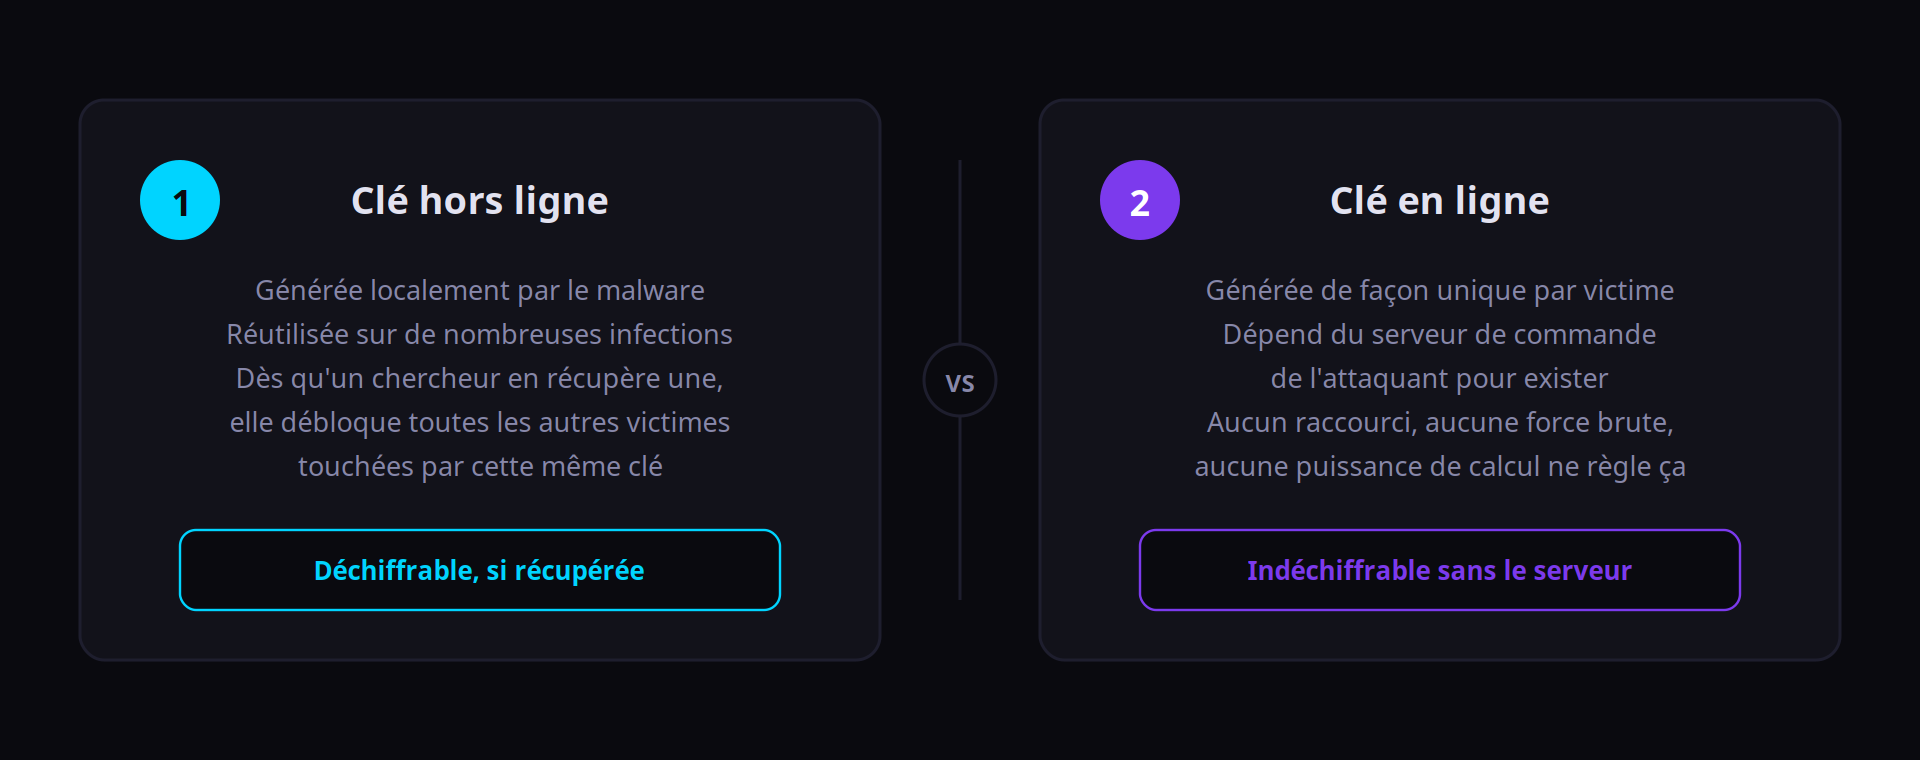
La documentation officielle d’Emsisoft pour son déchiffreur STOP/Djvu, l’un des outils les plus demandés de la plateforme tant STOP/Djvu a touché de victimes, pose la vraie ligne de partage : « Pour toutes les versions de STOP Djvu, les fichiers peuvent être déchiffrés avec succès s’ils ont été chiffrés avec une clé hors ligne que nous possédons. » Une clé hors ligne (« offline ») est générée localement par le rançongiciel puis réutilisée sur de nombreuses infections : dès qu’un chercheur en sécurité en récupère une, cette même clé débloque toutes les autres victimes touchées par elle. Une clé en ligne (« online ») fonctionne à l’inverse : générée de façon unique pour chaque victime, elle dépend entièrement du serveur de commande de l’attaquant pour exister. Personne, pas même Emsisoft, ne peut inverser ce calcul sans accéder à l’infrastructure criminelle elle-même.
Deux victimes peuvent donc être touchées par exactement la même famille de rançongiciel, lancer exactement le même déchiffreur officiel, et obtenir des résultats opposés, non pas parce que l’une d’elles a mal fait quelque chose, mais parce que le programme malveillant de l’attaquant a attribué une clé hors ligne à l’une et une clé en ligne à l’autre. Concrètement, la plupart des rançongiciels récents génèrent cette clé propre à la victime en local, puis chiffrent cette clé elle-même avec la clé publique de l’attaquant avant de l’envoyer sur son serveur : un schéma de chiffrement hybride emprunté tel quel à la cryptographie légitime. Sans la clé privée de l’attaquant, souvent posée sur un serveur que les chercheurs n’atteindront peut-être jamais, il n’existe aucun raccourci, aucune méthode par force brute, aucune puissance de calcul qui règle le problème. Cette nuance n’apparaît presque jamais dans les notes de rançon ni dans les guides destinés aux victimes, ce qui explique pourquoi « j’ai essayé le déchiffreur officiel et ça n’a pas marché » se confond si souvent avec « ce rançongiciel n’a tout simplement pas de déchiffreur ».
Le schéma se répète : Phobos et le temps long des coups de filet
LockBit n’est pas un cas isolé. Phobos, un rançongiciel opéré en mode affilié depuis 2019, a été relié par les procureurs américains à environ 16 millions de dollars de rançons versées par près de 1 000 victimes à travers le monde. Une opération internationale coordonnée, impliquant le FBI, l’Allemagne, le Japon et d’autres agences, a permis de démanteler plus de 100 serveurs liés aux réseaux Phobos et 8Base. Le 18 juillet 2025, l’Agence nationale de police japonaise a publié un déchiffreur gratuit pour les victimes de Phobos et 8Base, ensuite relayé par Europol et le FBI.
L’écart entre les premières attaques Phobos de 2019 et ce déchiffreur de juillet 2025 se compte en années, pas en semaines. Ce délai compte plus que n’importe quelle annonce isolée : chaque opération des forces de l’ordre contre un groupe de rançongiciel rappelle que « aucun déchiffreur n’existe pour l’instant » et « aucun déchiffreur n’existera jamais » ne sont pas la même affirmation, et que la différence entre les deux se mesure généralement en saisies de serveurs, pas en mises à jour logicielles.
Cette logique dépasse largement LockBit et Phobos, et le problème de la couverture partielle apparaît même dans des déchiffreurs qui existent déjà. L’outil Black Basta Buster publié par les chercheurs de SRLabs, par exemple, ne déchiffre que les fichiers d’infections Black Basta survenues entre novembre 2022 et décembre 2023, une fenêtre liée à une faille précise dans cette version du programme (le rançongiciel réutilisait par erreur les mêmes 64 octets de flux de clé au lieu de le faire avancer correctement, un bug corrigé par les opérateurs en décembre 2023). Les victimes touchées avant ou après cette fenêtre n’ont aucune chance avec cet outil. Un titre annonçant « un déchiffreur est disponible » ne dit donc presque jamais toute l’histoire, et vérifier la version et la période couvertes compte autant que vérifier le nom de la famille.
Que faire concrètement si votre déchiffreur ne fonctionne pas aujourd’hui
La réponse pratique se joue en deux temps : ce qu’il faut faire tout de suite, et ce qu’il faut faire en attendant.
Dans l’immédiat, isoler les systèmes touchés plutôt que de chercher à contourner l’infection. Les recommandations de réponse aux rançongiciels de la CISA préconisent de couper le réseau au niveau du switch quand c’est possible, ou d’éteindre les machines individuellement si la déconnexion réseau n’est pas envisageable. Ne réinstallez pas par-dessus les fichiers chiffrés, et ne partez pas du principe qu’un déchiffreur en échec signifie repartir de zéro : la société de réponse à incident Coveware recommande de déplacer les fichiers chiffrés et la note de rançon sur un disque externe à grande capacité, de déconnecter ce disque et de ne plus jamais le réutiliser pour autre chose, avec une copie cloud en renfort. Coveware résume l’enjeu sans détour : archiver correctement ses fichiers chiffrés permettra, avec un peu de patience, de les récupérer gratuitement plus tard. C’est exactement le genre de « plus tard » que les cas LockBit et Phobos viennent d’illustrer.
Pour une entreprise en France confrontée à cette situation, l’archivage propre décrit par Coveware rejoint une conduite à tenir déjà détaillée sur le sujet par un acteur français de la récupération de données : Chronodisk a publié un guide sur la marche à suivre quand un déchiffreur de rançongiciel se révèle inefficace, utile en complément des recommandations américaines citées ci-dessus.
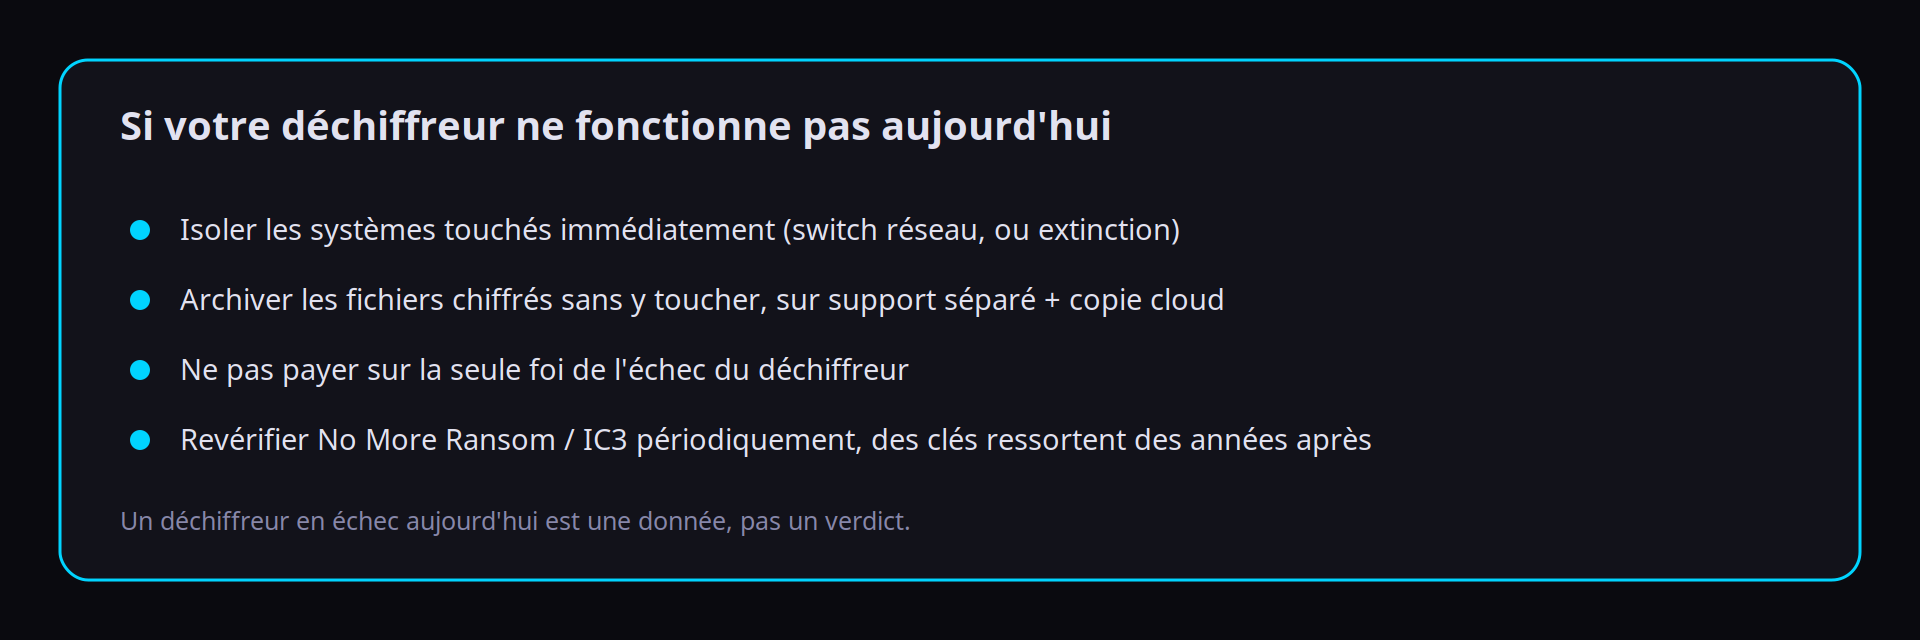
Ne considérez pas un déchiffreur en échec comme une raison de payer. La position officielle de No More Ransom reste ferme : payer ne garantit en rien de recevoir une clé qui fonctionne, et cela finance directement la prochaine attaque. Revérifiez aussi périodiquement : le catalogue d’outils de No More Ransom et la base de clés LockBit de l’IC3 sont mis à jour à mesure que de nouvelles opérations des forces de l’ordre récupèrent davantage de clés, si bien qu’une famille sans couverture aujourd’hui peut en obtenir une l’an prochain sans que la victime n’ait rien d’autre à faire que de revérifier.
Questions fréquentes
Comment savoir si ma famille de rançongiciel a un déchiffreur gratuit ?
Identifiez d’abord la famille exacte, généralement via la note de rançon ou l’extension ajoutée aux fichiers chiffrés, puis cherchez ce nom dans le catalogue d’outils de déchiffrement de No More Ransom ou sur la page dédiée de l’éditeur concerné (Emsisoft et Kaspersky tiennent tous deux des bibliothèques étoffées).
Si un déchiffreur existe pour ma famille de rançongiciel, est-ce une garantie qu’il va fonctionner ?
Non. Comme le montre le cas STOP/Djvu, un déchiffreur référencé pour une famille peut tout de même échouer sur une infection précise si celle-ci a utilisé une clé propre à la victime (« en ligne ») plutôt qu’une clé déjà récupérée par les chercheurs.
Faut-il payer la rançon si aucun déchiffreur ne fonctionne ?
Non. No More Ransom et les forces de l’ordre déconseillent systématiquement de payer. Le paiement ne garantit pas de recevoir une clé fonctionnelle, et il finance de nouvelles attaques contre d’autres victimes.
Combien de temps faut-il conserver les fichiers chiffrés si le déchiffrement échoue aujourd’hui ?
Le plus longtemps possible, tant que l’espace de stockage le permet. Les cas LockBit et Phobos montrent que les forces de l’ordre peuvent récupérer des clés des années après une attaque, et des fichiers correctement archivés dans leur état chiffré restent exploitables dès qu’une clé correspondante refait surface.
Ce qu’il faut retenir
Un déchiffreur qui échoue aujourd’hui est une donnée, pas un verdict. Cela signifie généralement que le programme malveillant a attribué une clé propre à la victime plutôt qu’une clé partagée, et la solution n’est pas un meilleur outil : c’est du temps, et une copie correctement archivée de ce qui a été chiffré. Vérifiez l’IC3 ou No More Ransom périodiquement, gardez les fichiers intacts sur un support séparé, et considérez chaque nouvelle annonce de coup de filet comme une invitation à revérifier, pas seulement comme une actualité à lire. Rien de tout cela ne remplace le travail plus difficile consistant à ne pas se faire toucher une seconde fois, ce sur quoi revient l’explication de DecodeStack sur l’architecture zero trust.