VUPEN, Zerodium et le marché légal des failles zero-day
Comment VUPEN a vendu à la NSA un accès sur facture, et pourquoi le marché zero-day hérité par Zerodium reste légal, filtré et impossible à encadrer.
VUPEN, Zerodium et le marché légal des failles zero-day
En septembre 2012, la NSA a signé un contrat de 12 mois avec une petite société de sécurité française, pour une prestation intitulée « analyse binaire et exploits ». Un bon de commande, un cahier des charges, une facture. Personne n’a eu besoin de pirater quoi que ce soit pour conclure cette affaire. La société, VUPEN Security, a simplement vendu au gouvernement américain un abonnement, exactement comme on vend un accès à une base de données ou à un logiciel d’entreprise. Le contrat n’a refait surface que des années plus tard, via une demande d’accès aux documents publics, révélée par Threatpost. C’est la fenêtre la plus nette sur un marché que la plupart des gens ne croisent qu’à travers des titres du style « un million de dollars pour pirater un iPhone ». VUPEN a ensuite donné naissance à Zerodium, et les deux entreprises forment ensemble le cas d’école le plus clair d’un marché légal des failles zero-day, fonctionnant par contrat, que la couverture médiatique traite encore trop souvent comme une curiosité du dark web. C’est un problème de confiance différent de celui traité dans l’article de DecodeStack sur le Zero Trust, où la question est : qui a le droit d’accéder à un réseau que vous contrôlez déjà ? Ici, la question est : qui a le droit d’acheter un accès avant même que quiconque sache que la porte existe. Le marché VUPEN-Zerodium des failles zero-day n’est pas une curiosité de marché noir. C’est un commerce légal, filtré géopolitiquement, et comprendre pourquoi il tient juridiquement est la seule façon de comprendre pourquoi il est si difficile à encadrer.
Une faille zero-day est un défaut logiciel que l’éditeur, Apple, Microsoft, peu importe qui a écrit le code, ne connaît pas encore. Comme il n’existe aucun correctif, un exploit construit autour de cette faille (un bout de code qui l’exploite concrètement pour s’introduire dans un système) fonctionne de façon fiable contre des machines pourtant à jour. C’est cette fiabilité que les acheteurs paient.
Ce que VUPEN vendait vraiment, et à qui
VUPEN Security a été fondée en 2008 à Montpellier par Chaouki Bekrar. Ses chercheurs découvraient eux-mêmes les vulnérabilités, en interne, plutôt que de racheter des bugs trouvés par des hackers extérieurs pour les revendre, ce qui est le modèle d’un courtier comme la Zero Day Initiative de HP. VUPEN construisait ses propres exploits et vendait un accès direct à ce catalogue aux agences gouvernementales.
Sa grille tarifaire, décrite par Bekrar au journaliste Andy Greenberg de Forbes dans un portrait publié en 2012, suivait un modèle d’abonnement plutôt qu’une vente au coup par coup. Les clients gouvernementaux payaient environ 100 000 dollars par an, rien que pour consulter le catalogue des exploits disponibles. Acquérir un exploit précis coûtait ensuite bien davantage, en plus de cet abonnement. Dans le même entretien, Bekrar racontait que Google lui avait un jour proposé 1 million de dollars pour une faille dans Chrome, une offre qu’il avait refusée : un éditeur qui corrige le bug qu’il vient de payer réduit à néant l’intérêt même de l’avoir acheté.
Ce détail compte plus que le chiffre en lui-même. Un éditeur de logiciel et un acheteur gouvernemental veulent des résultats opposés pour la même faille. L’éditeur la veut morte. L’acheteur la veut vivante, silencieuse, fiable le plus longtemps possible. VUPEN s’est bâtie tout entière du côté de l’acheteur, et l’assumait ouvertement.
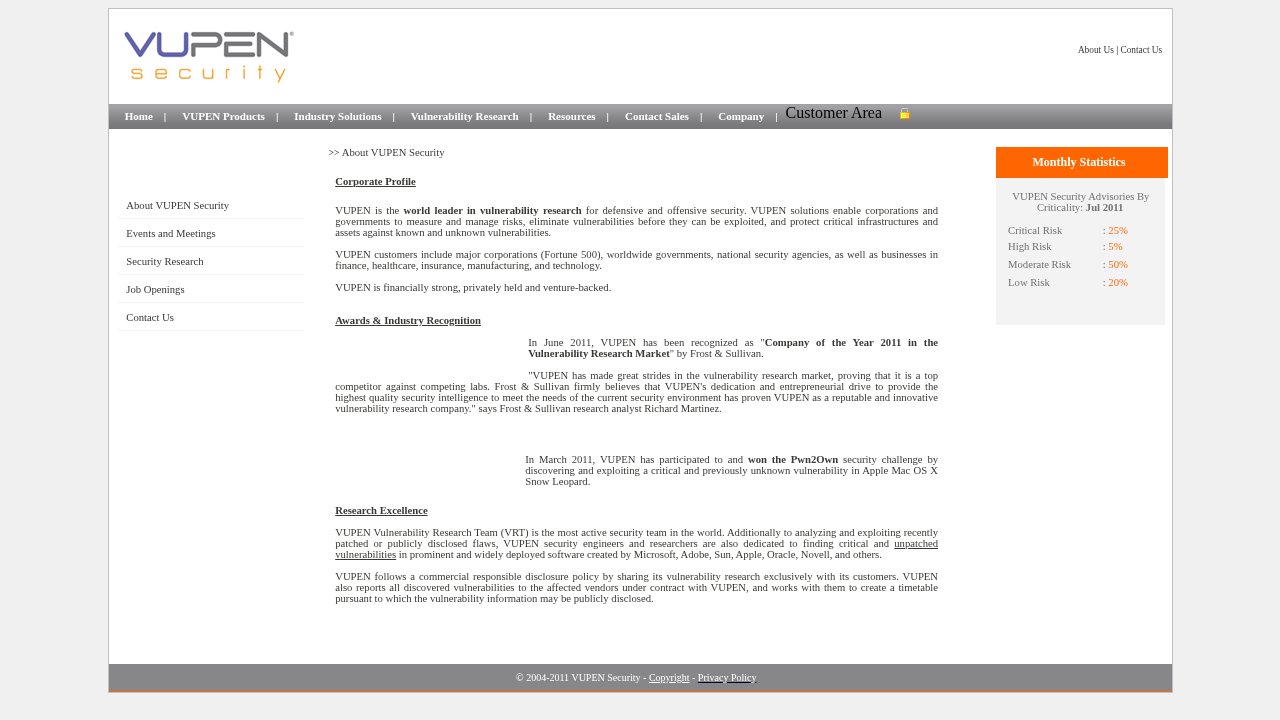
VUPEN Security — la société française de recherche en vulnérabilités dont la NSA a acheté le catalogue d’exploits via un contrat de prestation.
L’entreprise avait aussi tracé une frontière explicite autour de sa liste de clients. Les propres documents marketing de VUPEN, rapportés par Privacy International, précisaient qu’un acheteur devait être une agence de renseignement ou une force de l’ordre, signer un accord de confidentialité, et appartenir à l’OTAN (l’alliance de défense euro-américaine), à l’ANZUS (le pacte de sécurité Australie-Nouvelle-Zélande-États-Unis), ou à l’ASEAN (le bloc régional d’Asie du Sud-Est). C’est ce mécanisme qui distingue le commerce des zero-days d’un véritable marché noir : la clientèle était volontairement restreinte le long des alliances diplomatiques existantes, pas ouverte au plus offrant quel que soit son drapeau. Le résultat est un marché avec une liste d’invités.
Le contrat NSA de 2012, et pourquoi il n’a fait aucun scandale
Le document qui a rendu l’activité de VUPEN tangible, et non plus anecdotique, a émergé via une demande Freedom of Information Act (FOIA), le mécanisme juridique américain qui permet aux citoyens et aux journalistes d’obliger les agences fédérales à publier des documents. Il montrait que la National Security Agency avait signé, le 14 septembre 2012, un contrat de service de 12 mois avec VUPEN, portant exactement sur le type d’analyse binaire et d’accès aux exploits que Bekrar avait décrit à Forbes quelques mois plus tôt. Threatpost et Dark Reading ont tous deux couvert en détail la publication de ce contrat.
Ce qui frappe, c’est ce qui ne s’est pas passé ensuite. Pas de mise en examen, pas de sanctions, pas d’audition au Congrès qualifiant l’affaire de violation de la loi. Acheter la connaissance d’une faille non corrigée n’est pas illégal aux États-Unis, à condition que le vendeur l’ait obtenue par sa propre recherche, et non en s’introduisant sans autorisation dans un système. Les chercheurs de VUPEN trouvaient les bugs eux-mêmes, dans leurs propres laboratoires, sur leurs propres machines. Vendre cette connaissance à un client gouvernemental est, juridiquement, indissociable de la vente d’une technologie radar par un industriel de la défense. L’exploit lui-même ne touche jamais le système d’une victime tant que l’acheteur n’a pas décidé de le déployer, et à ce moment-là, la transaction est déjà bouclée depuis longtemps et ne figure plus dans les comptes de VUPEN.
C’est la raison structurelle pour laquelle ce marché persiste au grand jour plutôt que dans des forums cachés. Un marché légal n’a pas besoin de cacher ses factures, ses contrats, ni sa politique de sélection des clients. Il peut se décrire ouvertement à un journaliste de Forbes, et c’est exactement ce qui s’est passé. L’absence de secret est en elle-même la preuve que rien dans la transaction ne violait la loi telle qu’elle est écrite, quel que soit le malaise que suscite l’usage final de la faille.
De VUPEN à Zerodium : le modèle qui a pris le relais
VUPEN a été dissoute, sa maison mère française comme sa filiale américaine. Bekrar a fondé une nouvelle société, Zerodium, en juillet 2015. Les deux entités sont juridiquement et commercialement distinctes, ce n’est pas un simple changement de nom : seuls le fondateur et le fonds de commerce restent les mêmes.
Le modèle de Zerodium s’est démarqué de celui de VUPEN sur un point visible : il a rendu ses tarifs publics. Plutôt qu’un catalogue privé réservé aux abonnés payants, Zerodium a commencé à publier une liste de primes, une offre permanente de montants précis pour des catégories précises d’exploits fonctionnels, mise à jour régulièrement et consultable par n’importe qui. En septembre 2015, Zerodium annonçait une prime pouvant atteindre 1 million de dollars pour un exploit complet, à distance, de type jailbreak, contre iOS 9, selon SecurityWeek. Deux mois plus tard, en novembre 2015, l’entreprise confirmait avoir effectivement versé environ ce montant à une équipe ayant livré un exploit fonctionnel contre iOS 9.1 et la bêta de 9.2, comme l’a rapporté Forbes.
Ce paiement est le détail qui a fait les gros titres à l’époque, et celui où s’arrête la couverture la plus superficielle. Mais le changement le plus durable est structurel, pas monétaire. Une liste de primes publique transforme un contrat gouvernemental privé en marché ouvert, avec des prix visibles et affichés, qui fonctionne moins comme un marché de gré à gré pour le renseignement que comme une cotation de matières premières. Les vendeurs, des chercheurs indépendants n’importe où dans le monde, peuvent voir exactement ce que vaut un exploit fonctionnel contre une cible donnée avant même de commencer à la chercher. Cette transparence ne rend pas le commerce plus encadré. Elle le rend plus efficace, et Zerodium a maintenu cette liste de primes publique pendant près d’une décennie. En janvier 2025, l’entreprise a retiré sa grille tarifaire du site, la remplaçant par une simple page portant une adresse e-mail et une clé PGP, selon les articles qui ont suivi ce changement — un basculement d’un marché visible vers un canal sur invitation, pas un arrêt confirmé du commerce sous-jacent.
Zerodium — la société de rachat d’exploits qui a remplacé VUPEN, désormais joignable uniquement via l’unique adresse e-mail et la clé PGP publiées sur son site.
Une règle est restée inchangée depuis l’époque VUPEN : ni l’une ni l’autre des deux sociétés n’a jamais revendu une vulnérabilité à l’éditeur dont elle affecte le produit. Apple n’a jamais eu de droit de préemption sur un exploit conçu contre son propre système d’exploitation. Ce refus permanent est précisément ce qui maintient la faille en vie assez longtemps pour valoir la peine d’être achetée.
Le débat sur la divulgation que ce marché impose à quiconque utilise un logiciel
En dehors de la structure des entreprises, la transaction elle-même pose une vraie question, qui concerne quiconque fait tourner un appareil non mis à jour, c’est-à-dire presque tout le monde. Quand un gouvernement achète une faille zero-day au lieu de la signaler à l’éditeur, la faille reste ouverte. N’importe qui d’autre qui la découvre de son côté, un autre gouvernement, un groupe criminel, un chercheur concurrent, peut l’utiliser aussi, contre exactement la même population d’utilisateurs que le gouvernement acheteur est censé protéger.
Le chercheur en sécurité Bruce Schneier a écrit directement sur ce compromis. Dans un billet de 2014 sur Schneier on Security, il expliquait que les failles de sécurité sont nombreuses et découvertes de façon inégale, ce qui veut dire que les chances qu’une faille donnée finisse par être trouvée par quelqu’un d’autre, pas seulement par l’agence qui l’a achetée en premier, sont plus élevées que ce que les agences de renseignement veulent bien admettre. L’argument central de Schneier est que stocker une faille au lieu de la signaler pour qu’elle soit corrigée affaiblit la sécurité en général, y compris pour les citoyens du pays qui la stocke, parce que les institutions, les entreprises et les infrastructures de ce pays font tourner le même logiciel vulnérable que tout le monde.
Schneier nomme aussi la justification interne que les agences utilisent pour défendre le maintien d’une faille ouverte : un principe parfois désigné, au sein du renseignement, par le sigle NOBUS, pour « Nobody But Us » (personne d’autre que nous). L’idée est que certains exploits demandent des ressources ou une expertise si spécifiques qu’une agence peut raisonnablement estimer qu’aucun autre adversaire ne trouvera et n’armera la même faille de son côté, ce qui rend le risque de la conserver assez faible pour justifier de laisser la porte ouverte à un usage futur plutôt que de la signaler. La critique de Schneier, documentée dans ce même billet, est que ce jugement reste opaque, décidé unilatéralement, et rarement réexaminé une fois que la faille vieillit ou que l’hypothèse d’exclusivité se révèle fausse.
Rien de tout cela n’oblige à penser qu’un achat précis a été irresponsable ou malveillant. Le point que soulève Schneier est structurel : la même faille qui permet à un gouvernement de lire les messages d’une cible se trouve aussi, non corrigée, dans le téléphone de n’importe quel utilisateur ordinaire qui fait tourner le même logiciel. Un lecteur qui met à jour son téléphone la semaine où un correctif sort referme, en pratique, une porte que ce genre de marché existe précisément pour maintenir entrouverte un peu plus longtemps, contre rémunération. On retrouve une version plus étroite d’un problème de confiance que DecodeStack a déjà traité ailleurs : les attaques de la chaîne d’approvisionnement logicielle exploitent le même écart entre ce qu’un éditeur livre et ce qu’il sait réellement de son propre code.

FAQ
Acheter ou vendre une faille zero-day, est-ce illégal ?
Vendre une faille zero-day, un défaut que l’éditeur du logiciel ne connaît pas encore, n’est pas illégal aux États-Unis tant que le vendeur l’a découverte par sa propre recherche, sans accès non autorisé au système d’une victime. VUPEN et Zerodium ont toutes deux opéré au grand jour, avec des contrats signés et des listes de primes publiques, précisément parce que la recherche et la vente sous-jacentes étaient légales.
Quelle est la différence entre VUPEN et Zerodium ?
VUPEN Security, fondée en 2008 en France, vendait un catalogue d’abonnement privé d’exploits découverts en interne, directement à des clients gouvernementaux, avant de se dissoudre après 2015. Zerodium, fondée par la même personne, Chaouki Bekrar, en juillet 2015, l’a remplacée par une liste de primes publiquement affichée ; elle a opéré depuis les États-Unis jusqu’en janvier 2025, date à laquelle elle a retiré sa grille tarifaire publique.
Pourquoi l’achat d’exploits par la NSA à VUPEN n’a-t-il pas fait scandale ?
Le contrat de 2012 entre la NSA et VUPEN, révélé par une demande Freedom of Information Act, décrivait une prestation payante simple, analyse binaire et accès aux exploits, qui ne violait aucune loi telle qu’elle était écrite. La transaction étant légale en l’état, aucune agence n’a fait l’objet de sanctions ou de poursuites une fois le contrat rendu public.
Qu’est-ce que le NOBUS, et pourquoi est-ce important ?
NOBUS, abréviation de « Nobody But Us » (personne d’autre que nous), est la justification interne que certaines agences de renseignement utilisent pour maintenir une vulnérabilité non corrigée : la conviction qu’elles seules disposent des ressources pour l’exploiter. Le chercheur en sécurité Bruce Schneier a montré que ce jugement se révèle souvent faux et qu’il est rarement réexaminé, laissant la même faille exploitable par quiconque finit par la trouver de son côté.
Un marché des exploits zero-day rend-il vraiment les logiciels moins sûrs pour tout le monde ?
Un marché des exploits zero-day n’affaiblit pas directement un logiciel, mais il change l’incitation à la divulgation : une faille vendue à un acheteur qui veut la garder silencieuse reste non corrigée, exploitable par quiconque d’autre la découvre indépendamment. Bruce Schneier présente le stockage plutôt que la divulgation comme un compromis qui affaiblit la sécurité en général, pas comme un risque ciblé sur une seule victime.
L’idée à retenir
Le marché VUPEN-Zerodium des failles zero-day n’est pas une curiosité venue des marges d’Internet. C’est une activité normale, fondée sur des contrats, qui a la particularité de commercer avec exactement ce que les éditeurs de logiciels veulent voir détruit le plus vite possible : les failles de leur propre code. Chaque vulnérabilité non corrigée dans le logiciel qui fait tourner un téléphone ou un ordinateur portable ordinaire a une valeur réelle, monnayable, pour quiconque a le budget pour l’acheter et une raison de la garder silencieuse. C’est le fait à retenir, bien après que les chiffres précis et les noms d’entreprises de 2012 ou de 2015 seront devenus des notes de bas de page historiques.