Zombie Card: Wie zwei Handys eine abgelaufene Visa-Karte reaktivieren
Forscher haben per NFC-Relay zwischen zwei Handys ein Kartenterminal dazu gebracht, eine abgelaufene Visa-Karte zu akzeptieren. Warum das nur bei Visa klappte.
Ein Ablaufdatum wirkt wie eine der simpelsten Sicherheitsfunktionen einer Kreditkarte überhaupt: Datum verstrichen, Karte tot. Genau diese Annahme haben drei Forscher der University of Massachusetts Amherst auf der USENIX Security 2026 widerlegt, der jährlichen IT-Sicherheitskonferenz, die im August in Baltimore stattfand. Raja Hasnain Anwar, Gerard DeCunha und Muhammad Taqi Raza brachten mit zwei ganz gewöhnlichen Android-Handys ein kontaktloses Kartenterminal dazu, eine physisch abgelaufene Visa-Karte zu akzeptieren. Ihr Paper trägt den Titel “Zombie Cards Back Online: Reviving Expired Credit Cards for Contactless Payments” und nennt die Technik selbst den “Zombie Card”-Angriff. Kein Tool zum Download, kein fertiges Produkt — eine Demonstration einer Sicherheitslücke im Design. Und die eigentlich interessante Frage ist, wo genau diese Lücke sitzt.
Zwei Handys, ein NFC-Relay, eine abgelaufene Karte, die trotzdem funktioniert
Der Aufbau nutzt NFC, den Funkstandard, mit dem eine kontaktlose Karte oder ein Handy ein Terminal per “Tippen” bezahlt. NFC funktioniert nur über wenige Zentimeter — das gilt normalerweise als eingebautes Sicherheitsnetz: Ohne direkte Nähe zum Lesegerät passiert nichts. Die Forscher hebeln diese Annahme nicht durch eine exotische Reichweiten-Erweiterung aus, sondern mit zwei Handys als Relay: zwei Mittelsmänner, die das Gespräch in Echtzeit weiterleiten.
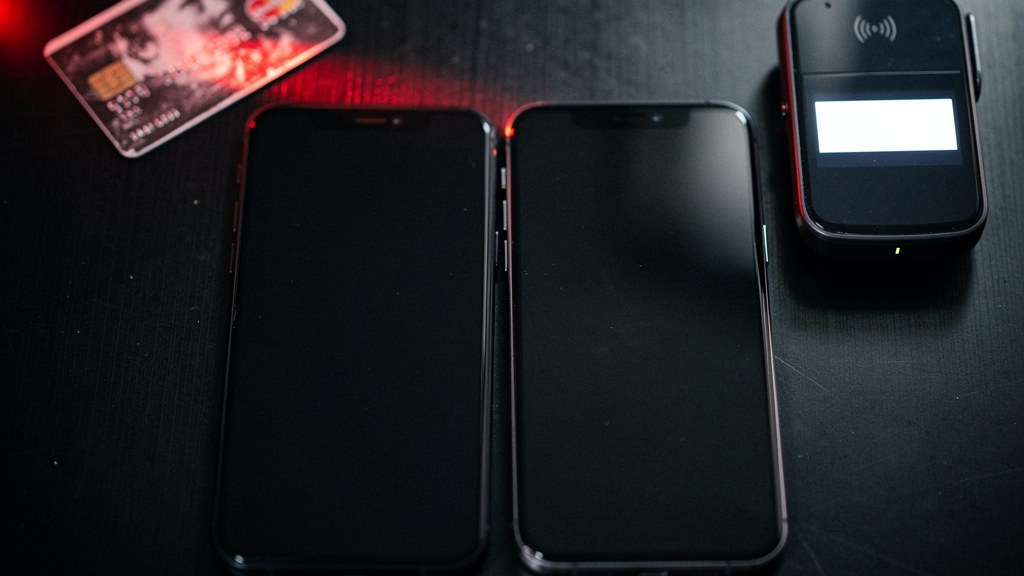
Ein Handy liegt neben der abgelaufenen Karte und liest sie aus — genau wie ein echtes Terminal. Das zweite Handy liegt am eigentlichen Kartenterminal und gibt sich als Karte aus, indem es alles weiterreicht, was das erste Handy eingefangen hat. Mittendrin, im Hin und Her dieser Kommunikation, verändern die Forscher genau ein Datenfeld im laufenden Betrieb: das “Application Expiration Date” — jene Information, die bei einer kontaktlosen Transaktion dem Terminal mitteilt, bis wann die Karte gültig ist. Kommt das manipulierte Datum am Terminal an, wirkt die Karte aktuell, obwohl die physische Karte in der Hand längst abgelaufen ist.
Mehr steckt technisch nicht dahinter. Kein Klonen, keine gestohlenen Kartennummern, keine geknackte Kryptografie. Der Angriff funktioniert, weil ein Feld, das fest und verlässlich wirkt, mitten im Gespräch zwischen beiden Enden verändert werden kann. Ob diese Änderung tatsächlich durchgeht, entscheiden nicht die Handys oder das Relay — sondern wie streng das jeweilige Kartennetzwerk genau dieses eine Datumsfeld absichert.
Warum das nur bei Visa funktionierte
Kontaktloses Bezahlen läuft über einen gemeinsamen technischen Standard namens EMV (die Abkürzung stammt von Europay, Mastercard und Visa, den drei Organisationen, die ihn ursprünglich entwickelt haben). Doch jedes Kartennetzwerk implementiert seine eigene Variante davon, den sogenannten Kernel — das konkrete Regelwerk, das ein Terminal für eine bestimmte Kartenmarke befolgt. Visa nutzt Kernel 3, Mastercard Kernel 2, American Express Kernel 4, Discover Kernel 6.
Die Forscher fuhren gegen alle vier denselben Trick: dasselbe Relay, dieselbe Manipulation des Ablaufdatums im laufenden Betrieb. Bei Visas Kernel 3 akzeptierte das Terminal das veränderte Datum und genehmigte die Transaktion. Bei Mastercard löste die Manipulation einen Konsistenz-Check aus: Wer das Ablaufdatum ändert, ohne eine zweite Kopie desselben Datums an anderer Stelle der Transaktion anzupassen, erzeugt einen Widerspruch, den der Kartenaussteller bemerkt — die Transaktion wurde abgelehnt. Bei Amex und Discover griff eine echte Signaturprüfung, eine kryptografische Verifikation, die bestätigt, dass die vom Terminal empfangenen Daten seit ihrer Erzeugung durch die Karte nicht verändert wurden — beide lehnten die Transaktion rundweg ab.
EMVCo — der Branchenverband, der die hier getesteten EMV-Kernel-Spezifikationen definiert: Kernel 2 (Mastercard), Kernel 3 (Visa), Kernel 4 (Amex), Kernel 6 (Discover).
Diese Unterscheidung wiegt schwerer als die Schlagzeile “Forscher reaktivieren abgelaufene Karten” vermuten lässt. Das ist kein Fehler im kontaktlosen Bezahlen generell und keine Schwäche des EMV-Standards selbst. Mastercard, Amex und Discover wurden mit exakt derselben Technik getestet und hielten stand. Das Problem sitzt konkret darin, wie Visas Kernel 3 ein einzelnes Feld behandelt — nicht im Prinzip des Tippens einer Karte auf ein Lesegerät.
Ein Ablaufdatum, das Regel ist, nicht Beweis
Und hier liegt die eigentliche Lücke, die die Forscher gefunden haben. Bei den meisten Feldern einer EMV-Transaktion — etwa dem Transaktionsbetrag oder den Kontodaten der Karte — kann das Terminal mathematisch nachprüfen, dass seit der Freigabe durch die Karte nichts verändert wurde. Ändert ein Angreifer diese Felder unterwegs, schlägt die Signaturprüfung fehl, und das Terminal merkt es sofort.
Das Ablaufdatum in Visas Implementierung genießt diesen Schutz nicht. Das Terminal prüft es nur als Regel — ein simpler Abgleich “liegt dieses Datum noch in der Zukunft” — statt als Wert, der kryptografisch an die Signatur der Transaktion gebunden ist. Wird das Datum geändert, merkt das niemand weiter unten in der Kette, weil dort nie vorgesehen war, eine Änderung an genau diesem Feld zu bemerken.
Die Erkenntnis dahinter reicht über diesen einen Fall hinaus. Bei einem gut konstruierten Sicherheitsprotokoll liegt die Annahme nahe, dass jedes Datenfeld dieselbe Garantie trägt, nur weil es zusammen mit Feldern reist, die tatsächlich abgesichert sind. Wer eine Karte ans Terminal hält, sieht einen einzigen, durchgängig vertrauenswürdigen Austausch zwischen Chip und Terminal. In Wirklichkeit sind manche Felder kryptografisch verriegelt, andere werden nur durch eine Regel durchgesetzt, die das Terminal zufällig anwendet. Diese beiden Schutzarten sehen für jeden gleich aus außer für die Leute, die das System entworfen haben — und genau diese Unterscheidung offenzulegen ist der eigentliche Beitrag der Forscher, nicht die Show, eine abgelaufene Karte wiederzubeleben.
Fünfzehn Monate, kein bestätigter Fix
Die Forscher hielten sich an die übliche Praxis bei solchen Funden: Responsible Disclosure — die Lücke wird zunächst privat an die betroffene Seite gemeldet, bevor sie veröffentlicht wird, damit Zeit für eine Reparatur bleibt, bevor Angreifer davon erfahren. Sie informierten Visa und die Bankpartner im Mai 2025, hakten im Dezember 2025 erneut nach, und bis zu ihrer USENIX-Präsentation im August 2026 gab es weder von Visa noch von EMVCo (dem Branchenverband, der den EMV-Standard verwaltet) noch von den beteiligten Banken oder Terminal-Herstellern eine öffentliche Warnung, einen Fix oder eine Gegenmaßnahme. Berichterstattung unter anderem von The Hacker News hat diesen Status unabhängig bestätigt. Auch eine CVE, die standardisierte Kennnummer für öffentlich gemeldete Sicherheitslücken, wurde dem Fall bislang nicht zugewiesen.
USENIX Security 2026 — der Konferenzeintrag zu “Zombie Cards Back Online: Reviving Expired Credit Cards for Contactless Payments”, dem Paper hinter dieser Geschichte.
Fünfzehn Monate liegen zwischen der ersten Meldung und der Veröffentlichung des Forschungspapiers, ohne dass bislang ein Fix erkennbar wäre — jedenfalls soweit das von außerhalb Visas überhaupt zu bestätigen ist. Wichtig ist die Präzision: Dieser Zeitstempel beschreibt den Stand zum Zeitpunkt der Präsentation und der unabhängigen Überprüfung danach, nicht einen Dauerzustand. Ein Fix könnte jederzeit nach Erscheinen dieses Artikels kommen, still und leise, wie die meisten Patches in Zahlungsnetzwerken, ganz ohne Pressemitteilung.
Was das für Visa-Karteninhaber heute tatsächlich bedeutet
An dieser Stelle lässt sich das Risiko leicht überzeichnen, und die eigenen Daten der Forscher sprechen dagegen. Getestet wurden Transaktionen zwischen einem und 500 Dollar bei fünf großen US-Banken. Drei dieser Banken tauchen in den realen Praxistests der Forscher mit abgelaufenen Karten auf, und nur bei zweien davon kam tatsächlich eine physisch abgelaufene Karte zum Einsatz. Bei einer Bank wurde die manipulierte Transaktion wiederholt genehmigt, über mehrere Beträge und zwei separate reale Einkäufe hinweg. Bei einer zweiten ließ sich das Terminal jedes Mal täuschen, doch das Backend der Bank erkannte und blockierte die Transaktion trotzdem. Die dritte Bank wurde auf einem Kernel getestet, den die Forscher ohnehin als unbetroffen einstuften (Discovers Kernel 6), mit einer Karte, die gar nicht abgelaufen war. Das ist eine wirklich kleine Stichprobe, und sie belegt nicht, dass die Technik zuverlässig gegen reale Banken in Produktion funktioniert. Sie zeigt, dass die zugrunde liegende Design-Lücke real ist und in mindestens einem dokumentierten Fall zu wiederholt genehmigten Transaktionen außerhalb des Labors geführt hat.
Praktisch ändert das nichts daran, was ein Visa-Karteninhaber heute anders machen müsste. Der Angriff setzt voraus, dass jemand die tatsächliche abgelaufene Karte physisch in der Hand hält, zwei Handys mit eigens geschriebener Relay-Software laufen lässt und sich fast gleichzeitig in der Nähe von Karte und Terminal befindet — eine deutlich höhere Hürde, als der Ausdruck “abgelaufene Karten reaktivieren” für sich genommen vermuten lässt. Es handelt sich nicht um einen Angriff aus der Ferne, und nichts deutet darauf hin, dass die Technik außerhalb der eigenen Tests der Forscher im Einsatz ist.

FAQ
Was ist ein “Zombie Card”-Angriff?
Ein Zombie-Card-Angriff ist der Name, den Forscher einer Technik gegeben haben, bei der zwei Handys als Relay ein Kartenterminal dazu bringen, eine physisch abgelaufene Visa-Karte zu akzeptieren. Ein Handy liest die abgelaufene Karte aus, ein zweites kommuniziert mit dem Terminal und verändert dabei das Ablaufdatum-Feld der Karte, sodass das Terminal sie als noch gültig ansieht.
Betrifft das auch Mastercard, Amex oder Discover?
Nein. Die Forscher testeten dieselbe Relay-Technik gegen Mastercard, American Express und Discover. Mastercard erkannte die Manipulation über einen Konsistenz-Check zwischen zwei in der Transaktion codierten Kopien des Ablaufdatums; Amex und Discover erkannten sie über eine kryptografische Signaturprüfung. Alle drei lehnten die Transaktion ab. Die Lücke betrifft konkret, wie Visas EMV-Kernel 3 das Ablaufdatum prüft.
Hat Visa die Schwachstelle inzwischen behoben?
Zum Zeitpunkt der USENIX-Security-2026-Präsentation und der unabhängigen Überprüfung kurz danach gab es weder von Visa noch von EMVCo noch von den beteiligten Banken einen öffentlichen Fix, eine Warnung oder eine CVE — rund fünfzehn Monate nach der ersten privaten Meldung. Dieser Stand spiegelt die Lage zum Zeitpunkt dieses Artikels wider und kann sich ohne öffentliche Ankündigung ändern.
Kann man damit gerade jetzt tatsächlich betrügerische Käufe tätigen?
Nötig sind physischer Besitz einer konkreten abgelaufenen Karte, zwei Handys mit eigens geschriebener Relay-Software und Nähe zu Karte und Terminal zur gleichen Zeit. In den realen Banktests der Forscher wurden nur zwei Banken tatsächlich mit einer physisch abgelaufenen Karte getestet: Bei einer gelang die Technik wiederholt, bei der anderen erkannte und blockierte das Backend der Bank sie. Ein zuverlässiges Verfahren gegen produktive Zahlungssysteme ist damit nicht belegt.
Warum war das Ablaufdatum nicht durch dieselbe Kryptografie geschützt wie andere Kartendaten?
In Visas Kernel-3-Implementierung prüft das Terminal das Ablaufdatum nur als einfache Regel, statt als Wert, der kryptografisch an die Signatur der Transaktion gebunden ist. Andere Felder, etwa die Kontodaten, tragen diesen kryptografischen Schutz — deshalb bricht ihre Veränderung die Transaktion ab, während die Änderung des Datums unbemerkt bleibt.