Carte Visa expirée : comment deux téléphones la font accepter en paiement
Des chercheurs ont utilisé un relais NFC entre deux téléphones pour faire accepter une carte Visa expirée par un terminal. Pourquoi ça ne marche qu'avec Visa.
La date d’expiration d’une carte bancaire passe pour l’une de ses protections les plus simples : passé ce jour, la carte ne fonctionne plus, un point c’est tout. Lors d’USENIX Security 2026, la conférence annuelle de recherche en sécurité informatique qui s’est tenue à Baltimore en août, trois chercheurs de l’université du Massachusetts Amherst ont montré que sur l’un des grands réseaux de paiement, cette règle n’est pas vérifiée comme on le croit. Avec deux téléphones Android ordinaires, Raja Hasnain Anwar, Gerard DeCunha et Muhammad Taqi Raza ont fait accepter par un terminal sans contact une carte Visa physiquement expirée. Leur étude, intitulée « Zombie Cards Back Online : Reviving Expired Credit Cards for Contactless Payments », baptise cette technique l’attaque de la « carte zombie ». Ce n’est ni un produit ni un outil à télécharger : c’est la démonstration d’une faille de conception, et l’endroit précis où elle se situe est plus intéressant que le titre ne le laisse penser.
Deux téléphones, un relais NFC, et une carte expirée qui fonctionne quand même
Le dispositif s’appuie sur le NFC, la norme sans fil courte portée qui permet à une carte ou un téléphone de payer en un « tap » sur un terminal. Sa portée de quelques centimètres passe pour un garde-fou naturel : il faut être collé au lecteur pour que quoi que ce soit se passe. La technique des chercheurs ne contourne pas cette limite en augmentant la portée par un moyen exotique. Elle passe par deux téléphones agissant comme un relais, une paire d’intermédiaires qui se transmettent la conversation en temps réel.
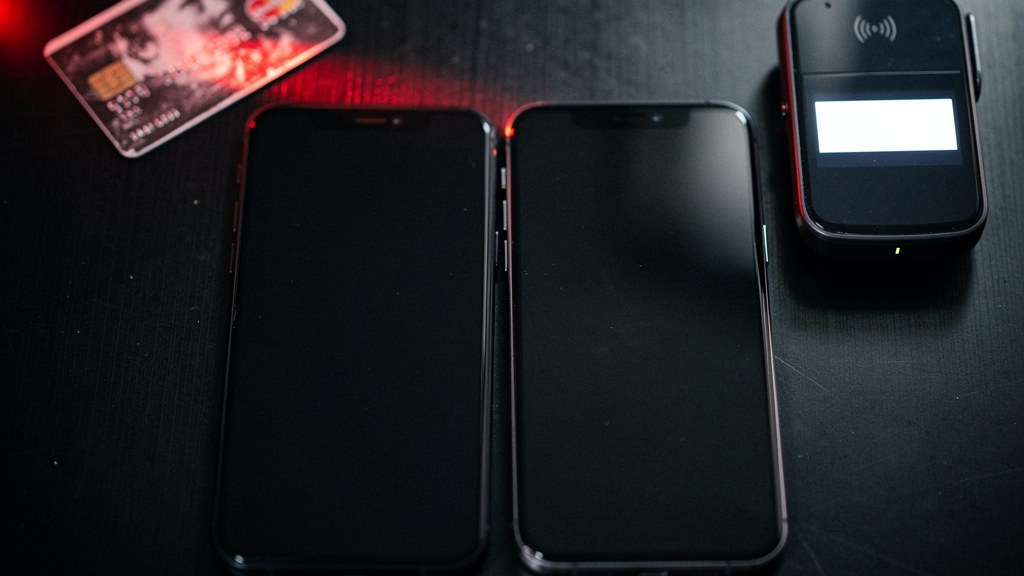
Le premier téléphone se place près de la carte expirée et la lit, exactement comme le ferait un terminal. Le second se place près du véritable terminal de paiement et se fait passer pour la carte, en relayant tout ce que le premier a capté. Au milieu de cet échange, les chercheurs modifient un seul champ de données au vol : la « date d’expiration de l’application », l’information qu’une transaction sans contact envoie pour indiquer au terminal jusqu’à quand la carte est valable. Une fois la date trafiquée arrivée au terminal, la carte paraît toujours en cours de validité, même si la carte physique dans la main de son propriétaire a déjà expiré.
C’est là tout le mécanisme. Pas de clonage, pas de numéro de carte volé, aucune cryptographie cassée. L’attaque fonctionne parce qu’un champ qui semble figé et fiable peut en réalité être édité en plein milieu de la conversation entre les deux extrémités. Ce qui détermine si cette manipulation passe ou non ne tient ni aux téléphones ni au relais : ça tient à la façon dont le réseau de paiement lui-même traite ce champ précis.
Pourquoi ça n’a marché qu’avec Visa
Le paiement sans contact repose sur une norme technique commune appelée EMV (l’acronyme vient d’Europay, Mastercard et Visa, les trois organisations qui l’ont conçue à l’origine), mais chaque réseau de carte en implémente sa propre variante, appelée kernel : l’ensemble de règles précis qu’un terminal applique pour une marque de carte donnée. Visa utilise le Kernel 3. Mastercard, le Kernel 2. American Express, le Kernel 4. Discover, le Kernel 6.
Les chercheurs ont reproduit exactement le même tour de passe-passe, le même relais, la même modification de la date d’expiration en transit, sur les quatre réseaux. Sur le Kernel 3 de Visa, le terminal a accepté la date trafiquée et validé la transaction. Chez Mastercard, la manipulation a fait échouer un contrôle de cohérence : modifier la date d’expiration sans mettre à jour une seconde copie de cette même date encodée ailleurs dans la transaction crée une incohérence que l’émetteur détecte, et la transaction est refusée. Chez Amex et Discover, elle a fait échouer une véritable vérification de signature, un contrôle cryptographique qui confirme que les données reçues par le terminal n’ont pas été altérées depuis que la carte les a produites — les deux réseaux ont rejeté la transaction sans appel.
EMVCo — l’organisme du secteur qui définit les spécifications de kernel EMV testées ici : Kernel 2 (Mastercard), Kernel 3 (Visa), Kernel 4 (Amex), Kernel 6 (Discover).
Cette nuance compte plus que le titre accrocheur « des chercheurs ressuscitent des cartes expirées » ne le suggère. Ce n’est pas une faille du paiement sans contact en général, et ce n’est pas non plus une faiblesse de la norme EMV elle-même. Mastercard, Amex et Discover ont subi exactement la même technique et ont tenu bon. Le problème est propre à la façon dont le Kernel 3 de Visa traite un champ précis, pas à l’idée générale de poser une carte sur un lecteur.
Une date d’expiration qui relève de la règle, pas de la preuve
Voici la véritable faille identifiée par les chercheurs. Sur la plupart des champs d’une transaction EMV, comme le montant ou les données du compte, le terminal peut vérifier mathématiquement que rien n’a été modifié depuis que la carte les a validés. Si un attaquant altère ces champs en transit, la vérification de signature échoue et le terminal le sait immédiatement.
La date d’expiration, chez Visa, ne bénéficie pas de cette même protection. Le terminal la contrôle comme une règle de gestion : une simple comparaison « cette date est-elle encore dans le futur », et non comme une valeur liée cryptographiquement à la signature de la transaction. On change la date, et rien en aval ne le remarque, parce que rien en aval n’a jamais été conçu pour surveiller un changement sur ce champ précis.
L’idée derrière ce cas particulier va plus loin. Dans un protocole de sécurité bien conçu, il est facile de supposer que toute donnée porte la même garantie du simple fait qu’elle voyage aux côtés de données qui, elles, en bénéficient vraiment. Un client qui regarde sa carte voit un échange continu et fiable entre la puce et le terminal. Dans les faits, certains champs sont verrouillés par la cryptographie, d’autres ne sont appliqués que par une règle que le terminal applique de son côté. Ces deux formes de protection sont indiscernables pour tout le monde, sauf pour ceux qui ont conçu le système — et les distinguer est précisément l’apport de cette recherche, bien plus que la mise en scène d’une carte expirée ressuscitée.
Quinze mois, toujours aucun correctif confirmé
Les chercheurs ont suivi la pratique habituelle pour ce type de découverte : la divulgation responsable, qui consiste à signaler le problème en privé à la partie concernée avant de publier, pour lui laisser le temps de corriger avant que des attaquants ne l’apprennent. Ils ont averti Visa et ses partenaires bancaires en mai 2025, relancé en décembre 2025, et à la date de leur présentation à USENIX en août 2026, aucun correctif public, aucune alerte de sécurité n’avait été publiée par Visa, par EMVCo (l’organisme qui régit la norme EMV), ni par aucune des banques ou fabricants de terminaux concernés. Des médias comme The Hacker News ont confirmé indépendamment cette situation au moment de la rédaction de cet article. Aucun CVE, le numéro de suivi standard attribué à une faille de sécurité rendue publique, n’a non plus été assigné.
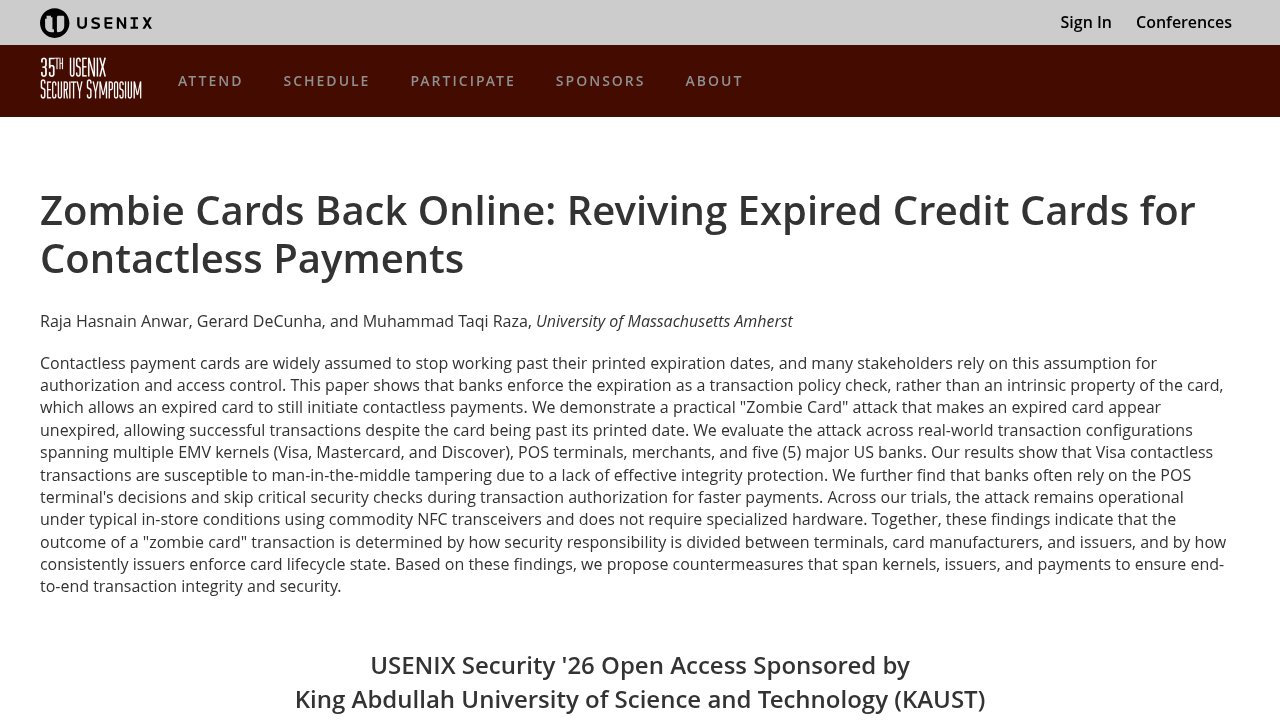
USENIX Security 2026 — la fiche de conférence pour « Zombie Cards Back Online: Reviving Expired Credit Cards for Contactless Payments », l’étude à l’origine de cet article.
Quinze mois séparent donc la première divulgation de la publication de l’étude, sans correctif en place, du moins d’après tout ce qu’on peut vérifier de l’extérieur de Visa. Il faut être précis sur ce que ce délai signifie et ne signifie pas : il décrit la situation au moment de la présentation des chercheurs et de la vérification indépendante qui a suivi, pas un état figé pour toujours. Un correctif pourrait apparaître à tout moment après la publication de cet article, discrètement, comme la plupart des correctifs des réseaux de paiement, sans communiqué de presse pour l’accompagner.
Ce que ça change vraiment pour un porteur de carte Visa aujourd’hui
C’est le moment où il serait facile de surestimer le risque, et les propres données des chercheurs invitent à ne pas le faire. Ils ont testé des transactions allant de 1 à 500 dollars auprès de cinq grandes banques américaines. Trois de ces banques figurent dans les essais réels avec cartes expirées, et seules deux d’entre elles ont réellement utilisé une carte physiquement expirée. Dans une banque, la transaction manipulée a été approuvée à répétition, sur plusieurs montants et lors de deux achats réels distincts. Dans une autre, le terminal a été trompé à chaque fois, mais le système bancaire en arrière-plan a détecté et refusé la transaction. La troisième banque a été testée sur un kernel jugé non affecté de toute façon (le Kernel 6 de Discover), avec une carte qui n’avait pas réellement expiré. L’échantillon est donc réellement restreint, et il ne démontre pas que cette technique fonctionne de façon fiable contre des banques en production. Il montre que la faille de conception sous-jacente est bien réelle, et que, dans au moins un cas documenté, elle a produit des transactions approuvées à répétition en dehors d’un cadre de laboratoire.
Concrètement, rien de tout cela ne change ce qu’un porteur de carte Visa doit faire différemment aujourd’hui. L’attaque exige de posséder physiquement la vraie carte expirée de quelqu’un, deux téléphones équipés d’un logiciel de relais sur mesure, et une proximité simultanée avec la carte et un terminal, une barrière nettement plus haute que ce que la formule « ressusciter des cartes expirées » laisse entendre à elle seule. Ce n’est pas une attaque à distance, et rien n’indique qu’elle ait été utilisée en dehors des essais des chercheurs eux-mêmes.

FAQ
Qu’est-ce qu’une attaque « carte zombie » ?
C’est le nom donné par les chercheurs à une technique qui utilise deux téléphones comme relais pour faire accepter par un terminal de paiement une carte Visa physiquement expirée. Un téléphone lit la carte expirée, un second communique avec le terminal, en modifiant au passage le champ de la date d’expiration pour que le terminal la voie comme toujours valable.
Est-ce que ça touche aussi Mastercard, Amex ou Discover ?
Non. Les chercheurs ont testé la technique identique contre Mastercard, American Express et Discover. Mastercard a détecté la manipulation grâce à un contrôle de cohérence entre deux copies de la date d’expiration encodées dans la transaction ; Amex et Discover l’ont détectée grâce à une vérification de signature cryptographique. Les trois ont rejeté la transaction. La faille est propre à la façon dont le Kernel 3 EMV de Visa contrôle la date d’expiration.
Visa a-t-elle corrigé cette faille ?
À la date de la présentation des chercheurs à USENIX Security 2026 et de la vérification indépendante qui a suivi peu après, aucun correctif public, aucune alerte, aucun CVE n’avait été publié par Visa, EMVCo ou les banques concernées — soit environ quinze mois après la première divulgation privée. Cette situation reflète l’état des choses au moment de la rédaction et pourrait évoluer sans annonce publique.
Peut-on vraiment utiliser cette technique pour des achats frauduleux dès maintenant ?
Il faut posséder physiquement une carte expirée précise, deux téléphones équipés d’un logiciel de relais sur mesure, et se trouver à proximité simultanée de la carte et d’un terminal de paiement. Dans les essais réels des chercheurs auprès de banques, seules deux banques ont été testées avec une carte réellement expirée : la technique a réussi à répétition dans l’une, tandis que le système de l’autre a détecté et bloqué la manipulation — ce n’est donc pas une méthode démontrée comme fiable contre des systèmes de paiement en production.
Pourquoi la date d’expiration n’est-elle pas protégée par la même cryptographie que les autres données de la carte ?
Sur l’implémentation du Kernel 3 de Visa, le terminal contrôle la date d’expiration comme une simple règle de gestion, et non comme une valeur liée cryptographiquement à la signature de la transaction. D’autres champs, comme les données du compte, bénéficient de cette protection cryptographique — ce qui explique pourquoi les modifier fait échouer la transaction, alors que modifier la date, non.