ZeroBytes: Der Hack bei Frankreichs Finanzamt und Bildungsministerium
ZeroBytes drang bei Frankreichs Finanzbehörde und Bildungsministerium ein. Bestätigt ist wenig, und die kolportierte Zahl von 346 Millionen täuscht mit Absicht.
Innerhalb weniger Wochen mussten zwei französische Behörden getrennt voneinander einräumen, gehackt worden zu sein. Beide Einbrüche führen zum selben Angreifer-Pseudonym: ZeroBytes. Betroffen waren einmal die Steuerbehörde, einmal das Personalsystem des Bildungsministeriums. Was die beiden Ministerien offiziell bestätigt haben, ist in beiden Fällen recht überschaubar. Was ZeroBytes anschließend in einem kriminellen Forum behauptete, ist eine ganz andere Geschichte, aufgebaut um eine Schlagzeilen-Zahl, 346 Millionen, die deutlich weniger alarmierend wird, sobald man eine einzige Frage stellt: Wie wurde da eigentlich gezählt?
Genau diese Frage ist der eigentliche Ertrag dieser Geschichte, mehr als die Details des konkreten Falls. Zahlen zu Datenlecks werden oft wiedergegeben, als wären es Opferzahlen. Das sind sie meistens nicht. Es sind rohe Kennzahlen aus einem Datenbank-Export, und die Lücke zwischen beidem kann riesig sein.
Zwei Behörden, ein Pseudonym, zehn Tage Abstand
Frankreichs Steuerbehörde, die DGFiP (Direction Générale des Finances Publiques, zuständig für Einkommensteuer, Grundbuch und Unternehmensregister), entdeckte Mitte August, dass sich seit Juni jemand unbefugt in ihren Systemen aufgehalten hatte. Etwa zur gleichen Zeit stießen Ermittler auf einen separaten Einbruch bei einem System des französischen Bildungsministeriums, der bis in die Nacht zum 25. Juli zurückreicht. Beide Fälle wurden binnen weniger Tage öffentlich, und Sicherheitsforscher brachten beide mit demselben Forumsnamen in Verbindung, ZeroBytes, nachdem dieser Daten auf einem Cyberkriminalitäts-Marktplatz namens PwnForums zum Verkauf angeboten hatte.
Es lohnt sich, genau hinzusehen, was diese Verbindung wirklich bedeutet. Weder das Finanz- noch das Bildungsministerium haben ZeroBytes in ihren eigenen Mitteilungen als bestätigten Angreifer benannt. Der Name stammt von Journalisten und Sicherheitsanalysten, die Foren wie PwnForums beobachten, nicht von einer behördlichen Zuordnung. Beide Vorfälle teilen zudem eine Ursache, die in ganz unterschiedlichen Fällen immer wieder auftaucht: keine kaputte Firewall, keine Softwarelücke, sondern gestohlene Zugangsdaten, die von jemand anderem als dem rechtmäßigen Besitzer wiederverwendet wurden. Es ist dieselbe Schwachstelle, die DecodeStacks Leitfaden zu Zero Trust beschreibt: jede Anmeldung gilt dort so lange als nicht vertrauenswürdig, bis das Gegenteil bewiesen ist, statt anzunehmen, ein gültiges Passwort bedeute automatisch eine berechtigte Person. Was die beiden Behörden unabhängig voneinander bestätigt haben, sind zwei getrennte und recht eng begrenzte Vorfälle. Genau zu verstehen, wo jeder von ihnen endet, ist der eigentliche Kern dieses Artikels.
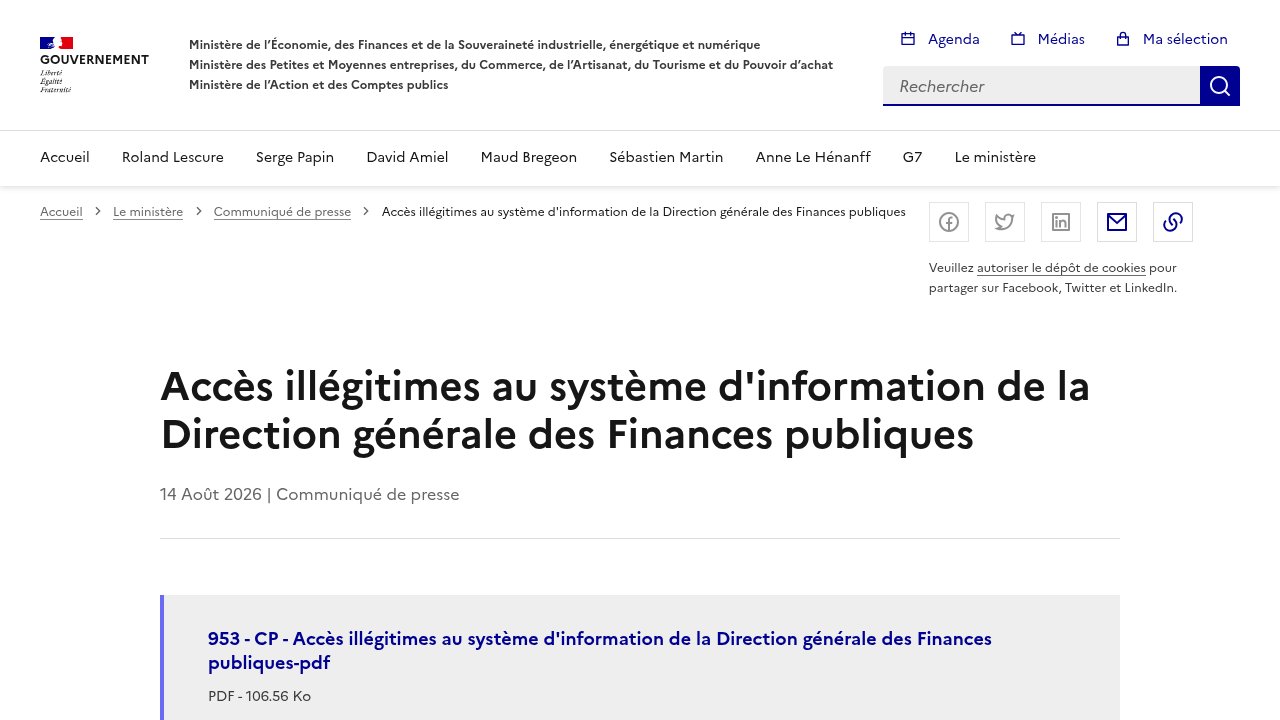
Französisches Wirtschafts- und Finanzministerium — die offizielle Pressemitteilung, die den unbefugten Zugriff auf DGFiP-Systeme bestätigt.
Was die Steuerbehörde tatsächlich bestätigt hat
Laut der offiziellen Pressemitteilung des Wirtschafts- und Finanzministeriums (Nr. 953) erfolgte der unbefugte Zugriff auf DGFiP-Systeme im Juni und Juli 2026 über zwei gestohlene Zugangsdaten-Sätze, einer gehörte einem DGFiP-Mitarbeiter, der andere einem autorisierten externen Dienstleister der Behörde. Dieses Detail ist wichtig: Es war kein einzelnes durchgesickertes Passwort, sondern zwei separat missbrauchte Identitäten.
Das Ministerium erklärt, die Attacke habe 678.000 Personen und Unternehmen betroffen, und listet genau auf, was offengelegt wurde: das steuerliche Referenzeinkommen, den Familienquotienten (eine französische Steuerberechnung, die von der Haushaltsgröße abhängt), den individuellen Quellensteuersatz, Unternehmensregisternummern sowie Katasterdaten wie Adressen und Grundstücksflächen. Ebenso klar benennt die Mitteilung, was nicht betroffen war: Zugangsdaten und Passwörter für das Online-Steuerportal wurden nicht kompromittiert, und das Portal selbst wurde nicht gehackt. Der Zugriff wurde gestoppt, sobald die Aktivität auffiel, und das Ministerium erklärt, Anzeige erstattet zu haben.
Frankreichs unabhängige Datenschutzbehörde, die CNIL (Commission Nationale de l’Informatique et des Libertés, in etwa das französische Pendant zu einer nationalen Datenschutzbehörde), bestätigte in einer eigenen Stellungnahme vom 18. August unabhängig dieselben Datenkategorien und denselben Punkt zu den unangetasteten Passwörtern. Die CNIL wird eigene Compliance-Prüfungen durchführen und erklärt, dass Steuerzahler derzeit nichts unternehmen müssen.
Der zeitliche Ablauf ist es, der aus einem stillen Einbruch eine öffentliche Affäre machte: Die Zugriffe fanden im Juni und Juli statt, doch erst nachdem ZeroBytes am 12. August einen Datensatz auf PwnForums zum Verkauf gestellt hatte, leitete das Ministerium eine tiefere Untersuchung ein und bestätigte den Vorfall am 17. August öffentlich.
Was das Bildungsministerium bestätigt hat, und wo es eine klare Grenze zieht
Der zweite Vorfall ist tatsächlich eigenständig. Laut Mitteilungen des Bildungsministeriums auf education.gouv.fr ereignete sich in der Nacht zum 25. Juli 2026 ein Einbruch über ein kompromittiertes dienstliches Konto. Ziel war das Informationssystem für die Fortbildung des Personals, nicht eine Schülerdatenbank und auch nicht das allgemeine Personalsystem des gesamten Ministeriums.
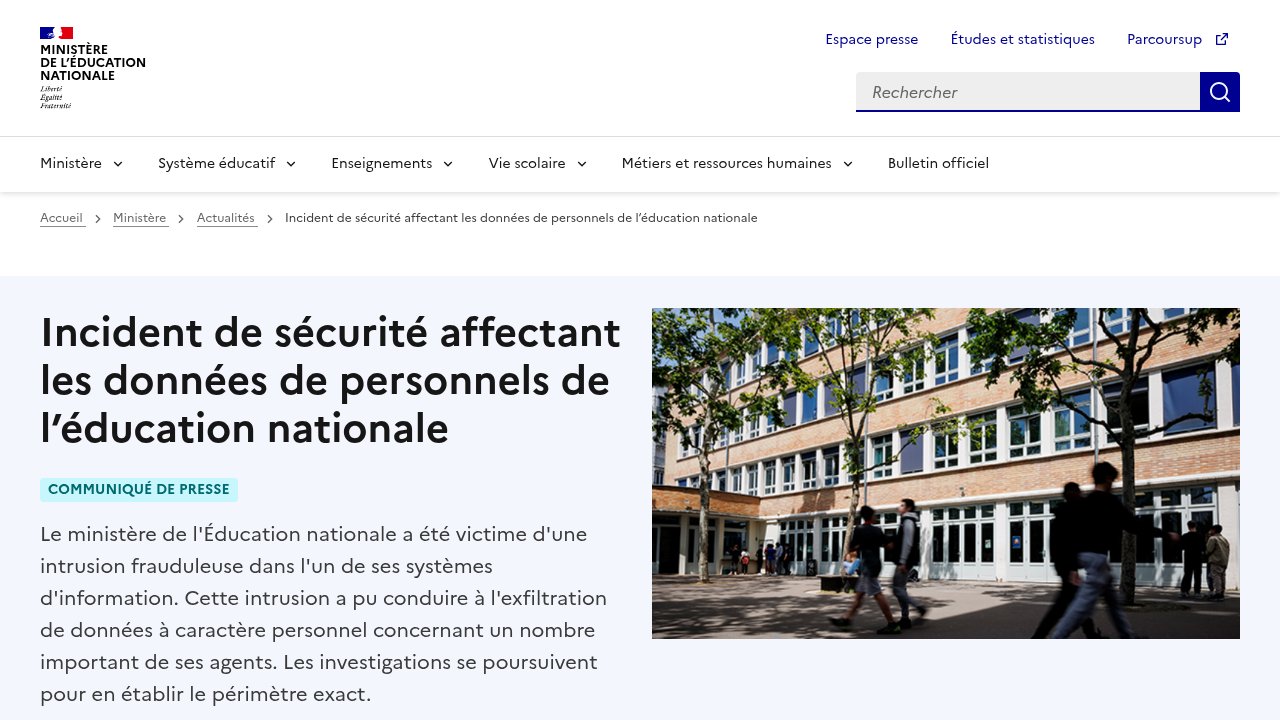
Französisches Bildungsministerium — die offizielle Stellungnahme zum Sicherheitsvorfall bei Personaldaten.
Betroffen sind Identitäts- und Berufsdaten von Personal an Schulakademien (Lehrkräfte und Verwaltungsangestellte), die seit 2001 im französischen Schulsystem gearbeitet haben, bei einigen zusätzlich Privatadresse, Telefonnummer und Sozialversicherungsnummer. Auch hier zieht das Ministerium eine klare Grenze: Bankdaten, Passwörter und Schülerdaten waren laut bestätigtem Umfang ausdrücklich nicht betroffen.
Eine Folgemitteilung vom 18. August, demselben Tag, an dem die Forumsbehauptung von ZeroBytes auftauchte, räumte ein, dass Daten aus dem Einbruch vom 25. Juli inzwischen online veröffentlicht worden waren. Das Ministerium erklärt, Strafanzeige bei der Pariser Staatsanwaltschaft erstattet und sowohl die ANSSI (Frankreichs nationale Cybersicherheitsbehörde) als auch die CNIL informiert zu haben. Zudem wird betont, dass das genaue Ausmaß der entwendeten Daten noch durch technische Forensik ermittelt wird, das Ministerium selbst also noch keine abschließende Antwort auf die Reichweite des Vorfalls hat.
Die viel größere Behauptung, und warum sie eine Behauptung bleibt
An dieser Stelle trennt sich Bestätigtes von Behauptetem. Im Forum, weitergegeben von spezialisierten Analysten, die solche Communitys beobachten, beschrieb ZeroBytes einen weit größeren Datensatz, als das Ministerium je eingeräumt hat: 346.178.591 rohe Zeilen, verteilt auf rund 43 Gigabyte in etwa 2.500 Dateien, angeblich einschließlich Schülerdaten und zweier LDAP-Verzeichnisse (ein Systemtyp, mit dem Organisationen Benutzerkonten und Zugangsdaten zentral speichern und abfragen), die Passwort-Hashes enthalten sollen, verteilt auf 33 Akademien.
Nichts von diesem erweiterten Umfang, weder die Schülerdaten noch die Passwort-Hashes noch die 33 Akademien, wurde vom Bildungsministerium bestätigt. Kein öffentliches Datenmuster ist aufgetaucht, um die Behauptung unabhängig zu überprüfen. Man sollte sie genau für das nehmen, was sie ist: eine unverifizierte Forumsmeldung desselben Akteurs, der hinter einem bestätigten, aber deutlich engeren Vorfall steckt. Das ist keine Formalie. Es ist der Unterschied zwischen einer Tatsache und einer Werbeanzeige.
Warum die größte Zahl der Geschichte auch die unzuverlässigste ist
Hier liegt das Detail, das diesen Fall über seinen eigenen Nachrichtenzyklus hinaus lesenswert macht. ZeroBytes’ eigene Zahlen widerlegen, sobald man eine Ebene tiefer in denselben Forumsbeitrag schaut, die eigene Schlagzeilen-Zahl. Laut einer Auswertung der Angaben des Angreifers reduzieren sich die 346 Millionen rohen Zeilen nach Bereinigung von Duplikaten auf 4.350.358 personenbezogene Kennungen und 1.224.291 eindeutige Schüler. ZeroBytes selbst merkte an, dass die größere Zahl mehr als 20 Jahre historischer Archive umfasst, keinen aktuellen Bestand.
Die Lücke zwischen 346 Millionen und rund 4,3 Millionen ist kein Rundungsfehler. Es ist der Unterschied zwischen dem Zählen jeder einzelnen Zeile in jeder Exportdatei, Duplikate und wiederholte Felder über zwei Jahrzehnte Archive eingeschlossen, und dem Zählen, wie viele reale Menschen die Daten tatsächlich beschreiben. Eine rohe Zeilenzahl aus einem gestohlenen Datenbank-Dump ist keine Opferzahl, und wer beides gleichsetzt, macht aus einer Attacke mit einigen Hunderttausend bestätigten Datensätzen eine Schlagzeile über Hunderte Millionen.
Das ist kein ZeroBytes-spezifisches Muster. Es taucht immer wieder bei großen Datenlecks auf, ähnlich wie ein kompromittiertes Softwarepaket sich in Tausende nachgelagerte Meldungen vervielfachen kann, sobald jede Kopie und jeder Spiegelserver mitgezählt wird, ein Mechanismus, den DecodeStack in seinem Artikel darüber beschreibt, wie eine einzige kompromittierte Abhängigkeit durch Tausende nachgelagerter Projekte kaskadieren kann. Ein Verkäufer will die größtmögliche Zahl an sein Angebot heften, weil eine größere Zahl im Forum mehr Aufmerksamkeit bringt und sich besser verkauft. Der Anreiz läuft der Genauigkeit direkt entgegen. Die praktische Lehre für alle, die die nächste Mega-Leak-Schlagzeile lesen, ist einfach: Bevor man eine Zahl im dreistelligen Millionenbereich übernimmt, sollte man fragen, ob sie dedupliziert wurde und über welchen Zeitraum die zugrunde liegenden Daten gesammelt wurden. Bleiben beide Fragen unbeantwortet, gehört die Zahl in die Kategorie Verkaufsargument, nicht Messwert.
Nicht verwechseln mit dem ÉduConnect-Vorfall vom April
Datenlecks im französischen Bildungssektor haben 2026 mehrfach Schlagzeilen gemacht, was es leicht macht, verschiedene Geschichten zu vermischen. Im April hatte das Ministerium ein eigenständiges Problem bei ÉduConnect offengelegt, dem Portal, über das Eltern und Schüler auf Schuldienste zugreifen. Ursache war eine Sicherheitslücke aus Ende 2025, die bereits im Dezember desselben Jahres geschlossen worden war. Dieser Vorfall hatte keine nachgewiesene Verbindung zu ZeroBytes und keinen Bezug zum oben beschriebenen Einbruch im Juli. Wie viele Schüler vom April-Vorfall potenziell betroffen waren, wurde nie öffentlich beziffert. Es handelt sich um einen separaten Fall, auf einem separaten System, Monate zuvor, der nicht als früheres Kapitel der ZeroBytes-Geschichte gelesen werden sollte. Ein dritter, unabhängiger Vorfall rund um Frankreichs Bankregister FICOBA war bereits früher aufgetaucht, im Januar und Februar 2026, über vollständig andere gestohlene Zugangsdaten, und hat ebenfalls keine belegte Verbindung zu ZeroBytes.
Wie es weitergeht
Bei einer Pressekonferenz in Paris am 18. August äußerte sich der für den Staatshaushalt zuständige Minister, David Amiel, direkt zum Steuerbehörden-Hack. „Ich möchte um Entschuldigung bitten. Ja, um Entschuldigung”, sagte er und fügte hinzu, „unsere Informationssysteme haben Schwachstellen.” Es ist ein seltener Moment, in dem ein Regierungsvertreter das Problem klar benennt, statt es kleinzureden, und das ist bemerkenswert, weil auch der Rest der offiziellen Kommunikation beider Ministerien ähnlich direkt darlegt, was betroffen war und was nicht.
Senatorin Nathalie Goulet setzt sich seit Monaten für eine parlamentarische Untersuchung der Serie von Cyberangriffen und Datenlecks bei französischen Behörden ein. Ihr Antrag wurde bereits im Mai formell eingereicht, lange bevor dieser konkrete Fall bekannt wurde. Seither zitiert sie die Vorfälle bei DGFiP und Bildungsministerium als weitere Beispiele für einen Kampf, den sie ohnehin schon führte, und beschreibt die Lage einprägsam als „France passoire”, ein französischer Ausdruck, der sinngemäß „Frankreich als Sieb” bedeutet. Es wäre falsch, ihren Vorstoß als Reaktion speziell auf ZeroBytes darzustellen. Er geht dem Fall voraus. Sie verweist lediglich auf das neueste Beispiel in einer Argumentation, die sie schon länger führt.
Für alle, deren Daten in den bestätigten 678.000 DGFiP-Datensätzen oder im Fortbildungssystem des Bildungsministeriums enthalten sein könnten, gilt der praktische Rat der CNIL weiterhin: Derzeit ist kein individuelles Handeln erforderlich, und die Aufsichtsbehörde führt eine eigene Compliance-Prüfung der beteiligten Behörden durch, die später zu weiteren Feststellungen oder Sanktionen führen könnte. Ungeklärt bleibt das eigene Eingeständnis des Bildungsministeriums, dass das tatsächliche Ausmaß des Juli-Einbruchs noch ermittelt wird. Bis diese forensische Arbeit abgeschlossen ist, lautet die ehrliche Antwort auf die Frage „Wie schlimm ist das wirklich”: begrenzt auf das Bestätigte, und getrennt von dem, was bislang nur behauptet wurde.

Häufig gestellte Fragen
Ist ZeroBytes eine staatlich gesteuerte Hackergruppe?
Keine benannte Behörde, staatlich oder unabhängig, hat diesen Angreifer bislang einem Staat zugeordnet. Presseberichte beschreiben ZeroBytes als finanziell motivierten Akteur, der auf dem kriminellen Forum PwnForums aktiv ist. Weder die DGFiP noch das Bildungsministerium haben den Einbruch in ihren offiziellen Mitteilungen öffentlich ZeroBytes zugeschrieben.
Wurden meine Steuer-Zugangsdaten beim DGFiP-Hack gestohlen?
Nein. Sowohl die offizielle Stellungnahme des Finanzministeriums als auch die unabhängige Prüfung der CNIL bestätigen ausdrücklich, dass Zugangsdaten und Passwörter für das Online-Steuerportal nicht Teil der abgegriffenen Daten waren. Offengelegt wurden das Referenzeinkommen, der Familienquotient, der Quellensteuersatz, Unternehmensregisternummern und Katasterdaten.
Wurden beim Hack des Bildungsministeriums Schülerdaten entwendet?
Der bestätigte Einbruch, datiert auf die Nacht zum 25. Juli, betraf ein System zur Personalfortbildung, und das Ministerium erklärt ausdrücklich, dass Schülerdaten nicht Teil dieses bestätigten Umfangs waren. Eine separate, unverifizierte Behauptung von ZeroBytes in einem kriminellen Forum besagt, es seien auch Schülerdaten entwendet worden, doch kein unabhängiges Datenmuster wurde veröffentlicht, um diese weitergehende Behauptung zu bestätigen.
Warum stellen sich Leck-Zahlen wie 346 Millionen oft als viel kleiner heraus?
Große kolportierte Zahlen zählen oft rohe Zeilen in einem Datenbank-Export, Duplikate und Jahre historischer Archive eingeschlossen, statt eindeutiger Personen. In diesem Fall reduzieren sich die von ZeroBytes behaupteten 346 Millionen rohen Zeilen nach Bereinigung von Duplikaten auf rund 4,3 Millionen personenbezogene Kennungen, ein Muster, das bei großen Datenleck-Behauptungen häufig auftaucht, weil Verkäufer ein Interesse daran haben, die Schlagzeilen-Zahl aufzublähen.
Ist das derselbe Vorfall wie der ÉduConnect-Hack im April oder das FICOBA-Bankdaten-Leck?
Nein. Beides sind separate, frühere Vorfälle ohne nachgewiesene Verbindung zu ZeroBytes. Das ÉduConnect-Problem war eine im April offengelegte, bereits behobene Sicherheitslücke aus Ende 2025. Der Vorfall beim Bankregister FICOBA ereignete sich im Januar und Februar 2026, wurde im Februar bekannt und betraf vollständig andere gestohlene Zugangsdaten.