ZeroBytes : ce que le piratage du fisc et de l'Éducation nationale change vraiment
DGFiP et Éducation nationale piratées par ZeroBytes : ce que chaque administration confirme reste limité, et les 346 millions annoncés trompent par construction
En l’espace de quelques semaines, deux administrations françaises ont chacune confirmé avoir été piratées. Les deux intrusions remontent au même pseudo : ZeroBytes. La première vise le fisc. La seconde, le système de gestion du personnel de l’Éducation nationale. Ce que chaque ministère a officiellement reconnu reste, dans les deux cas, assez circonscrit. Ce que ZeroBytes a ensuite affirmé sur un forum criminel raconte une tout autre histoire, construite autour d’un chiffre choc, 346 millions, beaucoup moins impressionnant qu’il n’y paraît dès qu’on lui pose une seule question : comment a-t-il été compté ?
Cette question compte plus que les détails de cette affaire précise. Les chiffres de fuites de données sont répétés comme s’ils comptaient des victimes. Ce n’est presque jamais le cas. Ce sont des mesures brutes issues d’un export de base de données, et l’écart entre les deux peut être énorme.
Deux administrations, un même pseudo, dix jours d’écart
La DGFiP (Direction Générale des Finances Publiques, l’administration qui gère l’impôt sur le revenu, le cadastre et les immatriculations d’entreprises) a découvert mi-août qu’un intrus circulait dans ses systèmes depuis juin. Presque au même moment, les enquêteurs ont retracé une intrusion distincte dans un système de l’Éducation nationale, celle-ci remontant à la nuit du 25 juillet. Les deux affaires ont éclaté publiquement à quelques jours d’intervalle, et les chercheurs en sécurité les ont reliées au même pseudo, ZeroBytes, après que l’auteur a mis en vente des données sur une place de marché cybercriminelle appelée PwnForums.
Il vaut la peine d’être précis sur ce que ce lien signifie réellement. Ni le ministère des Finances ni celui de l’Éducation nationale n’ont nommé ZeroBytes comme l’attaquant confirmé dans leurs communiqués officiels : ce pseudo vient de journalistes et de chercheurs qui surveillent des forums comme PwnForums, pas d’une attribution gouvernementale. Les deux piratages partagent aussi une cause racine qu’on retrouve dans une multitude d’incidents sans rapport entre eux : ni pare-feu défaillant ni faille logicielle, mais des identifiants de connexion volés puis réutilisés par quelqu’un qui n’en était pas le propriétaire. C’est exactement la faiblesse décrite dans le guide DecodeStack sur le zero trust, qui traite chaque connexion comme suspecte tant qu’elle n’est pas prouvée légitime, plutôt que de supposer qu’un mot de passe valide signifie une personne valide. Ce que les deux administrations ont confirmé, chacune de son côté, ce sont deux incidents distincts et plutôt limités. Comprendre précisément où s’arrête chacun d’eux, c’est tout l’enjeu de cet article.
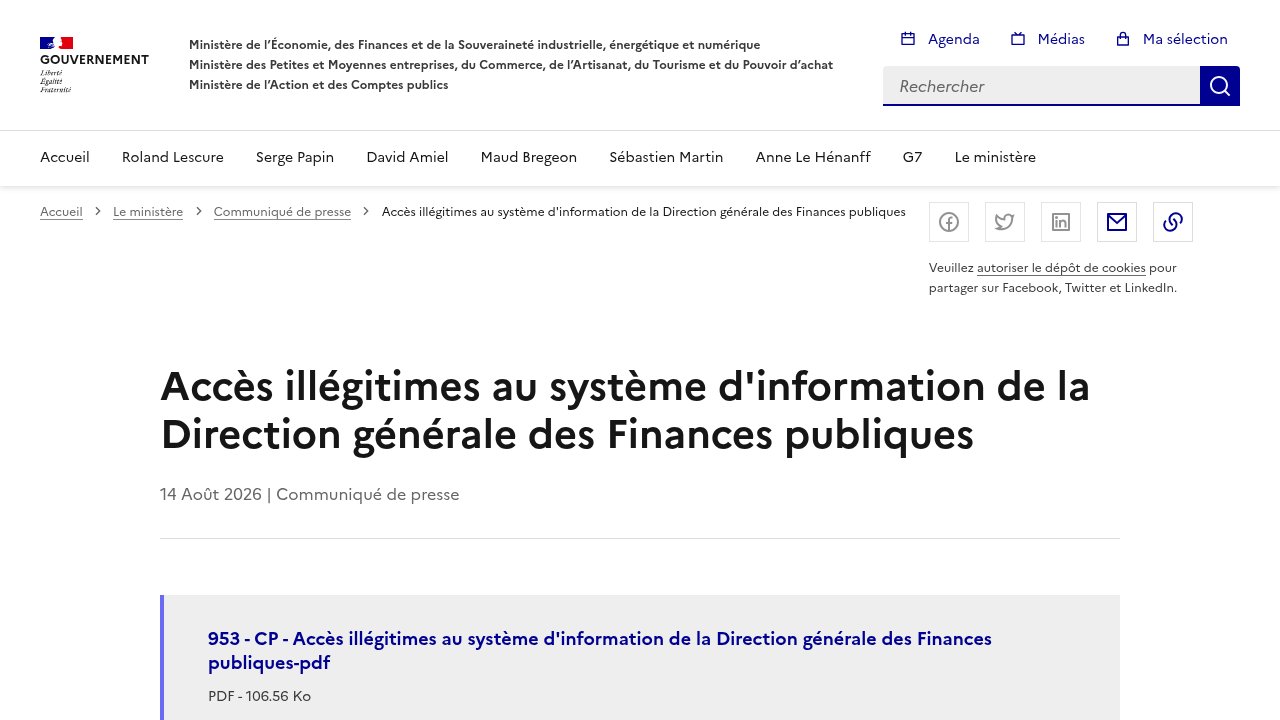
Ministère de l’Économie et des Finances — le communiqué officiel confirmant l’accès non autorisé aux systèmes de la DGFiP.
Ce que le fisc a réellement confirmé
Selon le communiqué officiel du ministère de l’Économie et des Finances (n°953), l’accès non autorisé aux systèmes de la DGFiP a eu lieu en juin et juillet 2026, via deux jeux d’identifiants volés : l’un appartenant à un agent de la DGFiP, l’autre à un prestataire tiers habilité travaillant avec l’administration. Ce détail compte : il ne s’agit pas d’un seul mot de passe fuité, mais de deux identités usurpées séparément.
Le ministère indique que l’intrusion a touché 678 000 particuliers et entreprises, et précise exactement ce qui a été exposé : revenu fiscal de référence, quotient familial (un calcul fiscal français basé sur la taille du foyer), taux de prélèvement à la source, numéros d’immatriculation des entreprises, et données cadastrales comme l’adresse et la surface des biens. Le communiqué est tout aussi explicite sur ce qui n’a pas été touché : les identifiants et mots de passe du portail impots.gouv.fr n’ont pas été compromis, et le portail lui-même n’a pas été piraté. L’accès a été coupé dès la détection de l’activité suspecte, et le ministère indique avoir déposé plainte.
La CNIL (Commission Nationale de l’Informatique et des Libertés, le régulateur français de la protection des données), autorité indépendante, a corroboré de son côté les mêmes catégories de données dans sa propre déclaration du 18 août, et confirmé elle aussi que les mots de passe n’avaient pas été touchés. La CNIL va mener ses propres contrôles de conformité et précise qu’aucune démarche n’est requise de la part des contribuables à ce stade.
Le calendrier est ce qui a transformé une intrusion discrète en affaire publique : les accès ont eu lieu en juin et juillet, mais c’est seulement après que ZeroBytes a mis en vente un jeu de données sur PwnForums, le 12 août, que le ministère a lancé une enquête approfondie, confirmant publiquement la fuite le 17 août.
Ce que l’Éducation nationale a confirmé, et où elle a tracé une ligne claire
Le second incident est réellement distinct. Selon les communiqués de l’Éducation nationale publiés sur education.gouv.fr, une intrusion a eu lieu dans la nuit du 25 juillet 2026, via un compte professionnel compromis. La cible était le système d’information de gestion de la formation des personnels, pas une base d’élèves, ni le système RH global du ministère.
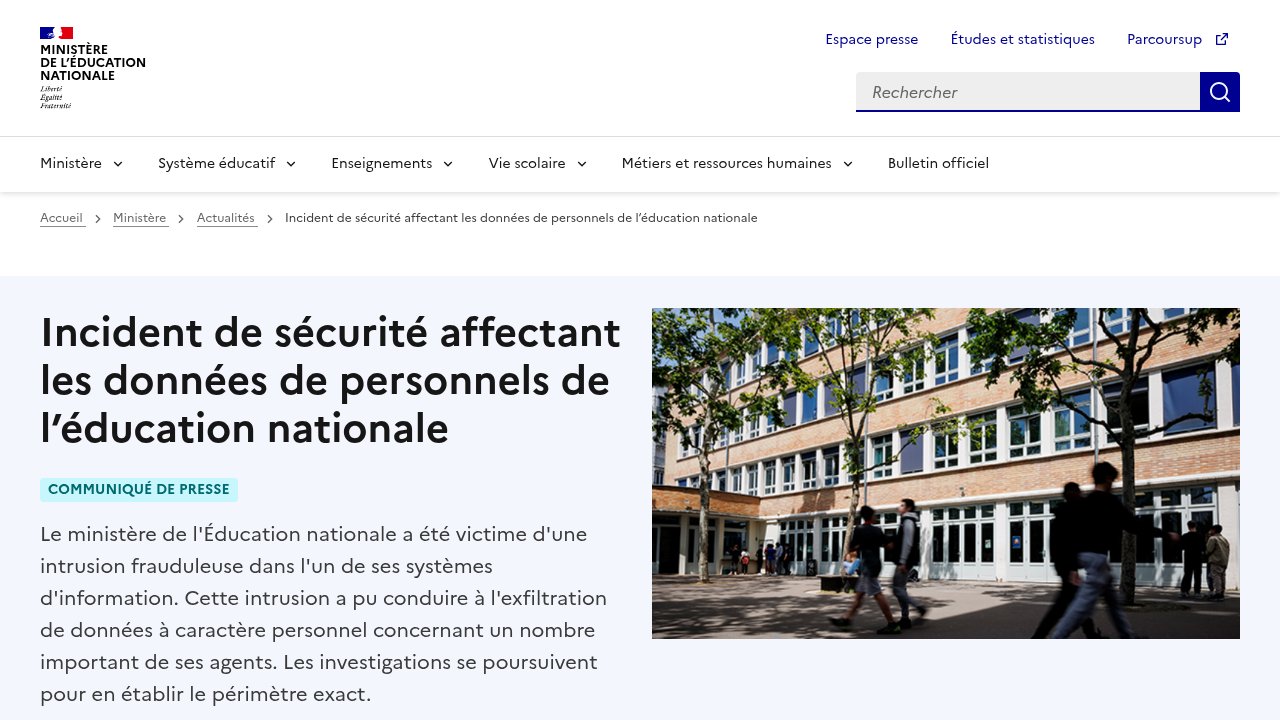
Ministère de l’Éducation nationale — le communiqué officiel sur l’incident de sécurité touchant les données des personnels.
Les données concernées sont des informations d’identité et professionnelles des personnels d’académie (enseignants et administratifs) ayant exercé dans un établissement français depuis 2001, et pour certains, cela inclut l’adresse personnelle, le numéro de téléphone et le numéro de sécurité sociale. Le communiqué du ministère fixe là aussi une frontière précise : les données bancaires, les mots de passe et les données des élèves n’ont explicitement pas fait partie du périmètre compromis, selon l’étendue confirmée à ce jour.
Un communiqué complémentaire du 18 août, le même jour où la revendication de ZeroBytes est apparue sur le forum, a reconnu que les données issues de l’intrusion du 25 juillet avaient ensuite été publiées en ligne. Le ministère indique avoir déposé plainte auprès du parquet de Paris et avoir informé à la fois l’ANSSI (l’agence nationale française de cybersécurité) et la CNIL. Il précise également que l’étendue exacte de ce qui a été dérobé est toujours en cours d’établissement par l’analyse technique, ce qui signifie que le ministère lui-même n’a pas encore clos le dossier sur l’ampleur réelle de la fuite.
L’affirmation bien plus large, et pourquoi ce n’est encore qu’une affirmation
C’est ici que le récit bascule de ce qui est confirmé vers ce qui est allégué. Sur le forum, relayé par des chercheurs spécialisés qui surveillent ces communautés, ZeroBytes a décrit un volume de données bien plus vaste que ce que le ministère a reconnu : 346 178 591 lignes brutes, soit environ 43 gigaoctets répartis sur quelque 2 500 fichiers, censées inclure des dossiers d’élèves et deux annuaires LDAP (un type de système utilisé pour stocker et consulter les identifiants de comptes utilisateurs au sein d’une organisation) contenant des empreintes de mots de passe, couvrant 33 académies.
Rien de ce périmètre élargi, ni les élèves, ni les empreintes de mots de passe, ni les 33 académies, n’a été confirmé par l’Éducation nationale. Aucun échantillon public des données n’a été rendu accessible pour vérifier l’affirmation de manière indépendante. Il faut la lire exactement pour ce qu’elle est : une publication non vérifiée sur un forum criminel, faite par le même acteur derrière un piratage confirmé mais bien plus restreint. Cette distinction n’est pas un détail technique. C’est la différence entre un fait et une publicité.
Pourquoi le plus gros chiffre de l’histoire est aussi le moins fiable
Voici le détail qui rend cette affaire intéressante au-delà de son propre cycle d’actualité. Les chiffres de ZeroBytes lui-même, une fois qu’on creuse un peu dans le même message de forum, contredisent le chiffre choc qu’il met en avant. Selon une analyse des affirmations de l’auteur, une fois les doublons retirés, les 346 millions de lignes brutes se réduisent à 4 350 358 identifiants personnels et 1 224 291 élèves distincts. ZeroBytes a lui-même précisé que le chiffre le plus élevé couvre plus de 20 ans d’archives historiques, pas un décompte actuel.
L’écart entre 346 millions et environ 4,3 millions n’est pas une erreur d’arrondi. C’est la différence entre compter chaque ligne de chaque fichier exporté, doublons et champs répétés compris sur deux décennies d’archives, et compter combien de personnes réelles sont décrites par ces données. Un décompte de lignes brutes issu d’un export de base volée n’est pas la même mesure qu’un décompte de victimes, et confondre les deux, c’est exactement comment une fuite portant sur quelques centaines de milliers de dossiers confirmés se transforme en un titre parlant de centaines de millions.
Ce mécanisme n’est pas propre à ZeroBytes. C’est un schéma récurrent dans les grandes fuites de données, comparable à la façon dont un paquet logiciel compromis peut se démultiplier en milliers de rapports en aval dès que chaque copie et chaque miroir est comptabilisé, un phénomène détaillé dans l’article DecodeStack sur la manière dont une seule dépendance compromise peut se propager à travers des milliers de projets en aval. Un vendeur veut afficher le plus gros chiffre possible sur son annonce, parce qu’un chiffre plus gros se vend plus cher et attire plus l’attention sur le forum où il est publié. L’incitation va directement à l’encontre de l’exactitude. La leçon pratique pour quiconque lit le prochain titre sur une méga-fuite est simple : avant d’accepter un chiffre de plusieurs centaines de millions, demandez-vous s’il a été dédupliqué, et sur quelle période les données ont été collectées. Si aucune des deux questions n’a de réponse, traitez ce chiffre comme un argument de vente, pas comme une mesure.
Ne pas confondre avec l’incident ÉduConnect d’avril
Les fuites de données du secteur éducatif français ont fait la une plus d’une fois en 2026, ce qui rend facile de mélanger des affaires pourtant distinctes. En avril, le ministère avait révélé un problème séparé touchant ÉduConnect, le portail utilisé par les parents et les élèves pour accéder aux services scolaires, causé par une faille datant de fin 2025 déjà corrigée depuis décembre de cette même année. Cet incident n’avait aucun lien démontré avec ZeroBytes ni avec l’intrusion de juillet décrite plus haut. Le nombre d’élèves potentiellement concernés par le problème d’avril n’a jamais été rendu public. Il s’agit d’une affaire distincte, sur un système distinct, plusieurs mois plus tôt, et elle ne doit pas être lue comme un chapitre antérieur de l’histoire ZeroBytes. Un troisième incident, sans rapport, touchant le fichier bancaire FICOBA, avait fait surface encore plus tôt, en janvier et février 2026, via des identifiants volés totalement différents, et n’a lui non plus aucun lien établi avec ZeroBytes.
Ce qui va suivre
Lors d’une conférence de presse à Paris le 18 août, le ministre chargé des Comptes publics, David Amiel, a abordé directement le piratage du fisc. « Je veux présenter des excuses. Oui, des excuses », a-t-il déclaré, ajoutant que « nos systèmes d’information ont des faiblesses ». C’est un cas rare où un responsable gouvernemental nomme le problème sans détour plutôt que de l’esquiver, et cela vaut la peine d’être noté car le reste des communications officielles, des deux ministères, a été tout aussi direct sur ce qui a et n’a pas été compromis.
La sénatrice Nathalie Goulet milite depuis des mois pour une commission d’enquête parlementaire sur la vague de cyberattaques et de fuites de données touchant l’administration française ; sa proposition a été déposée formellement en mai, bien avant que cette affaire n’éclate. Elle a depuis cité les incidents DGFiP et Éducation nationale comme de nouveaux arguments dans un combat qu’elle menait déjà, décrivant la situation avec la formule « la France passoire ». Présenter sa démarche comme une réaction spécifique à ZeroBytes serait inexact. Elle précède l’affaire. Elle se contente de pointer la dernière pièce à conviction d’un argumentaire qu’elle défendait déjà.
Pour toute personne dont les données pourraient figurer dans les 678 000 dossiers confirmés de la DGFiP ou dans le système de formation des personnels de l’Éducation nationale, le conseil pratique de la CNIL reste le même : aucune démarche individuelle n’est requise actuellement, et le régulateur mène son propre contrôle de conformité auprès des administrations concernées, ce qui pourrait déboucher plus tard sur des sanctions. Le point encore non résolu reste l’aveu même de l’Éducation nationale : l’étendue réelle de l’intrusion de juillet est toujours en cours de détermination. Tant que ce travail d’analyse technique n’est pas achevé, la réponse honnête à « à quel point est-ce grave » reste : borné par ce qui a été confirmé, et distinct de ce qui a simplement été affirmé.

Questions fréquentes
ZeroBytes est-il un groupe de piratage soutenu par un État ?
Aucune autorité nommée, gouvernementale ou indépendante, n’a attribué cet attaquant à un État. La presse décrit ZeroBytes comme un acteur motivé par l’argent, opérant sur le forum criminel PwnForums ; ni la DGFiP ni l’Éducation nationale n’ont publiquement nommé ou attribué l’intrusion à ZeroBytes dans leurs communiqués officiels.
Mes identifiants de connexion aux impôts ont-ils été volés dans le piratage de la DGFiP ?
Non. Le communiqué officiel du ministère des Finances et l’examen indépendant de la CNIL confirment tous deux explicitement que les identifiants et mots de passe du portail impots.gouv.fr n’ont pas fait partie des données consultées. Les catégories exposées sont le revenu de référence, le quotient familial, le taux de prélèvement à la source, les numéros d’immatriculation d’entreprises et les données cadastrales.
Des données d’élèves ont-elles été prises dans le piratage de l’Éducation nationale ?
L’intrusion confirmée, datée de la nuit du 25 juillet, visait un système de gestion de la formation des personnels, et le ministère précise explicitement que les données d’élèves ne faisaient pas partie de ce périmètre confirmé. Une affirmation distincte et non vérifiée de ZeroBytes sur un forum criminel prétend que des dossiers d’élèves ont également été pris, mais aucun échantillon indépendant n’a été publié pour confirmer cette affirmation plus large.
Pourquoi des chiffres de fuite comme 346 millions se révèlent-ils souvent bien plus petits ?
Les chiffres annoncés élevés comptent souvent des lignes brutes dans un export de base de données, doublons et années d’archives historiques compris, plutôt que des personnes uniques. Dans ce cas précis, les 346 millions de lignes brutes revendiquées par ZeroBytes se réduisent à environ 4,3 millions d’identifiants personnels une fois les doublons retirés, un schéma courant dans les grandes fuites de données où les vendeurs ont intérêt à gonfler le chiffre affiché.
Est-ce le même incident que la fuite ÉduConnect d’avril ou la fuite du fichier bancaire FICOBA ?
Non. Ce sont deux incidents distincts et antérieurs, sans lien démontré avec ZeroBytes. Le problème ÉduConnect était une faille corrigée révélée en avril, remontant à fin 2025. L’incident du fichier bancaire FICOBA a eu lieu en janvier et février 2026, révélé en février, et impliquait des identifiants volés totalement différents.